
 #1
 aemmitt-ns/skeleton
针对 CVE-2021-0326 的零点击远程代码执行漏洞利用,目标为 Android 设备(包括 Peloton Bike),其概念验证需要禁用 ASLR。
 kpn-ciso/dra_writeup
Oracle DSR 栈缓冲区溢出漏洞 (DRA) CVE-2014-6598 的分析报告
 qmadev/crabloader
基于 Rust 的用户自定义反射加载器,用于 Cobalt Strike 载荷。避免 RWX 内存页以保证 OPSEC 安全。附带一个用于提取加载器节区的提取器工具。
 b3mb4m/shellsploit-framework
用于生成Shellcode和漏洞利用载荷的框架,专为渗透测试和安全研究设计,用于自动化载荷生成与交付。
 nishantiyer/cve-2020-15215-discord-poc
用于 Electron 边界加固的概念验证验证工具,对渲染器/主进程隔离、IPC 策略执行和导航控制进行建模,以研究桌面应用程序安全漏洞。
 fenalik/cve-2021-1732
针对Windows 10的CVE-2021-1732本地权限提升利用,包含针对内核模式漏洞的研究和概念验证代码。
 jolovicdev/hayduk
Metasploit 的图形化攻击管理控制台:作为单个 Go 二进制文件并带有浏览器 UI 的 Armitage 继承者。实时网络拓扑、活动工作流、Hail Mary、会话、报告导出以及团队模式。
 m-cetin/cve-2023-29336
CVE-2023-29336 的概念验证利用程序,这是一个 Win32k 权限提升漏洞,可在受影响的 Windows 系统上获得 SYSTEM 级访问权限。
 ma4the/omae-wa-cheese-da
CVE-2025-21479 针对 ZFlip5 的 PoC,Knox 挡路中!(˶˃ ᵕ ˂˶)
 rickgeex/msf-module-cve-2019-0708
用于 CVE-2019-0708 (BlueKeep) 的 Metasploit 模块 - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/exp…
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 poliva/root-zte-open
适用于 zte-open 的 CVE-2012-4220 漏洞利用
 smarttfoxx/copyfail
CVE-2026-31431(复制失败)PoC - 通过 authencesn AF_ALG + splice() 导致的 Linux 内核页缓存损坏
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 针对 Galaxy Z Fold 8 (h8q) 的移植版本
 crackercat/cve-2024-35250
ks.sys 驱动中不可信指针解引用的 PoC
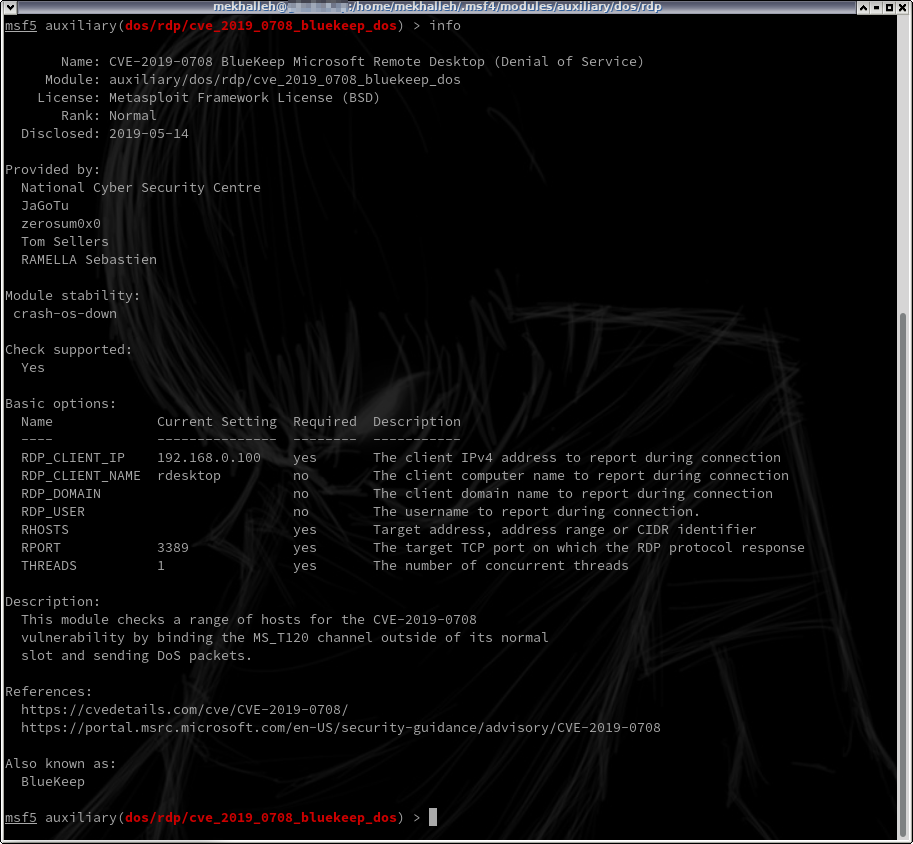 mekhalleh/cve-2019-0708
利用 #Bluekeep 向量的 Metasploit 模块,用于大规模拒绝服务攻击。
 doyensec/ksmbd-cve-2025-37947
针对 ksmbd(Linux 内核 SMB 服务器)中 CVE-2025-37947 的漏洞利用,可导致越界写入。包含 BPF 跟踪器、QEMU 环境搭建及最小化 PoC 触发程序。









