
 #1
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu本地提权漏洞)
 seanrickerd/cve-2026-31431
针对 Linux 内核 CVE-2026-31431 的漏洞利用,通过 authencesn AEAD 操作导致页缓存损坏,针对容器和 OpenShift 环境中的权限提升。
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP
 vlad902/annotated-fbi-tbb-exploit
来自2013年中的Tor浏览器捆绑包的带注释的FBI漏洞利用程序(CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows辅助功能驱动(afd.sys)的本地特权升级漏洞利用工具,针对CVE-2023-21768,包含后渗透清理代码。已在Windows 11 22621.963上测试。
 xaitax/winrar-cve-2023-38831
此模块利用WinRAR中的一个漏洞(CVE-2023-38831)。当用户打开一个精心制作的RAR文件及其嵌入的文档时,会执行一个脚本,导致代码执行。
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
基于Python的防病毒逃避工具,可从msfvenom有效载荷生成无法检测的可执行文件,采用高级技术如垃圾代码注入、加密、证书欺骗和多种执行方法。
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### 此模块需要 Metasploit:https://metasploit.com/download# 当前源代码:https://github.com/rapid7/metasploit-framework##class MetasploitModule <…
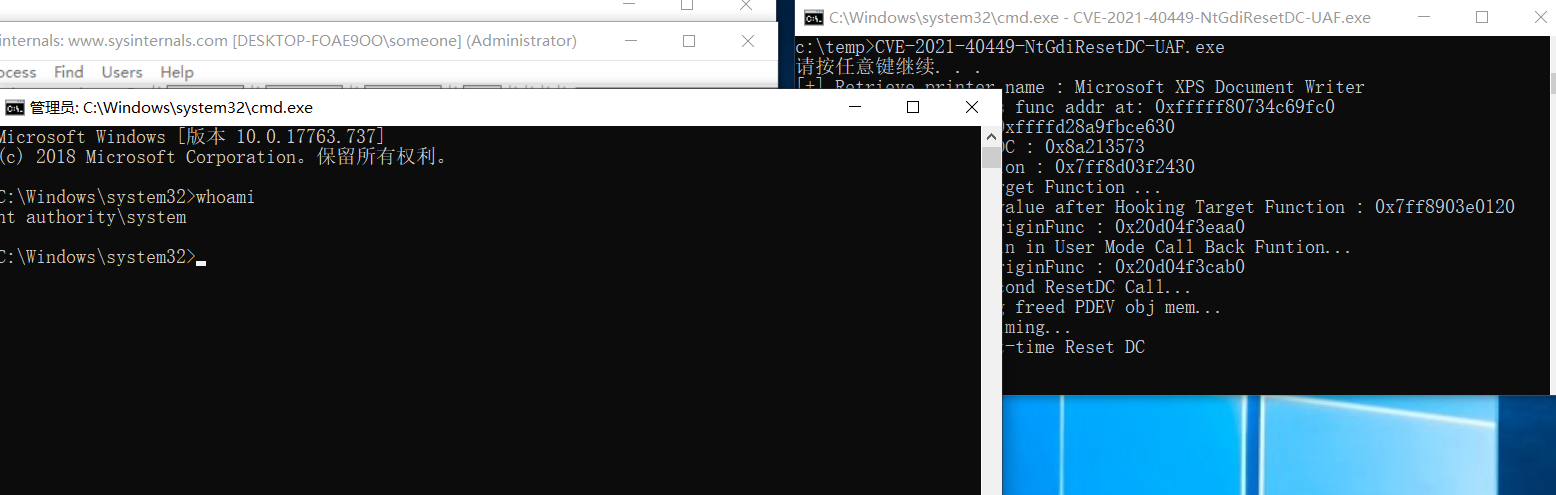 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449 的概念验证漏洞利用程序,针对 Windows 内核中 NtGdiResetDC 的释放后使用(use-after-free)漏洞,演示通过用户态内存分配实现权限提升。
 rbowes-r7/unrar-cve-2022-30333-poc
针对unRAR中CVE-2022-30333路径遍历漏洞的概念验证利用程序,生成恶意.rar文件,将有效载荷植入任意位置。与Metasploit和msfvenom集成,用于渗透测试。
 malwaretech/comodos
Comodo Internet Security 防火墙中的远程拒绝服务零日漏洞
 sorrow404null/cve-2026-43499-rmx5200
针对realme RMX5200的Android 16本地权限提升漏洞利用,使用基于LD_PRELOAD的preload.so链,通过CVE-2026-43499实现临时root访问。
 askyeye/cve-2022-21894-payload
针对CVE-2022-21894的示例载荷
 victor0013/cve-2019-0708
CVE-2019-0708 RDP RCE 漏洞的扫描器 PoC
 kphongagsorn/adobe-flash-cve2018-15982
Metasploit模块和Python脚本,用于生成利用CVE-2018-15982的SWF载荷,该漏洞是Adobe Flash Player中的一个释放后使用漏洞,可实现远程代码执行。
 shibaaa204/pack2theroot
CVE-2026-41651 的概念验证漏洞利用程序,针对 Pack2 软件中的 Linux 本地权限提升漏洞,演示了 root 访问权限和系统入侵。









