
 #1

 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
 michalbednarski/thisseemswrong
针对 CVE-2024-49746 的分析与漏洞利用:Android 的 Parcel::continueWrite 关闭了后续仍会被使用的文件描述符
 lorentzenman/payday
使用Metasploit和Veil的载荷生成器。以IP地址作为输入并调用Veil。使用msfvenom创建载荷并写入资源处理程序文件。
 duriantaco/ravage
基于证据的自主网络安全测试,针对受控且授权的目标。提供可复现的实验环境、审计追踪、报告以及 XBEN 基准测试。
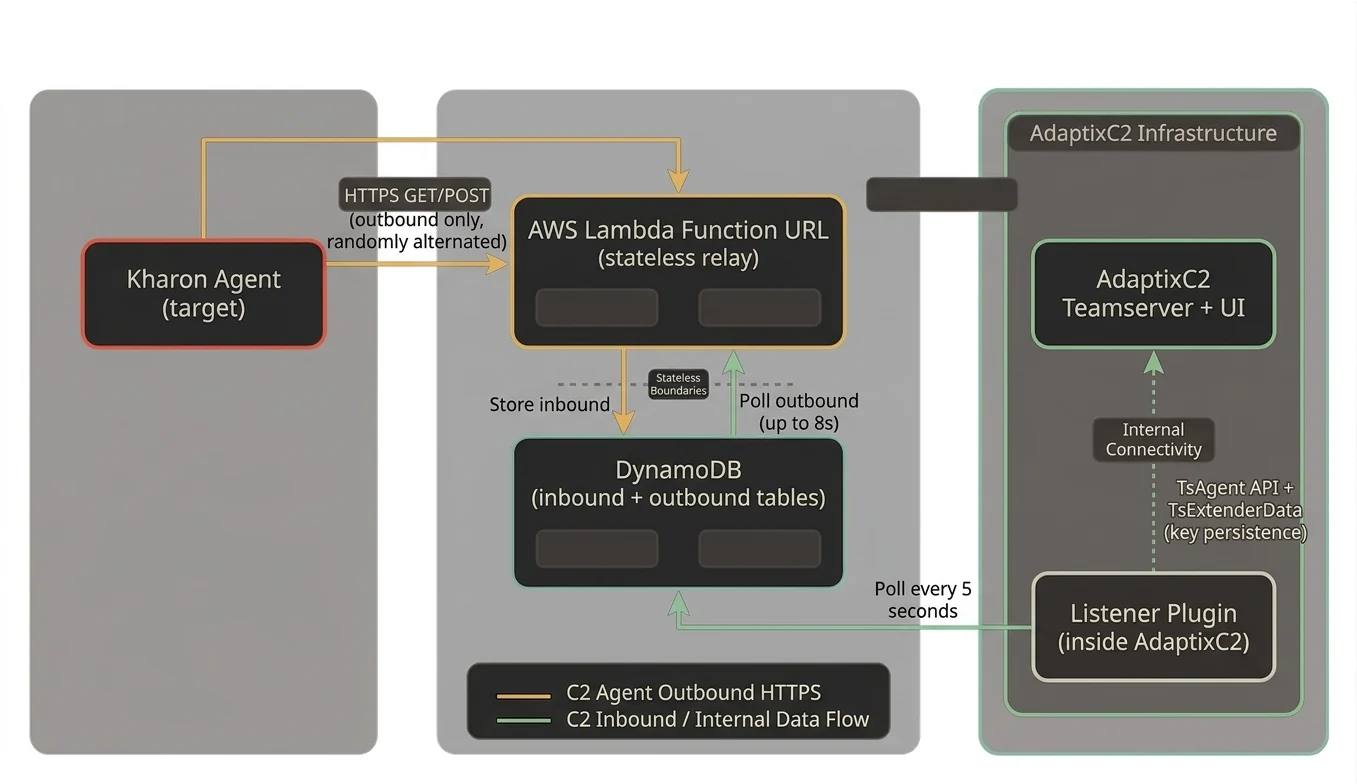 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 lanleft/cve-2023-1829
Linux内核本地提权漏洞利用程序,针对CVE-2023-1829,适用于Ubuntu 22.04及netfilter过滤函数。包含构建说明和PoC代码。
 professionallyevil/c4
Cyberdelia,一个命令与控制框架的集合
 jas502n/msfconsole-termux
如何在 Android Termux 上安装 Metasploit-Table
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 launchd中的Mach端口替换漏洞,导致本地权限提升和SIP绕过。
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
利用 Microsoft Office Word 中的 CVE-2021-40444,通过 MSHTML 引擎将恶意内容注入精心制作的文档来实现远程代码执行;打包用于 Metasploit。
 nhh9905/cve-2026-62735
CVE-2026-62735 的概念验证,http.sys 中的整数溢出导致堆溢出和 SYSTEM shell。包含崩溃日志和堆栈跟踪分析。
 truneski/external_c2_framework
用于 Cobalt Strike 的 External C2 规范的 Python API
 kuwaitist/astral_projection
Cobalt Strike UDRL,一种使用VEH拦截调用、在睡眠期间取消映射模块,并重新映射新模块以规避IOC的高级模块踩踏技术。
 xtiankisutsa/twiga
一款用于枚举 Android 设备以收集有助于理解其内部机制和漏洞利用开发信息的工具。它支持 android 4.2 至 android 7.1.1。
 straight-tamago/nocamerasound
CVE-2022-46689
 nikaiw/cve-2021-4034
针对CVE-2021-4034的概念验证漏洞利用程序,该漏洞是polkit的pkexec中的本地权限提升漏洞,用于演示安全研究与测试中的利用过程。
 mateusverass/ngixshell
nginx CVE 扫描器 + RCE 漏洞利用框架 (CVE-2026-42945 及另外 16 个)









