#1

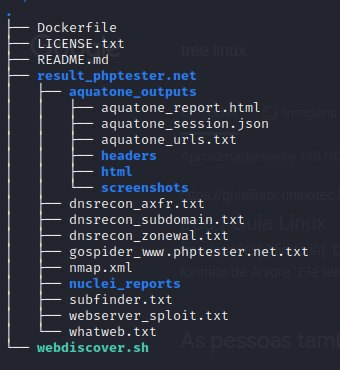
 offxec/pavelow
PAVELOW Exploit Toolbox 是一个 BASH 脚本,与你的 KALI 发行版配合使用,更好地帮助你进行漏洞搜寻和利用过程,并添加了一些额外的小工具来辅助你的行动。
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 therealclarity/clearsword
DarkSword内核利用的C移植版本,针对iOS内核内存管理中的竞态条件(CVE-2025-43520)。包含逐行详细注释,用于教育分析。
 blackarch/sploitctl
从漏洞利用站点获取、安装和搜索漏洞利用档案。
 chompie1337/linux_lpe_io_uring_cve-2021-41073
CVE-2021-41073 的本地权限提升漏洞利用程序,针对 Linux 内核中的 io_uring 类型混淆漏洞,可在默认配置下获取 root 权限。
 redtimmy/richsploit
RichFaces 漏洞利用工具包
 timwr/cve-2019-2215
针对CVE-2019-2215的Android内核权限提升漏洞利用,提供了通过Binder驱动中的释放后使用漏洞获取root权限的概念验证。
 painoob/copy-fail-exploit-cve-2026-31431
大多数 Linux LPE 需要竞态窗口或内核特定偏移量。Copy Fail 是一个直线逻辑缺陷,两者都不需要。同一个 732 字节的 Python 脚本(或 .c elf)可 root 自 2017 年以来发布的所有 Linux 发行版。
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 rpranshu/autopwn
一个基于bash的简单metasploit自动化工具!
 abdsec/cve-2016-0801
基于C语言的CVE-2016-0801概念验证利用,演示Android组件中的特定漏洞,用于安全研究和测试。
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
 codextf2/customc2channeltemplate
用于通过反射加载器应用IAT钩子开发Cobalt Strike自定义C2通道的模板。
 rew-sploit/rew-sploit
模拟与分析 MSF 及*其他*攻击
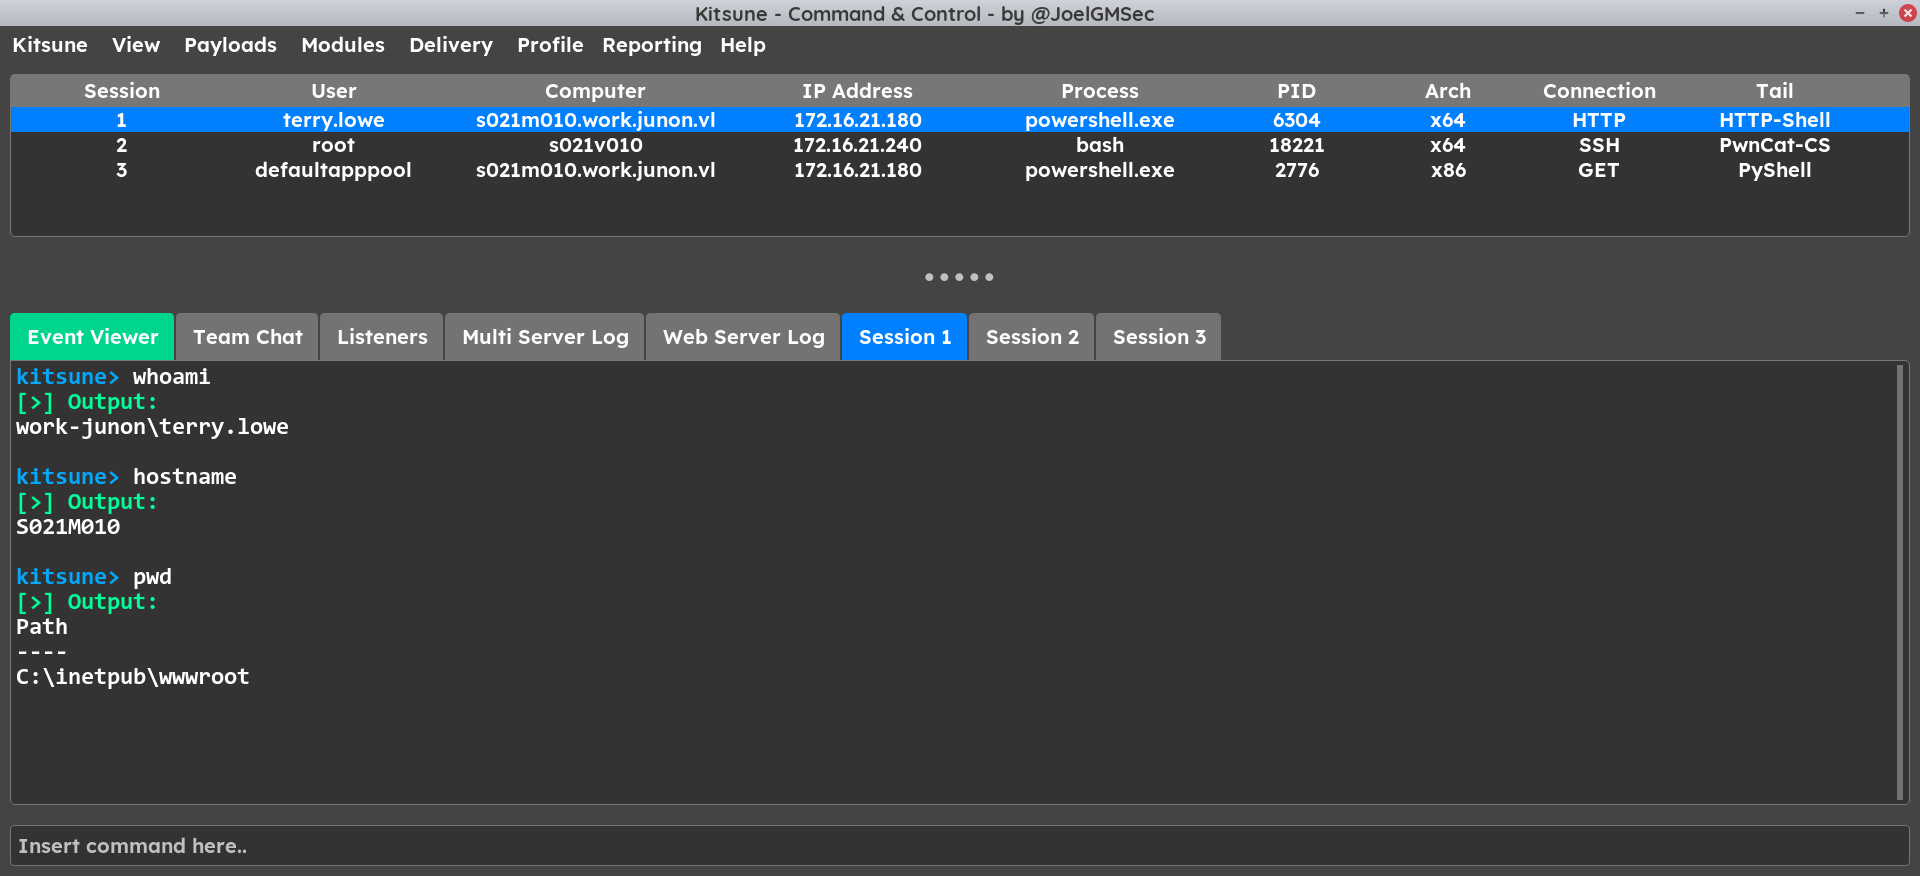 joelgmsec/kitsune
多态C2框架,具备图形界面、自动重连、载荷生成功能,并集成黑客工具,用于红队行动和渗透测试。