#1
 supermagnum/galdralag-firmware
Baochip-1x 的加密框架。
 secforce/cve-2021-37748
针对 Grandstream HT801 ATA 的 CVE-2021-37748 漏洞利用代码,演示了通过特制 HTTP 请求实现远程代码执行。
 seifallahhomrani1/cve-2023-0861-poc
分析与复现 NetModule 路由器中的命令注入漏洞 (CVE-2023-0861)
 makelinux/cve-2015-0235-workaround
一个共享库包装器,包含针对易受攻击函数 gethostbyname2_r 和 gethostbyname_r 的额外检查(GHOST 漏洞)
 nccgroup/ghidra-mtk-loader
用于联发科 md1img 调制解调器固件镜像格式的 Ghidra 加载器
 jeromeyoung/cve-2021-40154
用于测试LPC55S69和K82系列中BootROM漏洞的POC
 wuyou6956-glitch/cve-2026-1668-poc
针对 TP-Link 交换机固件中 CVE-2026-1668 的概念验证漏洞利用,可投递一个 MIPS 载荷,从而在受影响的设备上获取 root shell。
 kosmokato/bad-dicom
CVE-2019-11687 利用框架
 shlln/cve-2026-90847
CVE-2026-90847 的概念验证,该漏洞是 iux_set.cgi 中一个经过身份验证的远程代码执行漏洞,通过上传恶意 .cfg tar 文件将命令写入 crontab 以实现重复执行。
 synacktiv/netgear_pwn2own2021
在 Pwn2Own Austin 2021 中针对 Netgear R6700v3 使用的漏洞利用
 kyssk00l/cve-2024-40617
CVE-2024-40617 漏洞利用 PoC
 joshuapassos/cmf-watch-pro-2-ble-protocol
逆向工程CMF Watch Pro 2的BLE协议,记录了GATT布局、AES-128-CBC加密命令帧、认证握手以及健康数据同步,用于开发替代配套应用。
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 漏洞利用 - SM-G985F
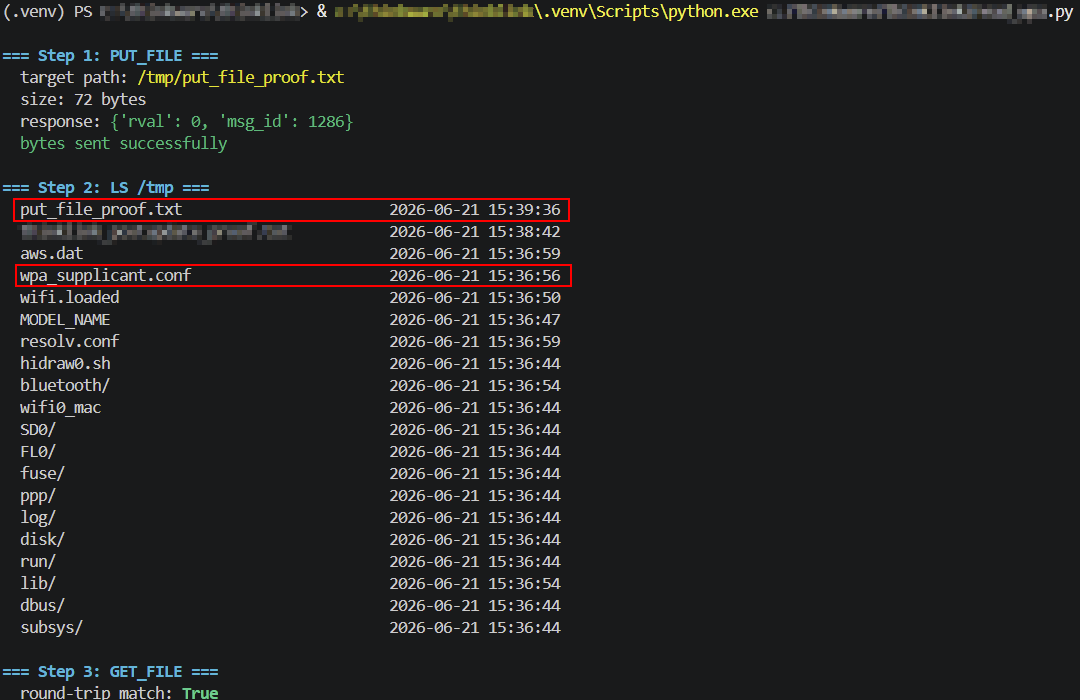 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 cryptoadvocate/dcsgonefirm
Circuit Crafters 首个电子徽章项目的固件工程主页。
 analyticeth/tesla-security-research
对特斯拉Model 3/Y信息娱乐系统的漏洞研究。6个漏洞,4个CVE(CVE-2022-42005至CVE-2022-42008)。Root shell、持久化访问、保险远程信息处理欺骗。
 abraxas/sonic-gnmi-noauth
记录并复现 SONiC gNMI 中的 fail-open 认证漏洞:空的 UserAuth 映射允许未经认证的 gNMI Set 和 gNOI 写入,并附带一个 loopback 实验环境。