#1
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP 堆栈缓冲区溢出远程代码执行漏洞
 nccgroup/zipdefrag
在蒙特利尔Recon 2018上展示
 bishopfox/shining-mask
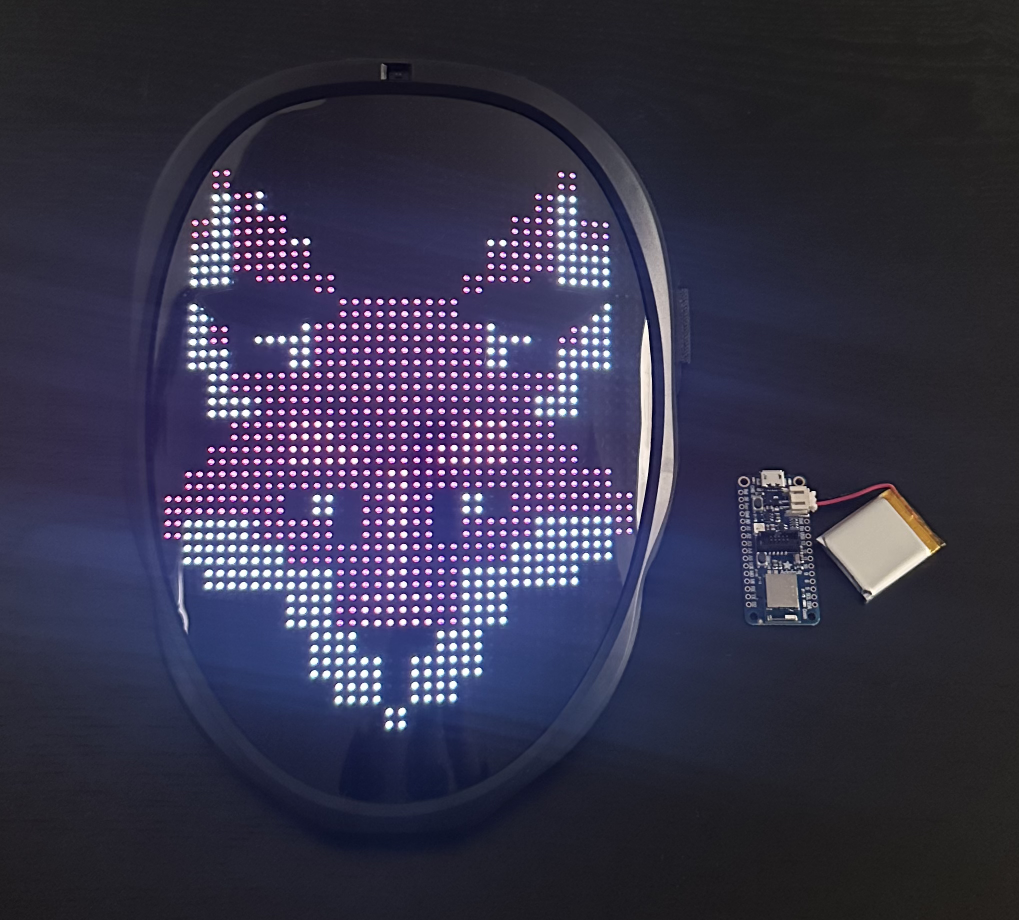
基于BLE的工具,能够自动发现并利用Shining LED面具,无需用户交互即可上传自定义图像,从而证明消费级物联网设备中存在安全漏洞。
 oscardagrach/cve-2019-5700
CVE-2019-5700
 aureliusivan/ubl-itel-s23
利用CVE-2022-38694为Itel S23 (S665L) / Unisoc T606解锁Bootloader
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) 的 POC。目前仅触发溢出并导致崩溃。
 nonamecoder/cve-2023-22906
CVE-2023-22906 的概念验证
 bishopfox/you-re-doing-iot-rng
来自 DEF CON 29 演讲 "You're Doing IoT RNG" 的结果与设备代码
 nccgroup/thingernet-graph
Python 脚本,用于生成一组物联网设备的 neo4j Cypher 表示,以进行可视化和查询。
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Web 界面的字典暴力破解
 nccgroup/binja_arch_ref
一个简单的 Binary Ninja 插件,用于显示包含当前架构信息的速查表
 hackspeak/cve-2026-67279
用于 MikroTrick MikroTik RouterOS SSH 接管链(CVE-2026-67279、CVE-2026-86060、CVE-2026-67276)的 Python 概念验证脚本,供授权实验室测试使用。
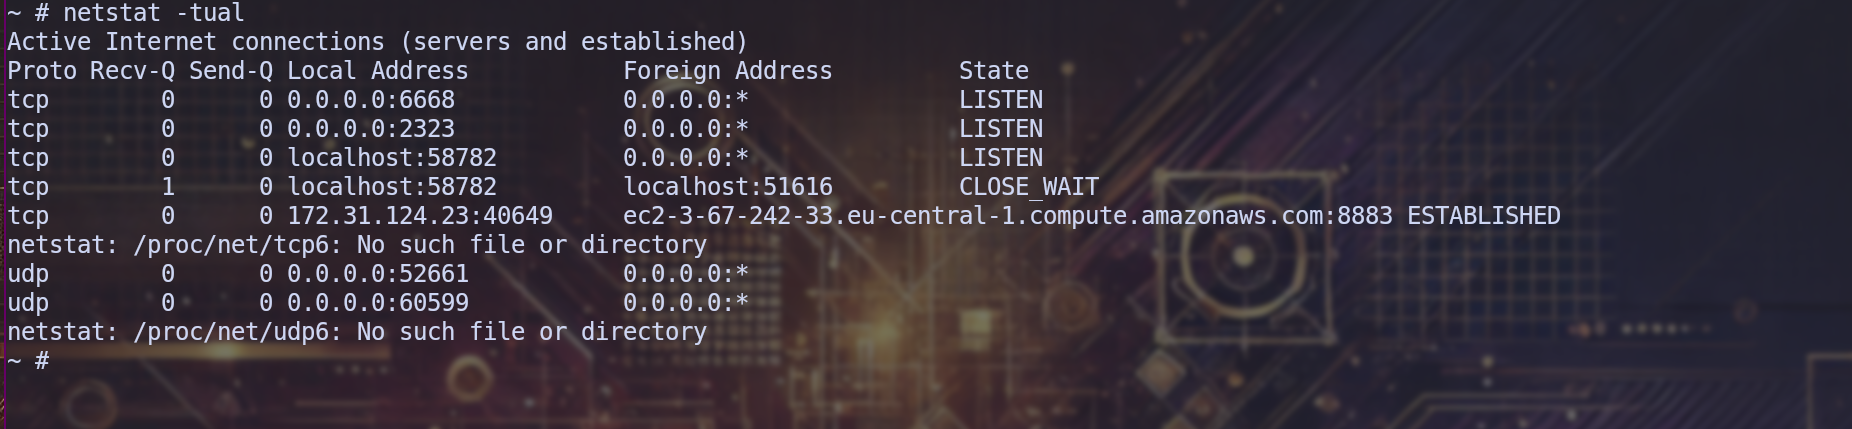 istaarkk/cve-2025-65817
这是CVE-2025-65817
 szymonh/zephyr_cve-2021-3625
CVE-2021-3625 - Zephyr 的示例漏洞利用
 20enderdude20/ghidra_v810_v830
Ghidra处理器描述模块,用于NEC/Renesas v810和v830系列
 finngineering/ch55x_firmware_extractor
CH55x 微处理器固件提取器
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。