
 #1
 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 roostercoopllc/flipper-mcp
AI 驱动的 Flipper Zero MCP 服务器。通过 WiFi 使用 Claude 或任何 MCP 客户端控制 SubGHz、NFC、RFID、IR、BLE、GPIO 等。
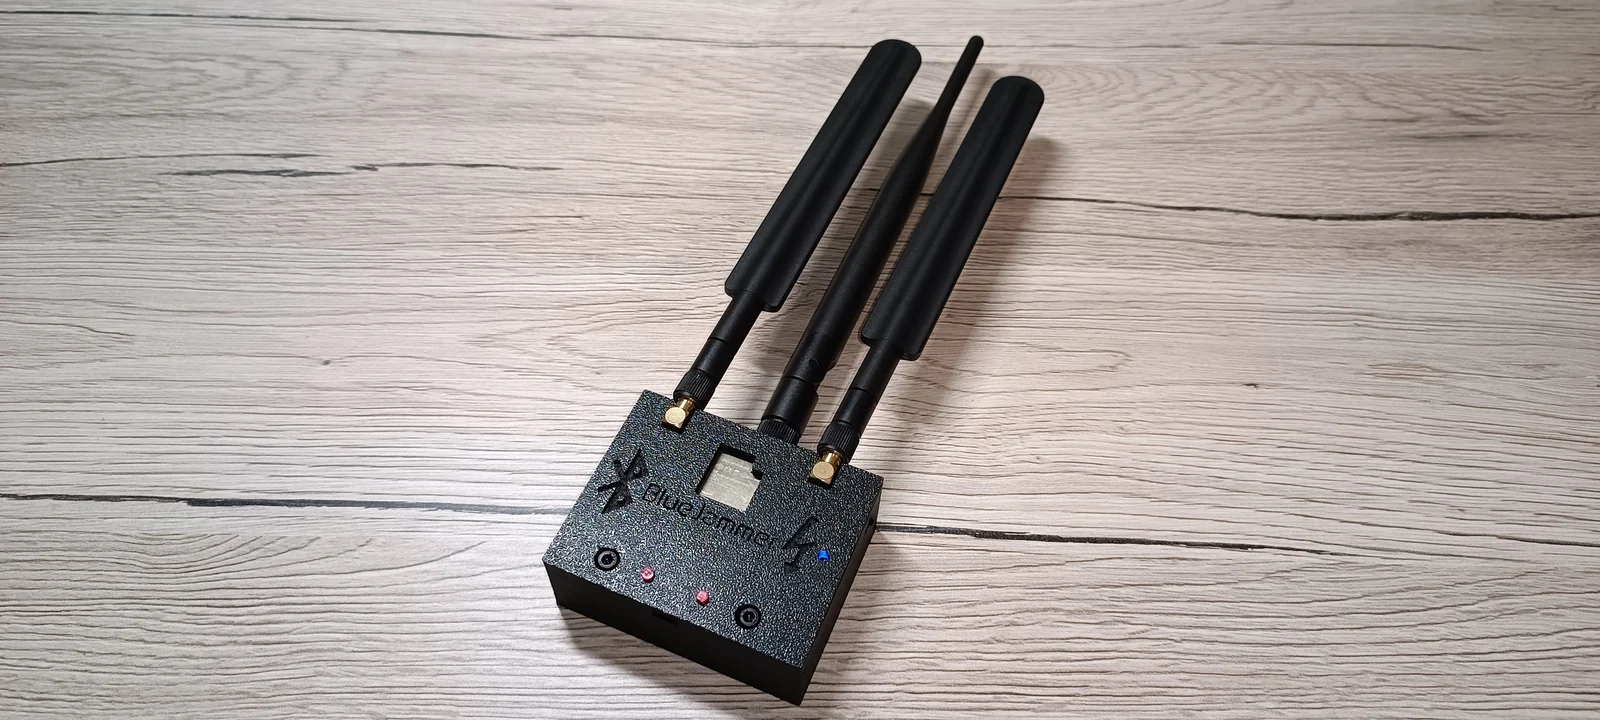 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 justcallmekoko/esp32marauder
用于ESP32的WiFi/蓝牙攻击与防御工具套件
 ghostesp-revival/ghostesp
面向 ESP32 的开源无线研究平台。
 cryptogenic/ps5-ipv6-kernel-exploit
一个实验性的基于 webkit 的 PS5(固件版本 <= 4.51)内核漏洞利用(任意读写)
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。
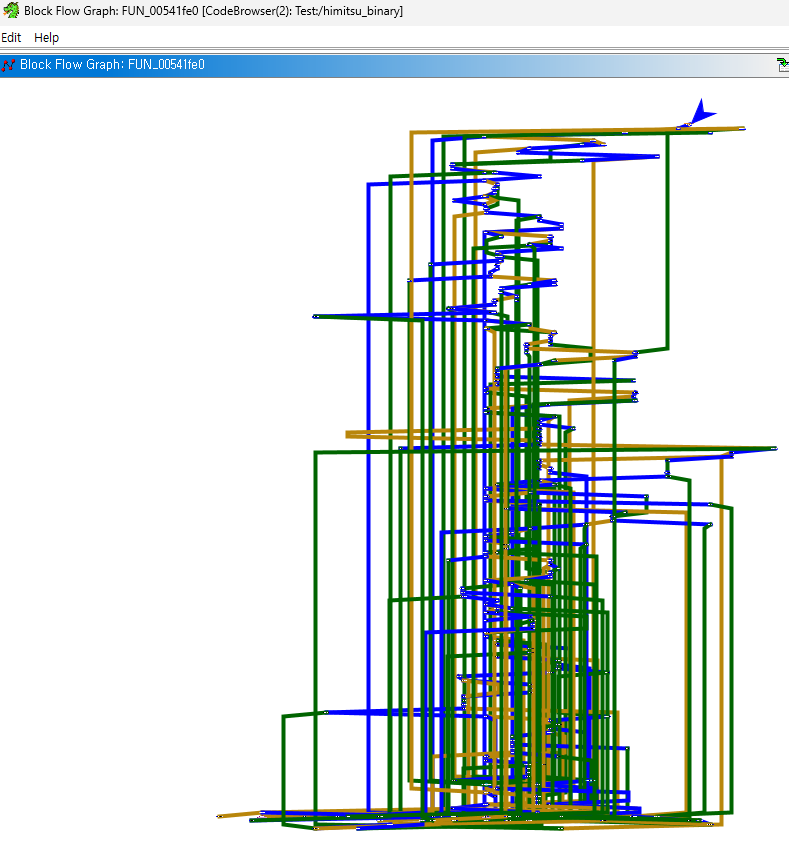 himitsushell/himitsushell
shell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见
 jet-pentest/cve-2020-25749
针对CVE-2020-25749的概念验证漏洞利用,目标为Rubetek摄像头,利用硬编码的Telnet凭据,实现远程root shell访问并完全控制设备。
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
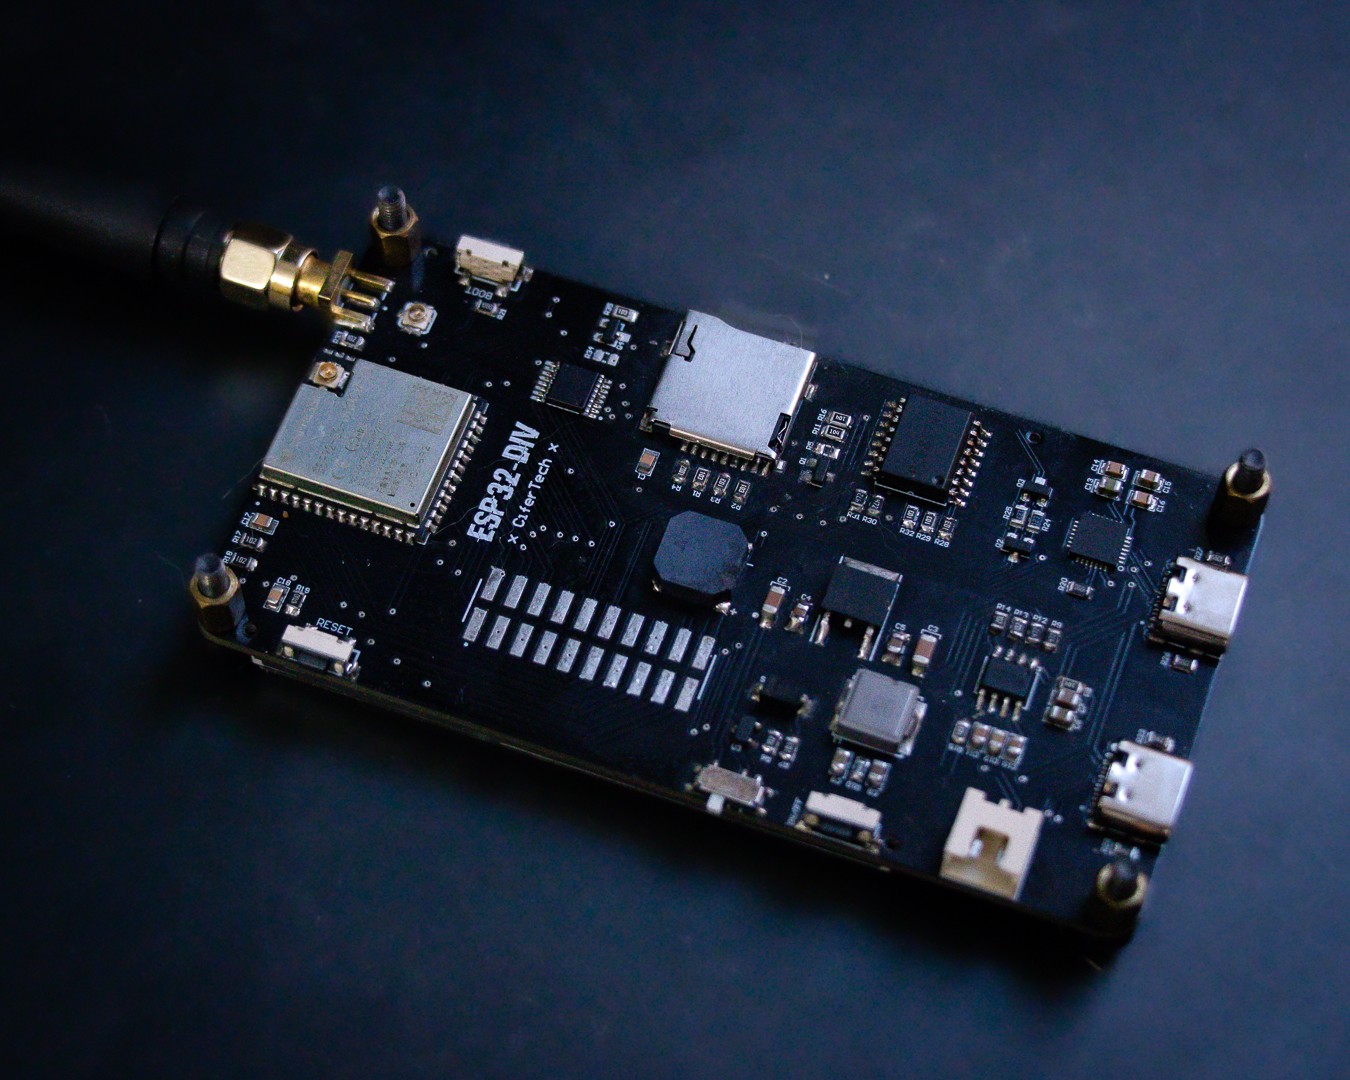 cifertech/esp32-div
ESP32DIV 是一款由 ESP32 驱动的多功能无线攻防工具包
 0ldev/politician
用于ESP32的现代WiFi审计库,使用先进的802.11技术。通过PMKID提取和CSA注入(绕过PMF)捕获WPA/WPA2/WPA3握手。收集企业凭据,支持双频(ESP32-C6上的2.4GHz/5GHz),导出到PCAPNG/Hashcat。干净的C++ API,包含9个示例。
 al3xtjames/ghidra-firmware-utils
Ghidra 扩展,用于 PC 固件逆向工程,提供针对 PCI 选项 ROM、Intel Flash Descriptor、coreboot CBFS 和 UEFI 固件卷的加载器,以及用于类型恢复和 GUID 识别的 UEFI 辅助脚本。
 lfi-project/lfi
LFI 顶级仓库:实用、高效且安全的基于软件的沙箱
 nmatt0/moria
IoT firmware identification and extraction









