#1
 joshuapassos/cmf-watch-pro-2-ble-protocol
逆向工程CMF Watch Pro 2的BLE协议,记录了GATT布局、AES-128-CBC加密命令帧、认证握手以及健康数据同步,用于开发替代配套应用。
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 漏洞利用 - SM-G985F
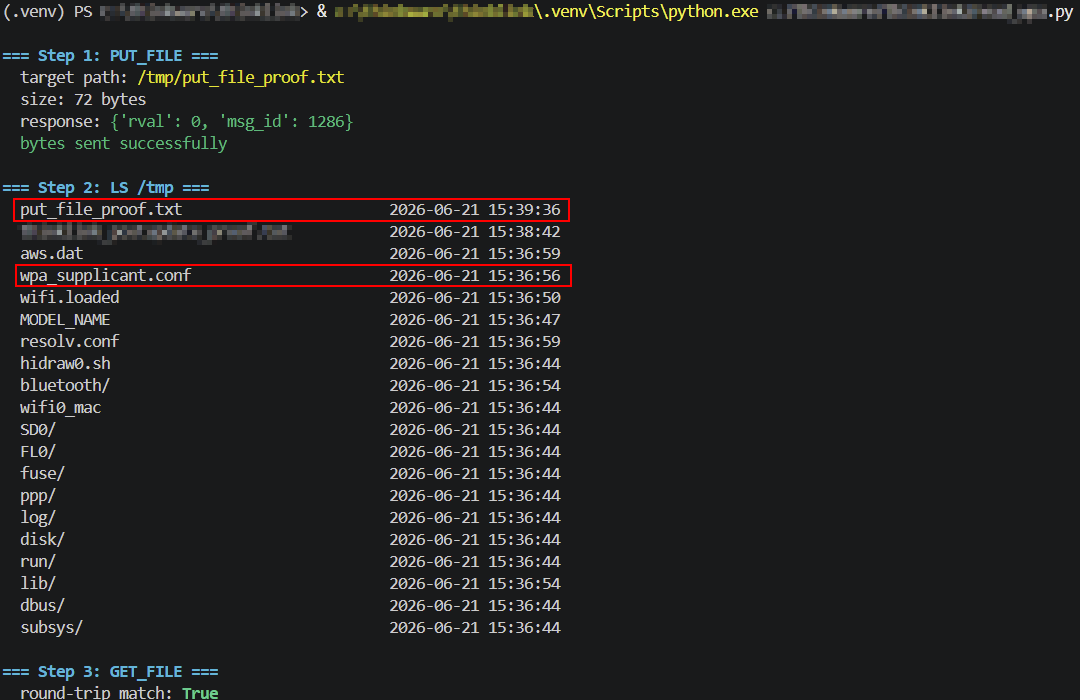 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 cryptoadvocate/dcsgonefirm
Circuit Crafters 首个电子徽章项目的固件工程主页。
 analyticeth/tesla-security-research
对特斯拉Model 3/Y信息娱乐系统的漏洞研究。6个漏洞,4个CVE(CVE-2022-42005至CVE-2022-42008)。Root shell、持久化访问、保险远程信息处理欺骗。
 abraxas/sonic-gnmi-noauth
记录并复现 SONiC gNMI 中的 fail-open 认证漏洞:空的 UserAuth 映射允许未经认证的 gNMI Set 和 gNOI 写入,并附带一个 loopback 实验环境。
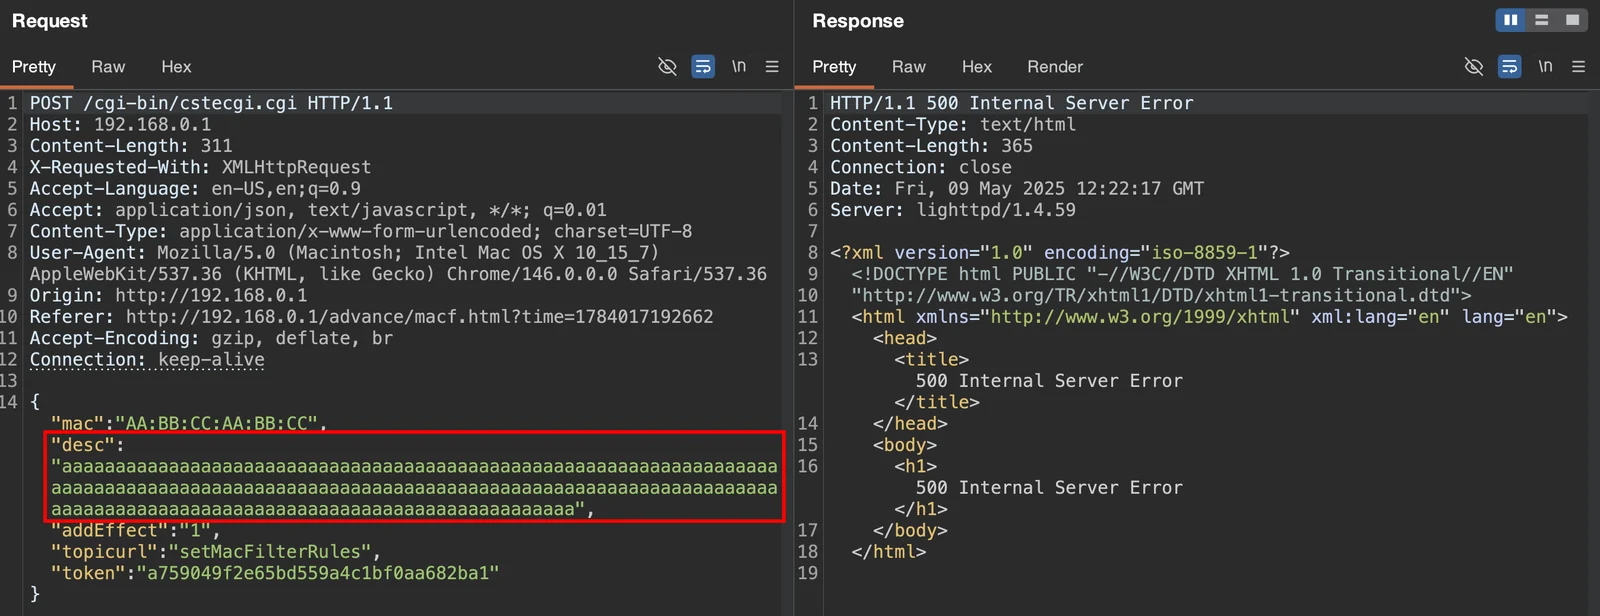 xernary/cve-2026-82539
TOTOLINK a720r 缓冲区溢出漏洞的安全公告
 manucuf/cve202015808
针对STM32F4 Discovery开发板上的CVE-2020-15808漏洞利用的概念验证
 qcomms/cqptoolkit
用于控制QKD设备和管理对称密钥的框架。请参见[项目页面在此](https://qcomms.gitlab.io/cqptoolkit/)
 cyber-defence-campus/netgear_r6700v3_circled
通过为 CVE-2022-27646(Netgear R6700v3 路由器上的栈缓冲区溢出)生成漏洞利用程序,演示 Morion 的部分功能。
 boredpentester/abl_rop
使用 Unicorn 实验 CVE-2022-20120(Pixel Bootloader / ABL),源自 eShard 的模拟器,地址为 https://github.com/eshard/pixel6-boot/blob/main/run_abl_public.ipynb
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32 firmware that emulates a Bluetooth HID keyboard to auto-pair with Android phones and inject scripted keystrokes for authorized security testing.
 owasp/robotics-security-testing-guide
OWASP 指南,定义了针对人形机器人、工业机器人和自主机器人的标准化渗透测试方法,涵盖 ROS/ROS2、DDS、CAN 总线、传感器完整性和 VLA 模型。
 szymonh/android-gadget
CVE-2022-20009 - Android USB Gadgets 的描述和示例漏洞利用代码
 mutur4/unisocbootroms
这是一组通过 CVE-2022-38694 从各种展锐(Unisoc)芯片组中导出的 Unisoc BootROM 集合。
 dpfkdlemtp/epson-eh-tw5350-advisories
| 文本 | 对话 | 聊天 | AA | 占卜师 | 先知 | 预言者 | 神谕者 | 预言家 | 占卜者 | 预言者 | 水晶球 | 灵应盘 | 塔罗牌 | 看手相 | 占星术 | 亡灵法师 | 巫师 | 男巫 | 女巫 | 男巫…
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 针对 FireTV 第三代 Cube (gazelle) 的 POC