
 #1
用于分析和保护固件、微控制器和低级硬件组件的工具。
Kitploit 推荐

 alltechdev/mtk-imei-switcheroo
读取和写入 MediaTek NVRAM 文件或分区镜像中的 IMEI 记录以及 WiFi/蓝牙地址。包含用于已 root 设备的交互式 ADB 工具,以及针对 biloba 的独立、特定版本的 modem/LK 补丁程序。
 blasty/wake-and-break
针对 AMD navi31(RX 7900)GPU 的 PSP 漏洞利用,可禁用固件签名检查,使显卡加载未签名的 SMU、SDMA、MEC、IMU 和 RLC 固件;冷启动后不持久。
 aleph-void/ghidra-rare
一个用于罕见处理器 ISA 的 SLEIGH 支持仓库
 tonixtoolkitofficial-afk/esp32-blue-ducky
用于授权安全测试的 ESP32 固件,可模拟蓝牙 HID 键盘,自动与 Android 手机配对并注入脚本化按键输入。
 owasp/robotics-security-testing-guide
OWASP 指南,定义了针对人形机器人、工业机器人和自主机器人的标准化渗透测试方法,涵盖 ROS/ROS2、DDS、CAN 总线、传感器完整性和 VLA 模型。

 c4psu13/mali-pagecache-root
TCL 50C721(RTD1319 / Mali-G31)root 工具包 — 自主 CVE-2022-22706 漏洞利用链
 rianhanft/marauderbox
一个具有 Nyan box 功能的 marauder 固件分支
 mr-wolf-is-me/ida-processor-modules
IDA Pro 处理器模块,为 XMOS xCORE、TI C7x/PRU、MicroBlaze 和 NVIDIA SASS 等不常见的 CPU、DSP 和 GPU 架构添加反汇编支持。
 pepsipu/ns2jb
通过 SmileBASIC 在 Switch 2 文件系统进程内执行原生函数的控制台越狱演示,验证执行结果并恢复原始指令。
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 yasindce1998/barzakh
Ring -4 到 Ring 0:攻防固件研究平台。我们先构建 bootkit,然后再捕获它们。闭环。对硅片零信任。
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
Writeup of a 0-click remote code execution exploit chain developed for the Alpine iLX-F511 automotive head unit at Pwn2Own Automotive 2026.
 abraxas/sonic-gnmi-noauth
记录并复现 SONiC gNMI 中的 fail-open 认证漏洞:空的 UserAuth 映射允许未经认证的 gNMI Set 和 gNOI 写入,并附带一个 loopback 实验环境。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
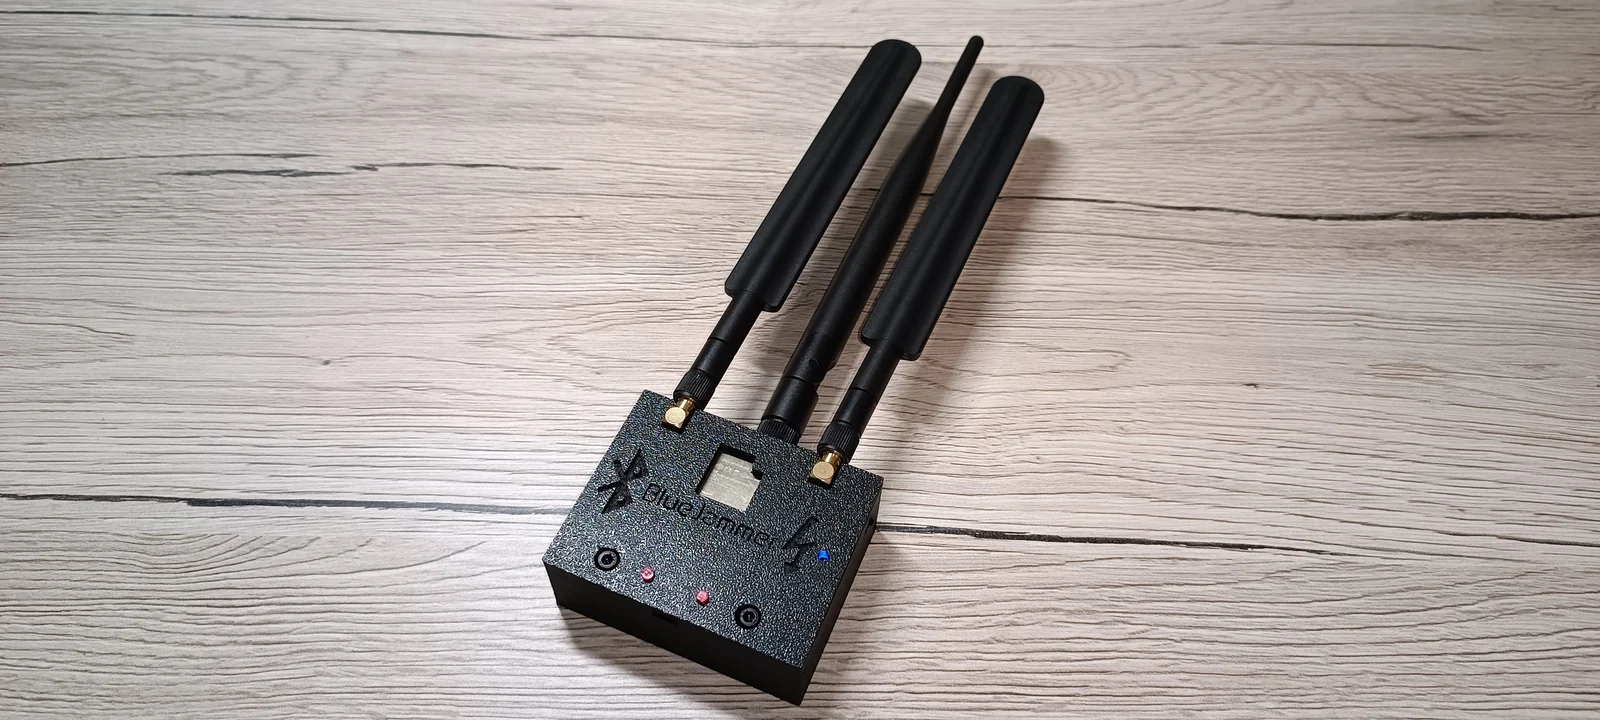 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 jihoonjang98/hqc-x86-simd
面向AVX2和AVX-512(含GFNI)的优化HQC后量子KEM实现,以及面向x86物联网网关的统一基准测试与NIST KAT套件。








