
 #1
 fabriziosalmi/aimp
一个无服务器网络协议,专为在碎片化、低带宽网络中自治代理之间的弹性状态同步而设计。
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Linux 内核 futex PI rt_mutex UAF ARM32 权限提升研究,针对华为 Watch 4 Pro(内核 5.4.210)
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 漏洞的利用工具(telnet 认证暴力破解防护绕过)
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384的概念验证漏洞利用程序,针对Tenda AC9路由器中一个严重的基于栈的缓冲区溢出漏洞。包含Python和Metasploit模块,用于对基于MIPS的固件进行未认证的远程拒绝服务(DoS)攻击及潜在的远程代码执行(RCE)。
 szymonh/inspector-gadget
CVE-2021-39685 描述及针对 Linux USB Gadget 溢出漏洞的示例利用代码
 florentineprinzessinzusachsen/badbox-h713-projector
针对 Allwinner H713 Android 投影仪上 BadBox 恶意软件的分析与清理指南:ADB 访问、感染证据、固件备份、dropper 移除与验证。
 qbnasasn/google-tensor-chips
Google Tensor 破解
 ggfuchsi-oss/lg-webos-kexec
通过 kexec 在已 root 的 LG webOS 电视上启动自定义 Linux 内核,支持逆向工程实现的 SoC 看门狗、framebuffer 负载以及 initramfs 内核构建流程。
 teutekeune/ibssloader
研究工具集,用于通过 checkm8、修补后的 iBSS/iBEC 以及自定义裸机载荷在 iPad mini 1 上启动 Linux,涵盖设备树移植、内核构建和启动脚本。
 keowu/sjcam
基于全志V3的物联网摄像头的逆向工程研究和定制固件,包括固件解析器、AVIOCTRL客户端以及针对未认证OTA固件替换的CVE-2026-52656概念验证。
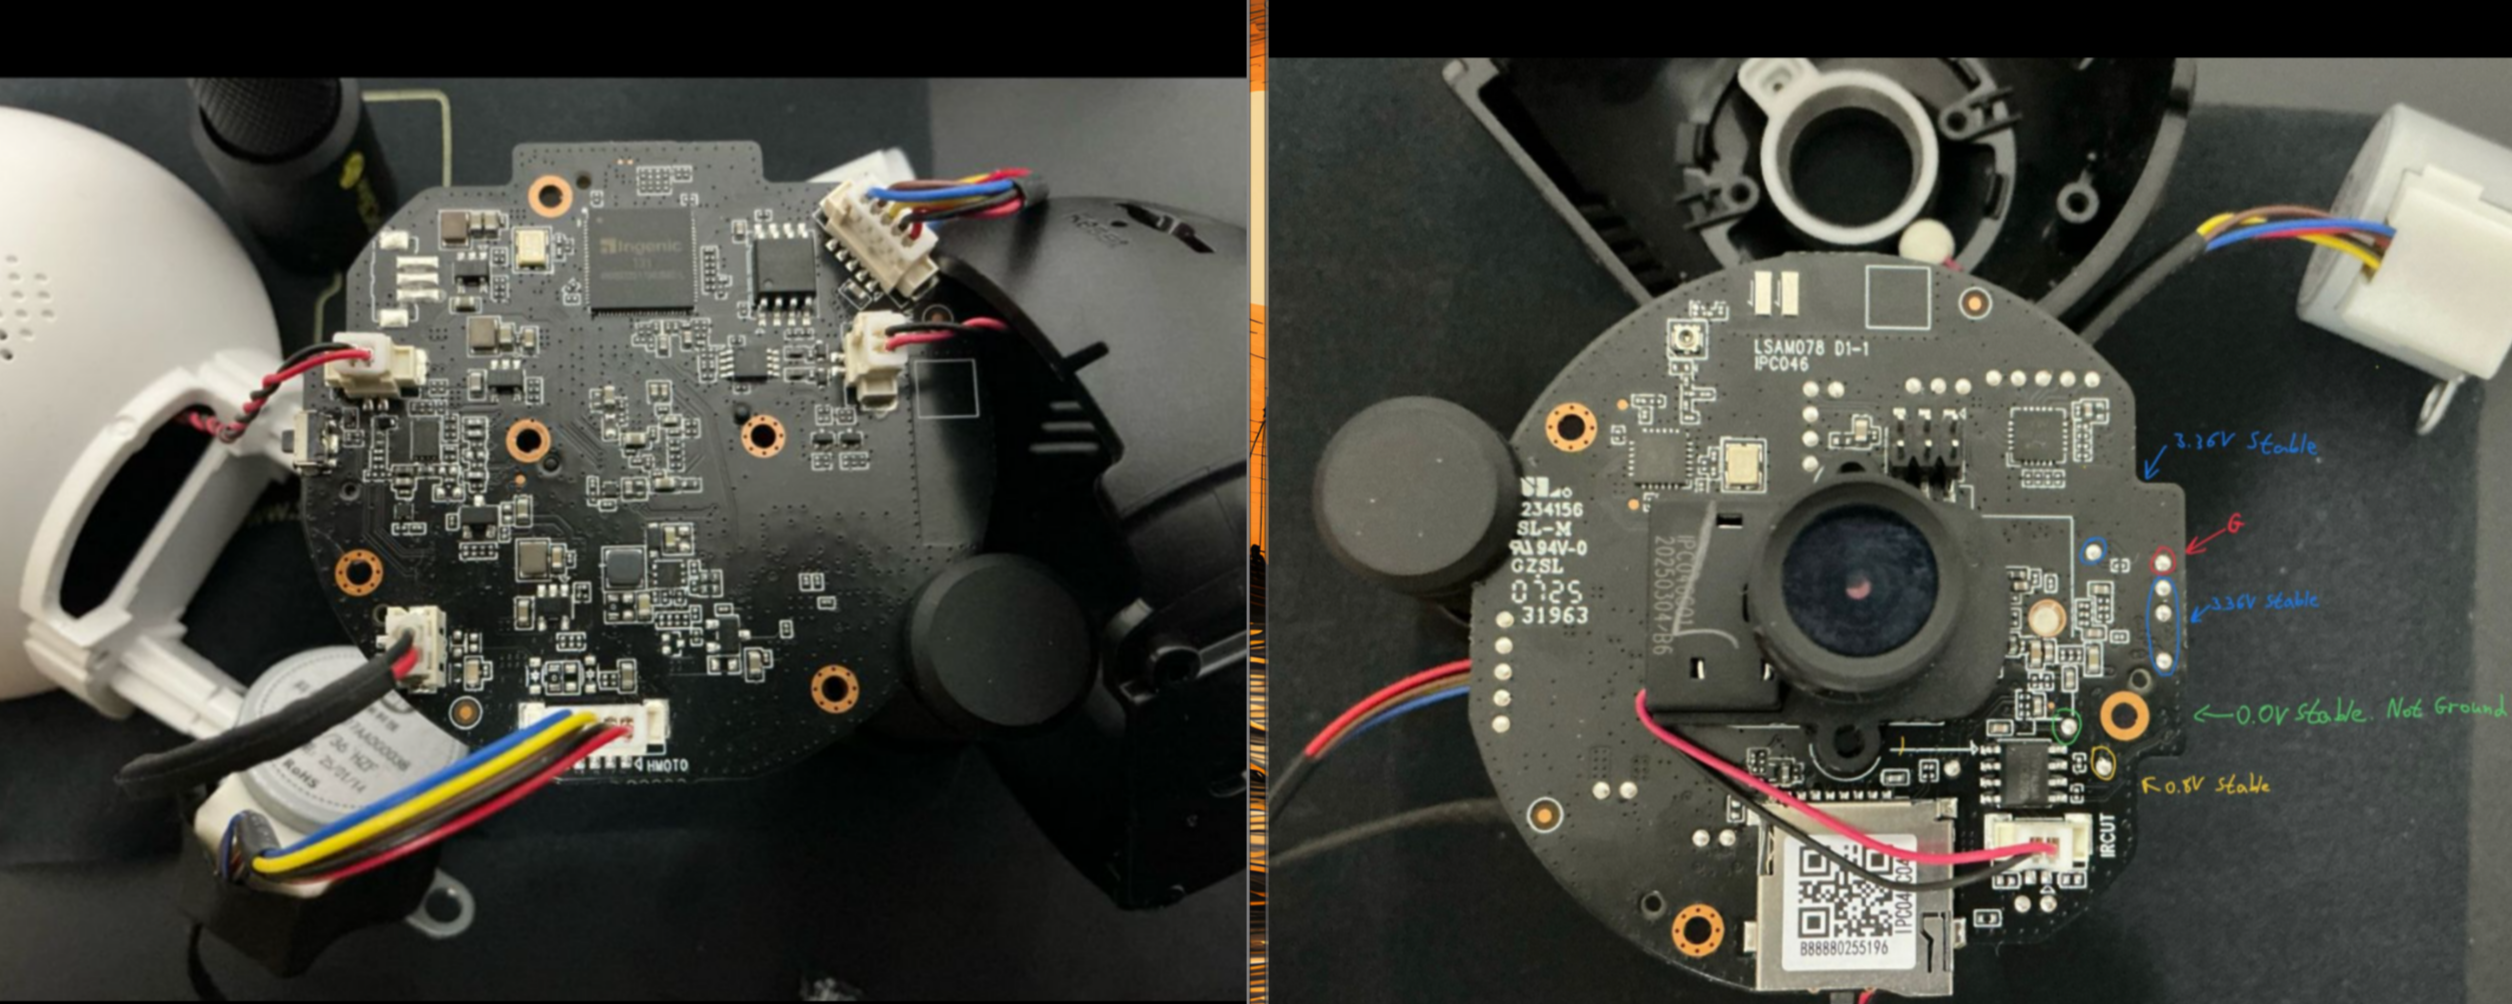 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200
 nat-lab/cve-2018-5951
MikroTik RouterOS 拒绝服务漏洞
 0xkol/ripple20-digi-connect-exploit
针对Digi Connect ME 9210的CVE-2020-11896(Ripple20 IP-in-IP堆溢出漏洞)远程代码执行利用程序
 zzz66686/cve-2017-14262
CVE-2017-14262 的漏洞利用,针对三星 NVR 设备:通过未认证的 CGI 请求提取管理员 MD5 密码哈希,并使用该哈希登录以获取完全的管理员访问权限。
 v0lp3/cve-2022-39066
针对ZTE MF286R路由器的SQL注入漏洞的概念验证。
 tangrs/cve-2026-1668-poc
CVE-2026-1668 的概念验证漏洞利用。
 jaydcarlson/c2-printf
通过 Silicon Labs C2 调试器连接打印跟踪消息









