
 #1

 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
PoC payload生成器,用于CVE-2022-44268 ImageMagick任意文件读取漏洞。通过构造的PNG文件演示利用,用于教育性安全测试。
 ajayrandhawa/cryptolocker
CryptoLocker 是一个开源文件加密器。Crypto 使用 Visual C++ 开发。它具有加密所有文件、锁定系统并将密钥发送回服务器的功能。多线程功能有助于该工具加快加密速度。
 blacksnufkin/novaldr
用 Rust 实现的无线程模块踩踏,附带一些功能(纪念 Nova party 屠杀中的遇难者)
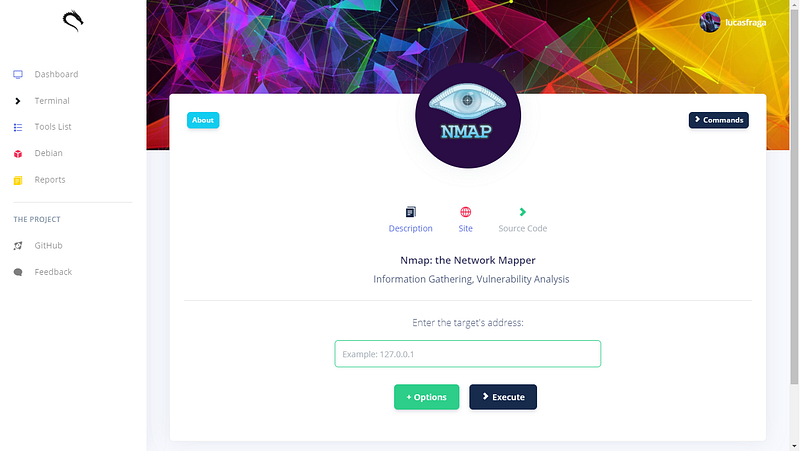 lucasfrag/kali-linux-tools-interface
为方便使用安全信息工具而开发的图形化Web界面。
 rootup/personalstuff
研究工件仓库,包含模糊测试语料库(liblnk、tcpdump、vim)、一份 Telegram 隐私漏洞报告,以及用于 Ubuntu 的辅助脚本。
 ramadhanamizudin/lazyweb
LazyWeb 是一个演示性 Web 应用程序,旨在展示常见的服务器端应用漏洞。每个漏洞均按其相应的难度等级进行分类,为开发者和安全爱好者提供全面的学习体验。
 kozmic/laravel-poc-cve-2018-15133
CVE-2018-15133(Laravel 反序列化漏洞)的 PoC

 drago-96/cve-2022-0778
CVE-2022-0778 的概念验证漏洞利用,通过构造包含非素数曲线参数的 X.509 证书,演示 OpenSSL 中 BN_mod_sqrt 的无限循环,从而实现拒绝服务攻击。
 downunderctf/challenges_2022_public
# DownUnderCTF 2022 赛题的文件 + Writeups
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。

 cujanovic/content-bruteforcing-wordlist
用于通过 Burp 或 dirsearch 进行内容(目录)暴力破解发现的字典
 netspooky/scare
适用于命令行的多架构汇编 REPL 与模拟器。
 oldkingcone/slopshell
你唯一需要的PHP webshell。
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit









