#1
 owasp/packman
一个旨在让软件包管理系统更加安全的文档与跟踪项目。
 xh4h/satellian-cve-2020-7980
演示 Intellian 卫星控制器 RCE 漏洞的 PoC 脚本
 makuga01/cve-2024-48990-poc
CVE-2024-48990 的 PoC
 dinosn/wp2shell-lab
非破坏性检测器 + Docker 实验室,用于 wp2shell(CVE-2026-63030 REST /batch/v1 路由混淆 + CVE-2026-60137 author__not_in SQLi)在 WordPress 核心 6.9.0-6.9.4 / 7.0.0-7.0.1 中
 arsolutioner/fortigate-belsen-leak
追踪由Belsen Group泄露的Fortigate CVE-2022-40684配置漏洞中受影响IP地址的研究仓库
 nextcloud/security-advisories
👮 Nextcloud 的安全公告
 nova-hunting/nova-tracer
NOVA - Claude代码保护系统,用于防范提示注入攻击
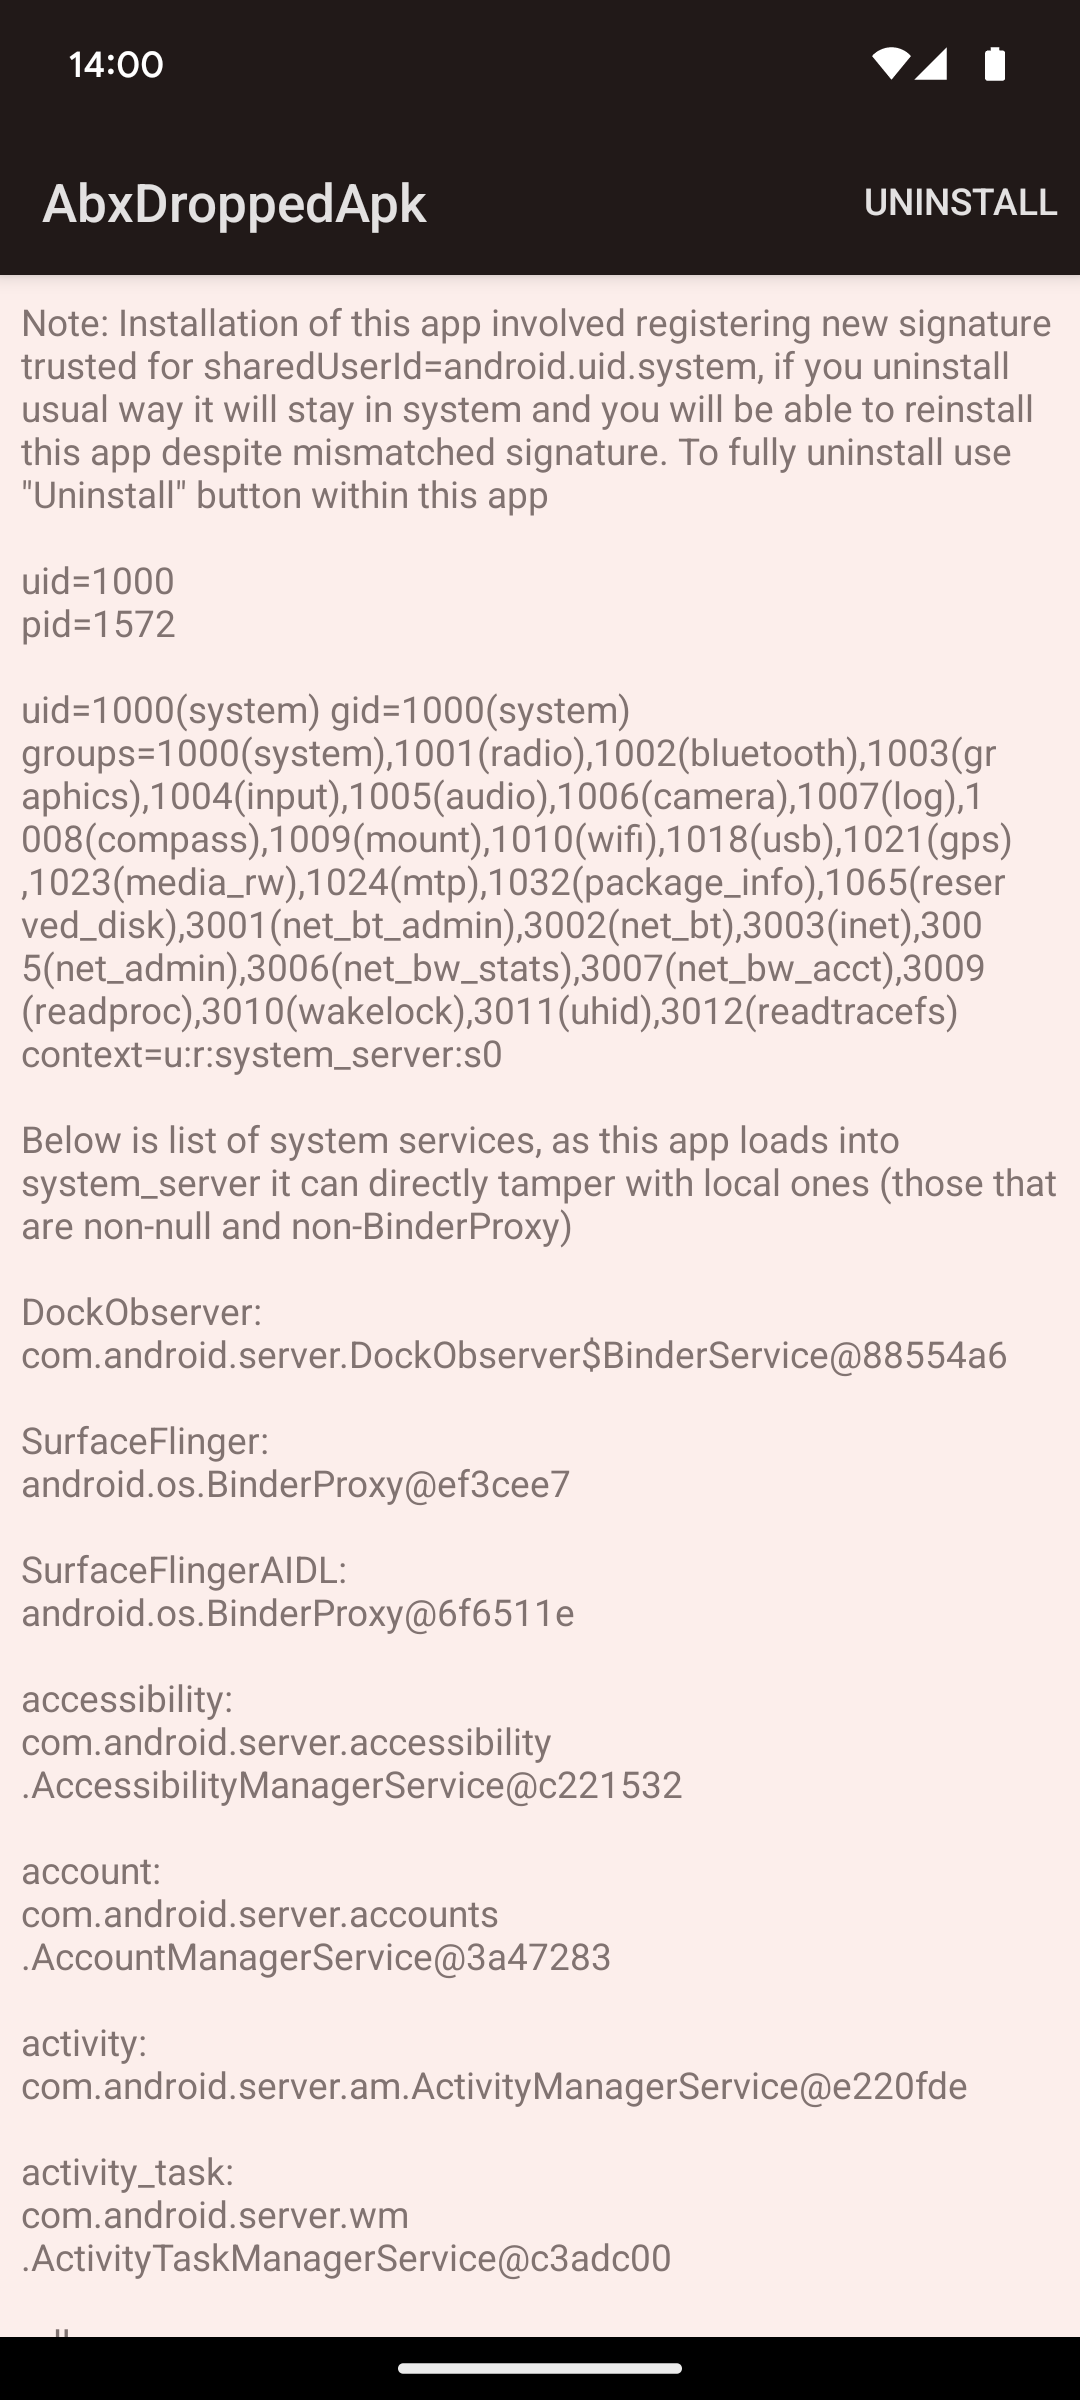 michalbednarski/abxoverflow
CVE-2024-34740 的 writeup 与漏洞利用程序:Android 的 BinaryXmlSerializer 存在整数溢出,可从普通已安装应用向 system_server 写入文件,进而实现 system_server 代码执行
 trustedsec/reel
用于基于节点的活动、凭据捕获、SMTP 投递、验证码及可选浏览器凭据重放的网络钓鱼模拟与安全意识框架。
 priyanshu-rawa/cybersecurity-handbook
开源网络安全知识库,包含 400+ 篇笔记、实验和速查表,涵盖攻击、防御、密码学、云和取证。
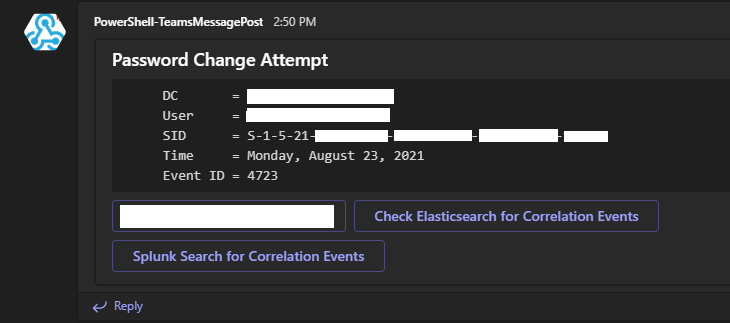 osbornepro/btps-secpack
基于PowerShell的安全工具包,适用于中小型企业,提供自动警报、Active Directory加固、Windows事件转发、Sysmon集成以及事件响应脚本,以增强可见性和防御能力。
 trailofbits/ruzzy
一个针对纯Ruby代码和Ruby C扩展的覆盖率引导模糊测试器
 zerodayevil/cve-2026-20817
专用于 CVE-2026-20817 的仓库,提供该特定安全漏洞的漏洞详情和利用材料。
 owasp/agent-security-regression-harness
面向智能体应用和 MCP 集成系统的可执行安全回归测试。
 emrekybs/draculaos
Dracula OS 是一款专为 OSINT(开源情报)和网络情报任务精心设计的 Linux 操作系统。
 zx0cf1/shredder-rs
一个高保真度的x86_64多态变异引擎,专注于指令级碎片化与上下文保留。