#1

 mspnightmare/cves
针对特定 CVE 的武器化概念验证漏洞利用与安全公告合集,主要涉及 WordPress 插件和企业级 Web 应用,供经授权的安全测试使用。
 michalbednarski/thelastbundlemismatch
CVE-2023-45777 的 Writeup 与漏洞利用,绕过 Android 13 上 AccountManagerService 内部的 Intent 验证,尽管存在“Lazy Bundle”缓解措施。
 refloow/refloow-geo-forensics
❤️ 免费批量图像与视频地理定位数字取证工具。自动提取EXIF数据,在地图上可视化GPS坐标,为OSINT重建事件时间线。
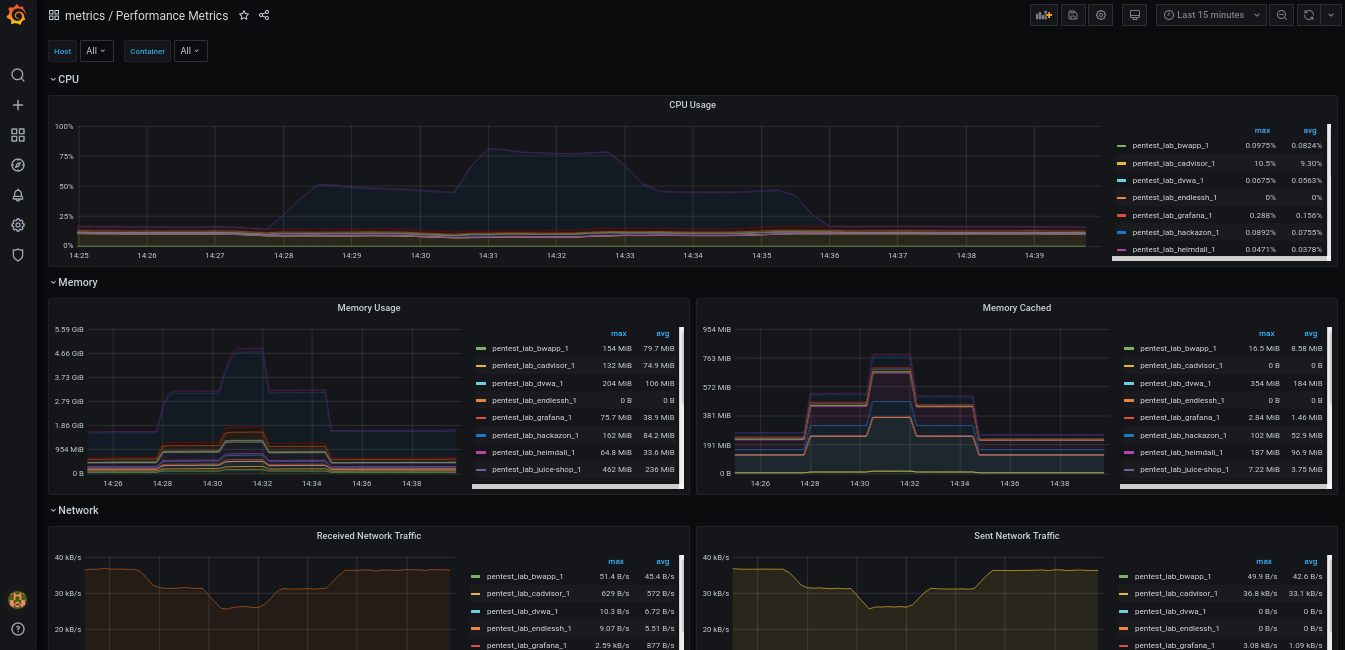 oliverwiegers/pentest_lab
使用 docker-compose 搭建的本地渗透测试实验室。
 owasp/user-security-stories
用于存放用户安全故事映射的仓库
 nomi-sec/nvd-database
📕NVD数据库
 cyberark/vulnhalla
自动安全分析流程,可在GitHub仓库上运行CodeQL查询,并利用LLM对真实漏洞进行分类和过滤,排除误报。
 gmh5225/awesome-ai-security
为渗透测试人员、漏洞猎手和安全研究人员精选的AI安全材料与资源列表。
 malvads/sqlmc
用于检查域名所有URL是否存在SQL注入的官方Kali Linux工具 :)
 x41sec/advisories
X41 Sec 安全公告与漏洞披露精选集
 proviesec/xss-payload-list
精选的跨站脚本载荷、多语言载荷(polyglots)和注入测试规则集合,用于 Web 应用程序渗透测试和漏洞赏金狩猎。
 abstractengine/pentest-muse-cli
面向渗透测试人员的AI驱动助手,可生成payload、分析代码、执行侦察并运行命令行操作,从而自动化复杂的安全任务。
 rxerium/rxerium-templates
由 @rxerium 创建的 Nuclei 脚本,用于零日漏洞 / 正在被积极利用的漏洞。
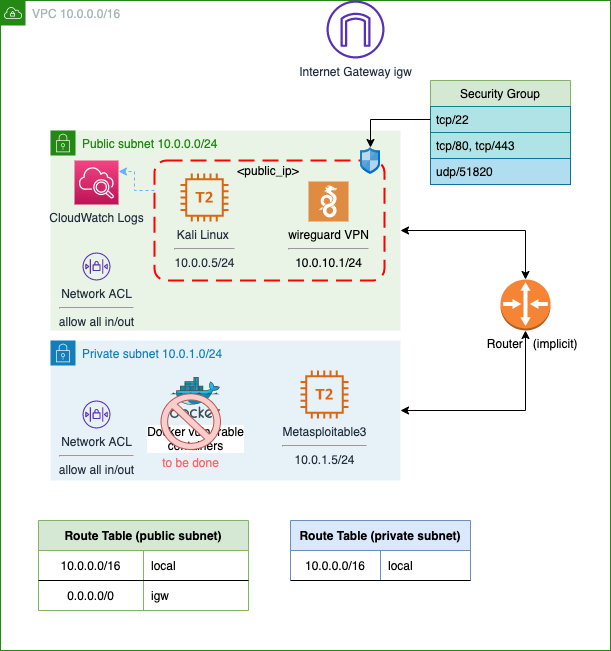 juanjosanz/aws-pentesting-lab
一个渗透测试实验室,包含一个可通过SSH和WireGuard VPN访问的Kali Linux实例,以及私有子网中的易受攻击的实例。
 claroty/arya
根据YARA规则生成伪恶意文件,以触发AV/EDR检测,从而无需真实恶意软件样本即可进行恶意软件研究、规则质量保证和网络传感器压力测试。
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team