 #2
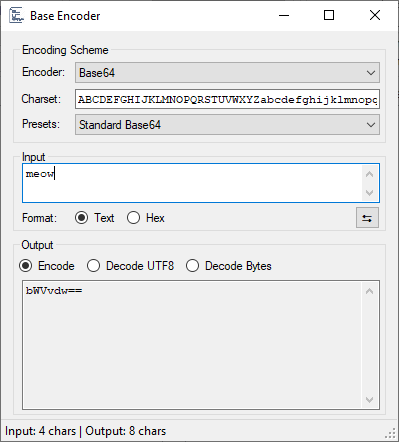
 demonslay335/cryptotester
一个用于处理密码学的工具,专注于勒索软件分析。
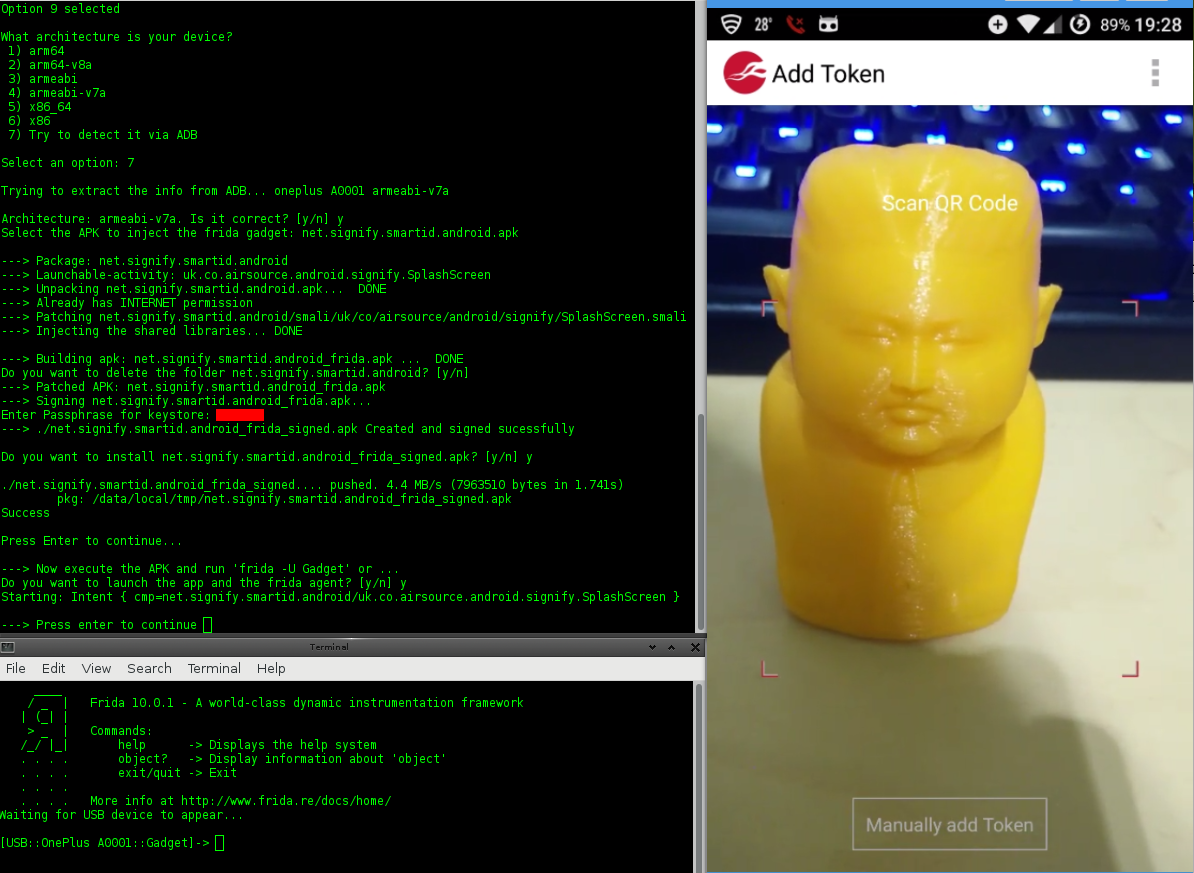 nccgroup/lazydroid
用于辅助 Android 应用评估某些方面的 bash 脚本
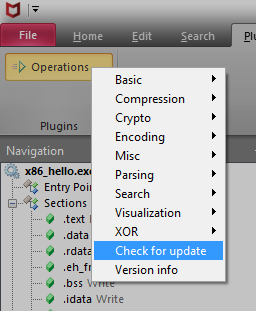 nmantani/fileinsight-plugins
FileInsight-plugins:用于恶意软件分析的McAfee FileInsight十六进制编辑器解码工具箱
 xoreaxeaxeax/schrodingers-toctou
检测编译器引入的内存加载,它们会将安全的C代码转变为TOCTOU漏洞。包括自动化源码审计、基于Unicorn的二进制分析,以及对100多个项目进行的编译器/架构/编译选项遍历扫描。
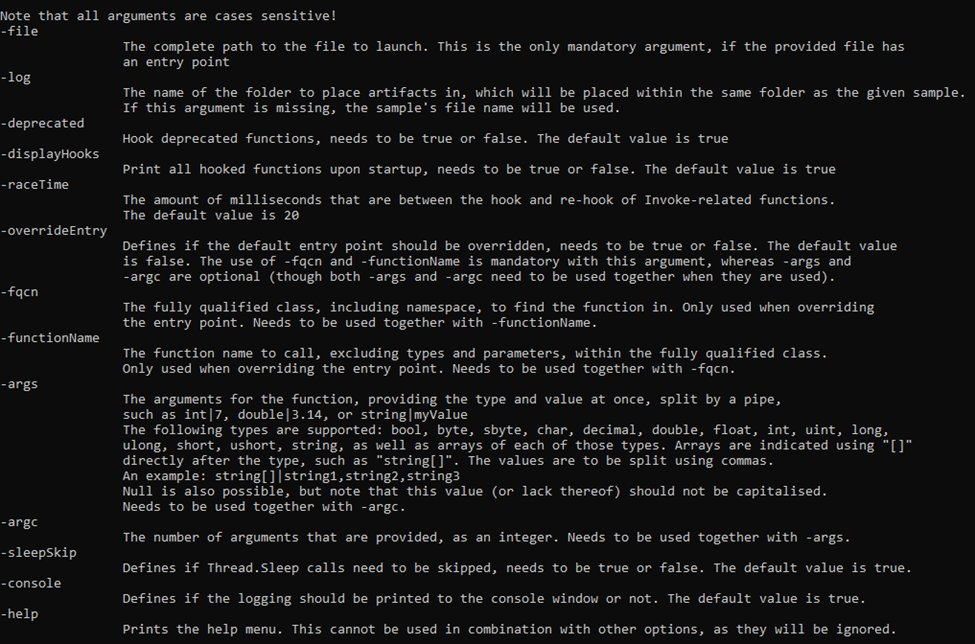 advanced-threat-research/dotdumper
一个针对 DotNet Framework 文件的自动解包器和记录器
 cybermaggedon/cyberprobe
捕获、分析并响应网络攻击
 ngwg/ceasta
面向 PE/ELF 二进制文件的反汇编器、反编译器和 x64dbg 风格调试器,具备 IDA 风格列表、函数图、Lua 插件、CLI,以及用于 AI 驱动分析的内置 MCP 服务器。
 facebook/mcpguard-dynamic
内核级 eBPF 沙盒,用于保护通过模型上下文协议(MCP)进行的 LLM 代理工具调用。
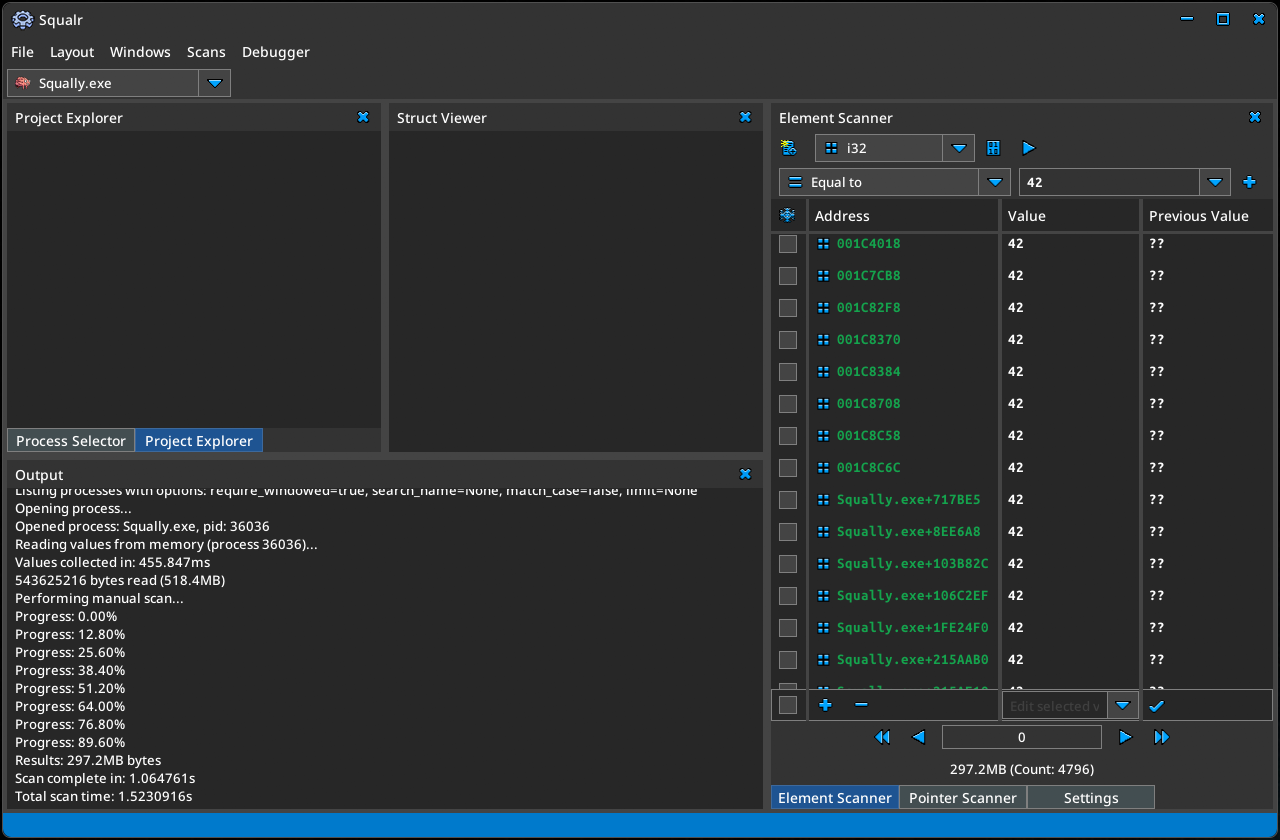 squalr/squalr
一个从头开始用 Rust 编写的通用游戏/软件破解工具。
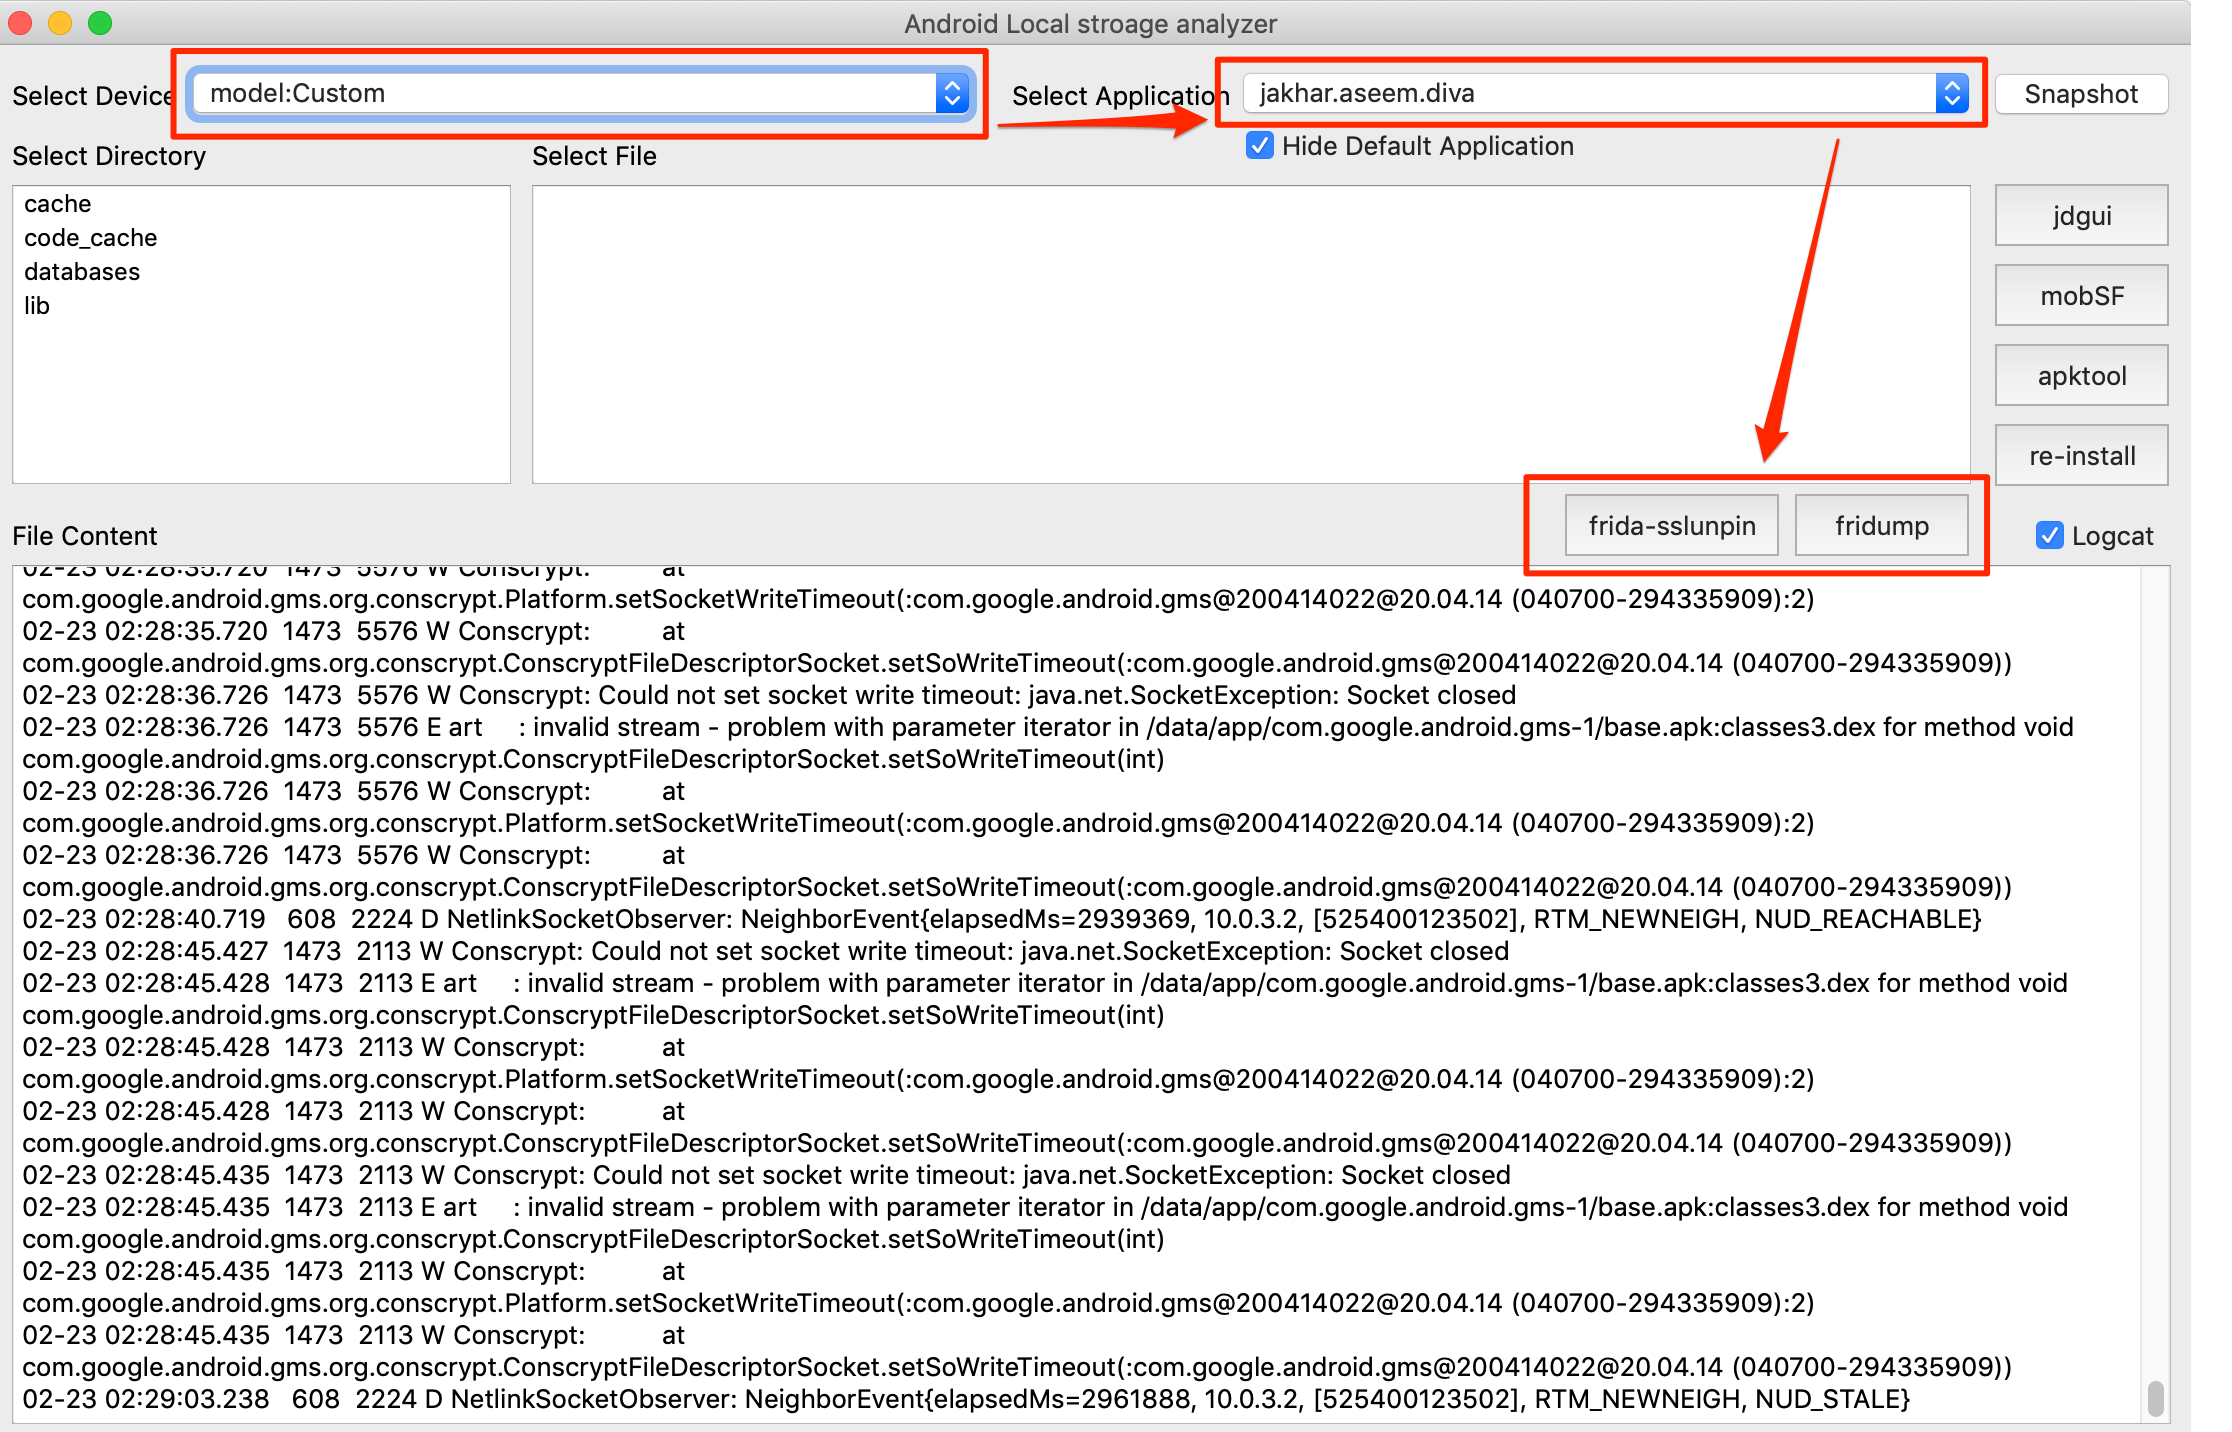 notsosecure/android_application_analyzer
该工具用于分析安卓应用在本地存储中的内容。
 ricccrd/dd
基于JIT的用户态Linux内核,可在Apple Silicon macOS上无需虚拟机原生运行容器。作为Docker Engine API的直接替代,提供容器隔离、overlay镜像和端口发布功能。
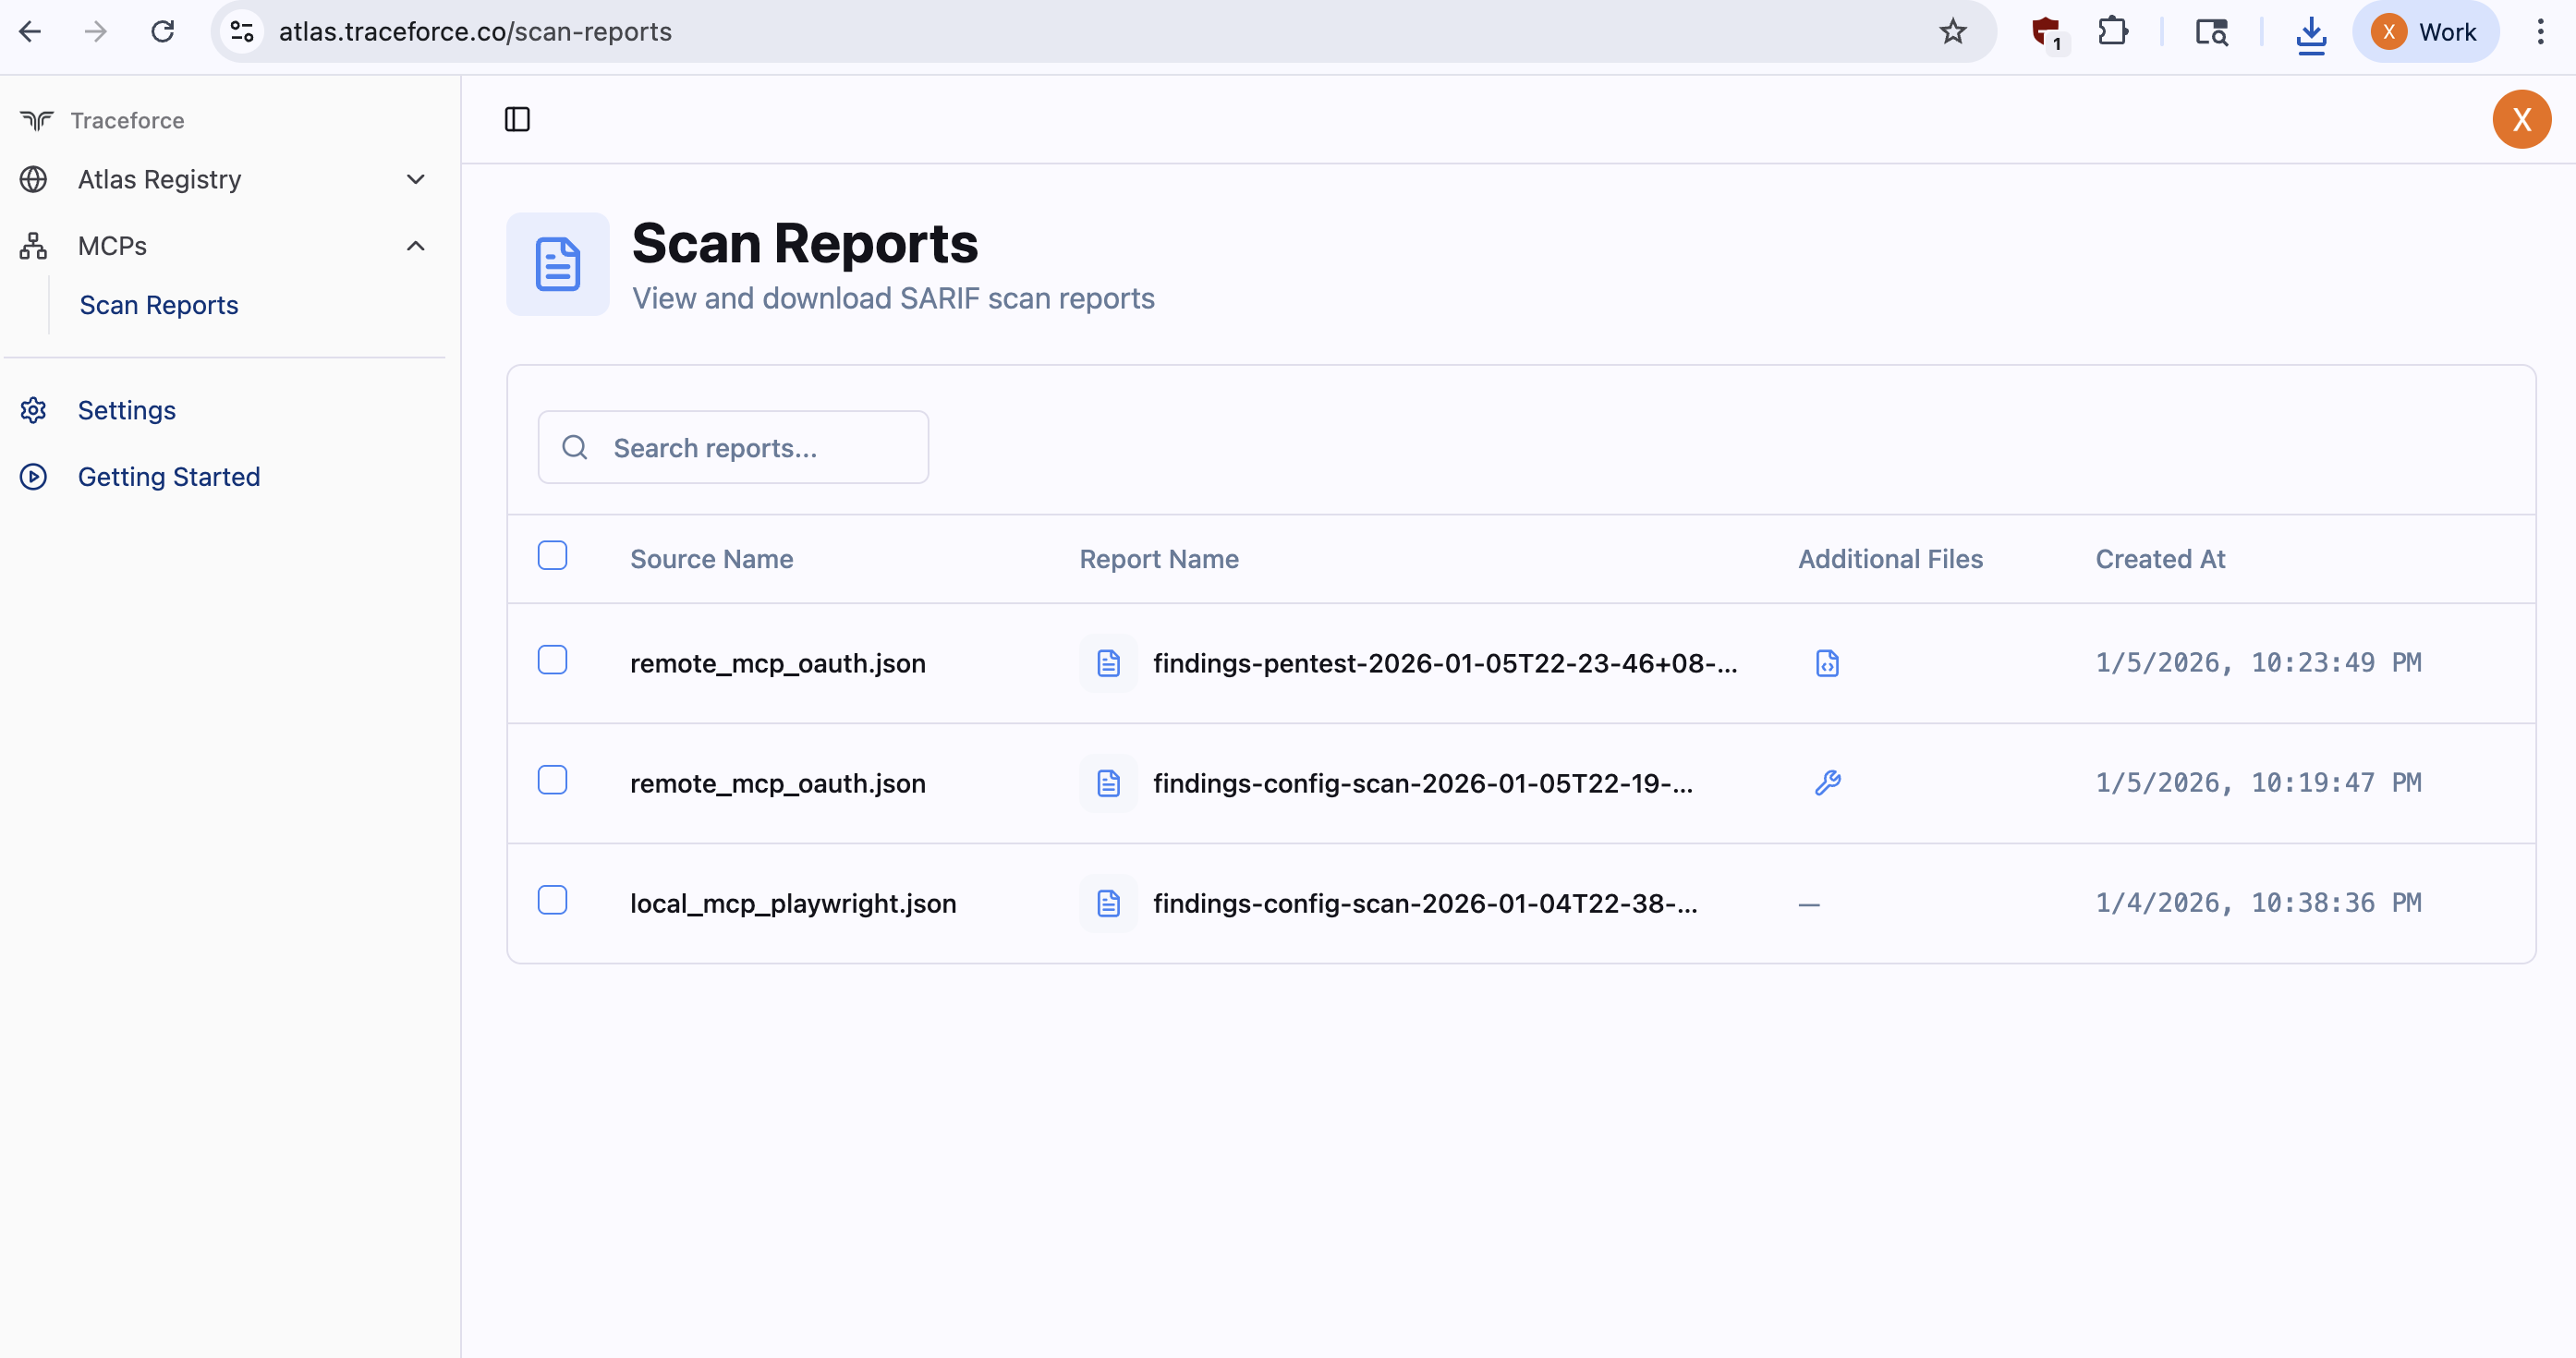 traceforce/mcp-xray
统一的MCP服务器安全扫描器,支持配置、渗透测试和仓库扫描模式。生成SARIF报告用于CI/CD集成,通过token和LLM分析器检测秘密、漏洞和配置错误。

 icicle-emu/icicle
基于仿真的 MSP430 固件模糊测试器,可发现并分析内存破坏漏洞,提供详细的崩溃报告和可复现的输入。
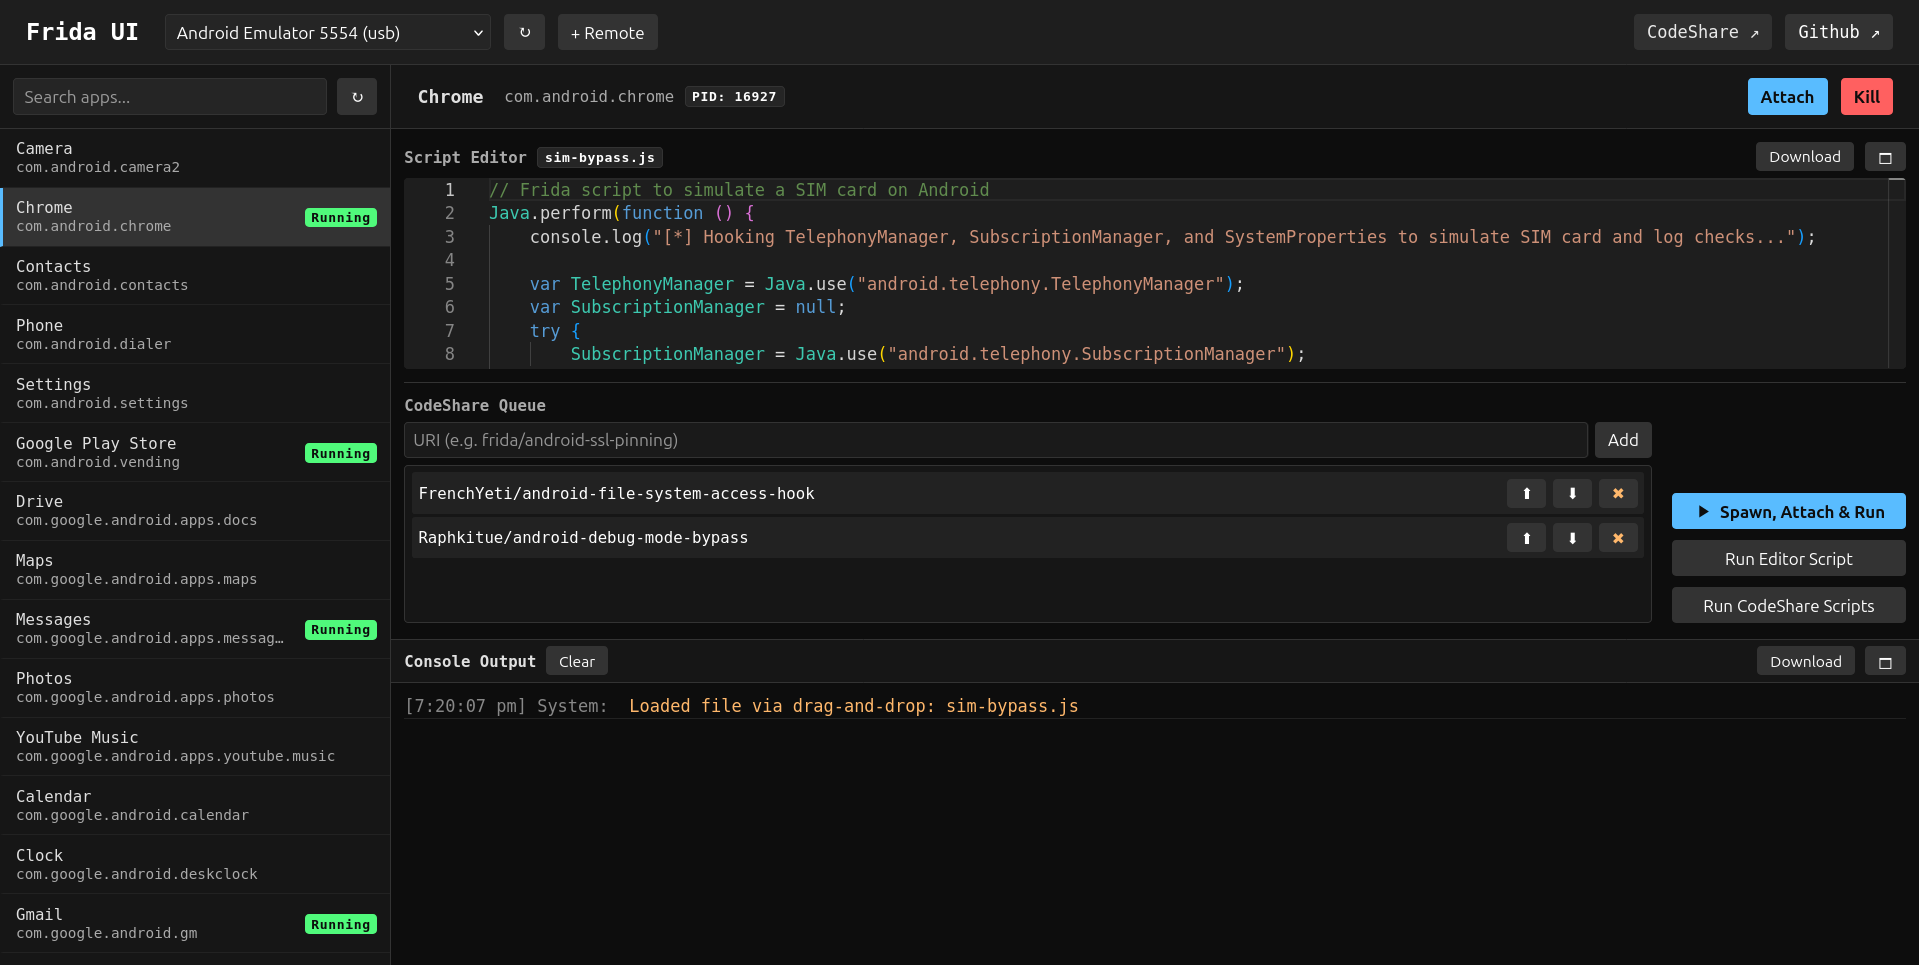 adityatelange/frida-ui
直接从您的浏览器与 Frida 设备、进程和脚本进行交互。
 zeromemoryex/c2-hunter
面向恶意软件分析师的实时C2流量提取器。通过挂钩Win32连接API来拦截和分析命令与控制通信,绕过恶意软件的延迟,从而更快获取威胁情报。