 #2

 nanashili/rea-rust
REA 的 Rust 移植版,一款仅本地运行、支持 CLI/MCP 工作流并内置原生 Ghidra worker 的逆向工程工具
 livecvebench/cve-factory
CVE-Factory
 amd2g2zz/kunglao-agent
逆向工程专家智能体:自主规划分析路径,从原始证据中推导每一项事实,并在机械验证关卡下收敛——固件、协议、Web/JS、风控、二进制。
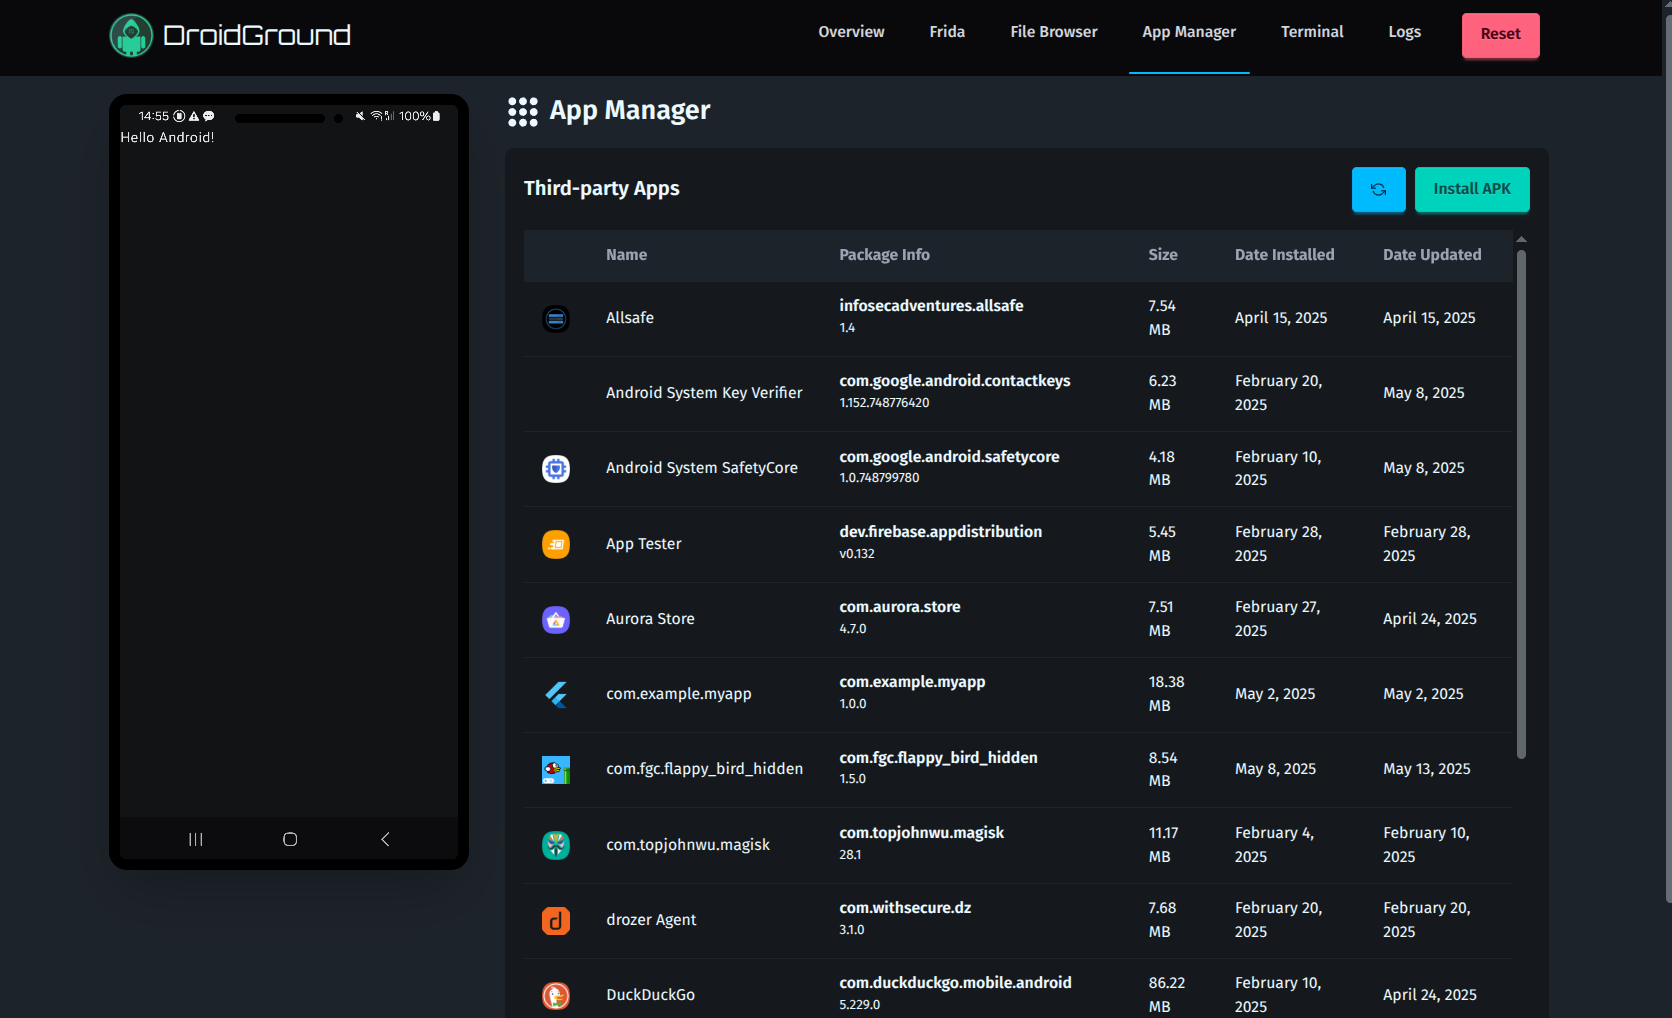 secforce/droidground
一个灵活的 Android CTF 挑战游乐场。
 deputation/instrumentation_callbacks
一个概念验证,展示了在 Windows 10 21h1 上使用 TLS 变量确保所有系统调用被捕获的检测回调。
 ohjeongwook/shellcodeemulator
使用 Unicorn Framework 编写的 Shellcode 模拟器,支持进程转储模拟环境
 security-prince/resources-for-application-security
一些入门应用安全的好资源
 leandrofroes/gftrace
一个用于Golang二进制文件的命令行Windows API追踪工具。
 xoreaxeaxeax/schrodingers-toctou
检测编译器引入的内存加载,它们会将安全的C代码转变为TOCTOU漏洞。包括自动化源码审计、基于Unicorn的二进制分析,以及对100多个项目进行的编译器/架构/编译选项遍历扫描。
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。
 rog3rsm1th/frelatage
基于覆盖率的Python应用程序模糊测试工具
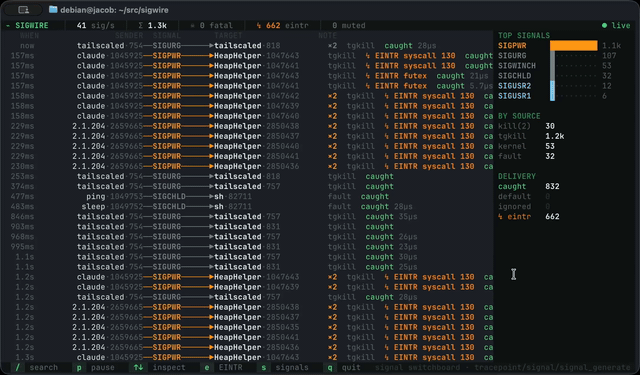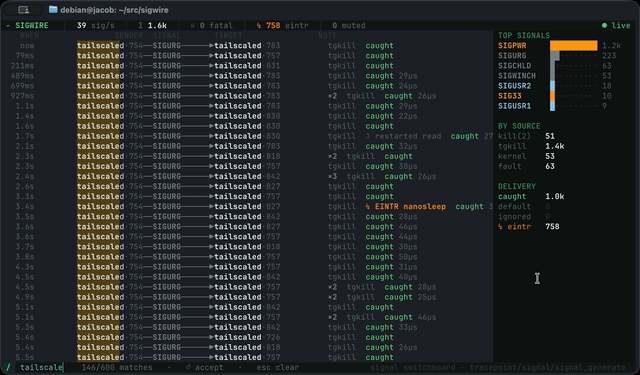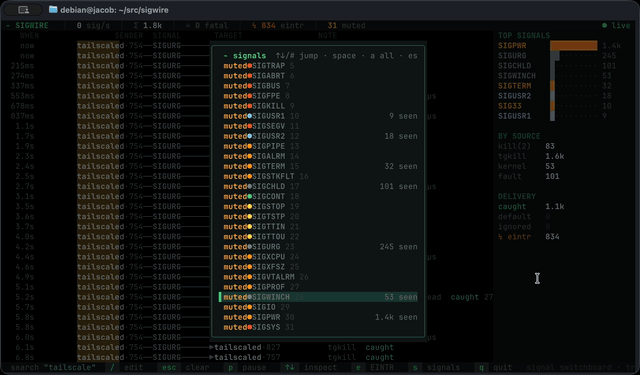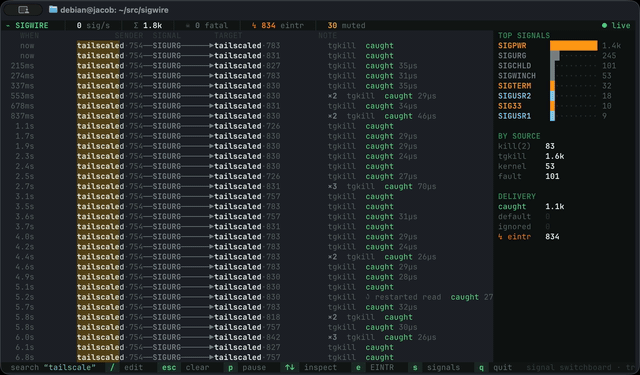 yeet-src/sigwire
实时内核信号可观测性工具,利用 eBPF 跟踪点流式传输 Linux 主机上引发的每个信号,实时显示发送者、目标、处置方式、处理程序延迟以及系统调用中断。
 hamz-a/frida-android-libbinder
用于查看 Android libbinder 流量的 PoC Frida 脚本
 0x742/noia
基于Web的工具,用于浏览移动应用沙箱、预览SQLite数据库和二进制文件,并通过Frida插桩下载应用数据。