
 #1
 nowsecure/r2frida
Radare2 和 Frida 强强联手。
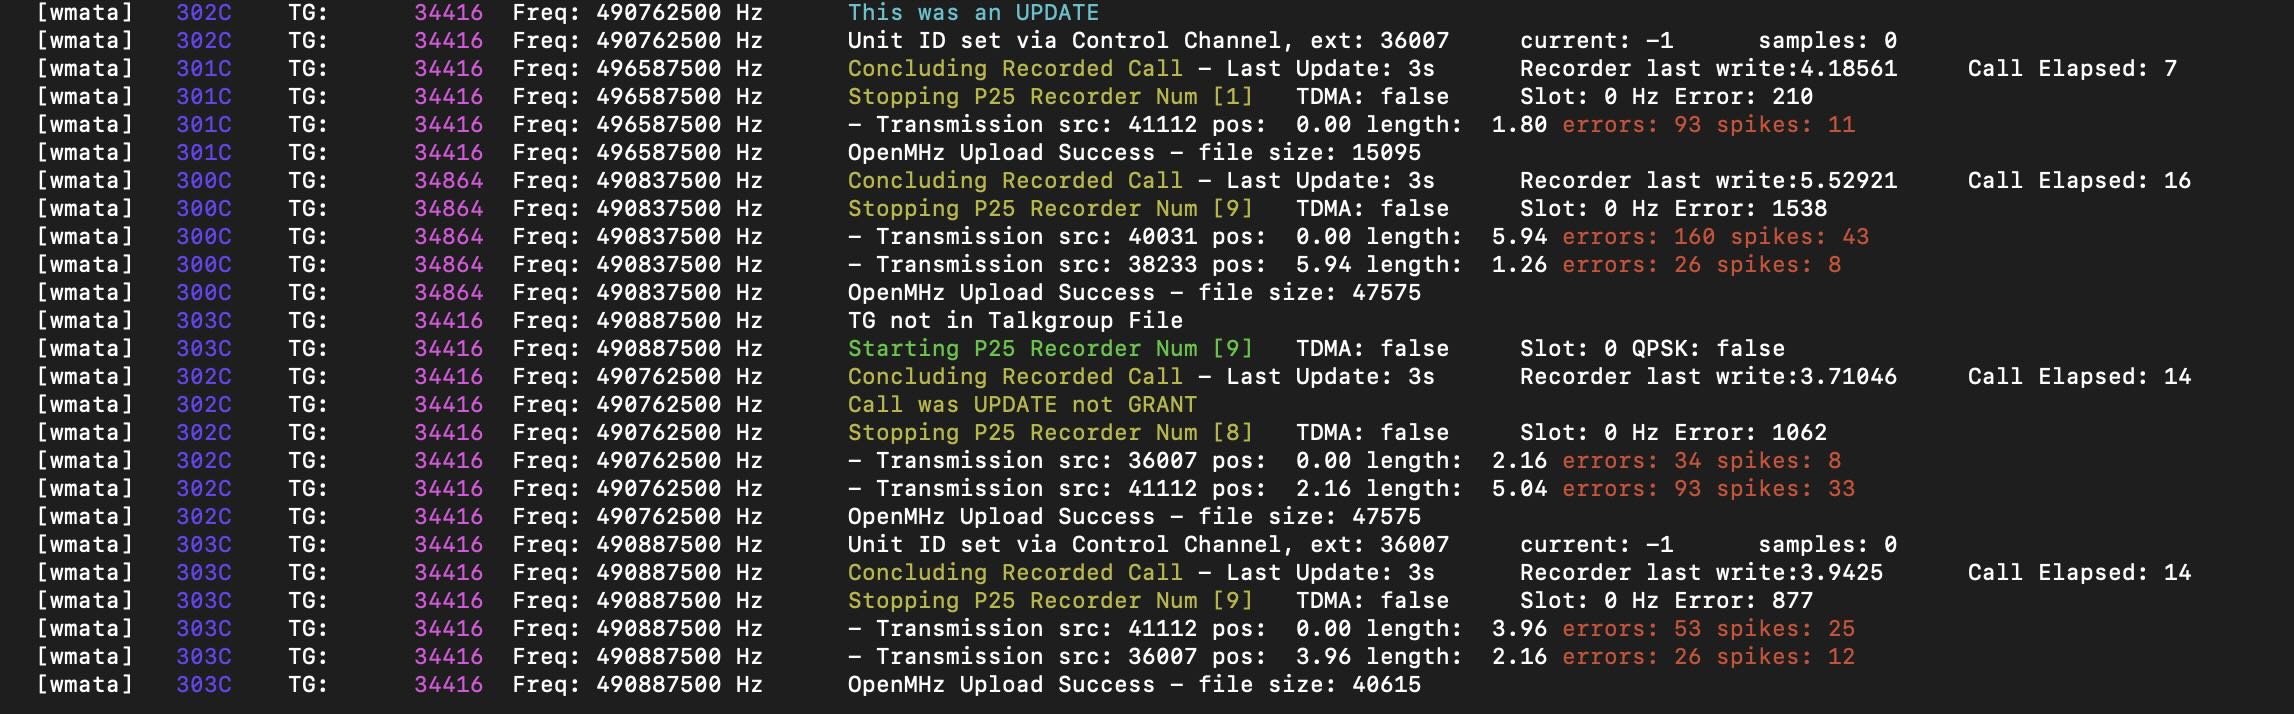 trunkrecorder/trunk-recorder
记录来自集群无线电系统(P25 和 SmartNet)的通话
 apple-oss-distributions/xnu
混合内核,结合了Mach、FreeBSD和IOKit,用于macOS和iOS。提供核心操作系统服务、驱动程序框架以及x86_64和ARM64上的安全策略执行。
 ahmadhassan-bted/nasuno
AI 音频水印移除与取证反归因工具包。利用 ISO 226 感知掩蔽消除 Suno、Udio 及神经指纹。

 kiminewt/pyshark
tshark 的 Python 封装,允许使用 Wireshark 解析器进行 Python 数据包解析。

 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 jstrosch/malware-samples
恶意软件样本、分析练习及其他有趣资源。
 hasherezade/hollows_hunter
扫描所有正在运行的进程。识别并转储多种潜在的恶意植入物(被替换/植入的PE文件、Shellcode、钩子、内存补丁)。
 blacktop/ipsw-diffs
发布 iOS、iPadOS 和 macOS IPSW 固件版本的逐构建差异,支持跨版本和测试版对系统组件进行二进制级比较。
 eldavoo/wa-crypt-tools
管理 WhatsApp 的 .crypt12、.crypt14 和 .crypt15 文件。
 nikaiw/vmkatz
直接从虚拟机内存快照和虚拟磁盘中提取Windows凭据
 awnumar/memguard
用于在内存中存储敏感信息的软件沙盒。
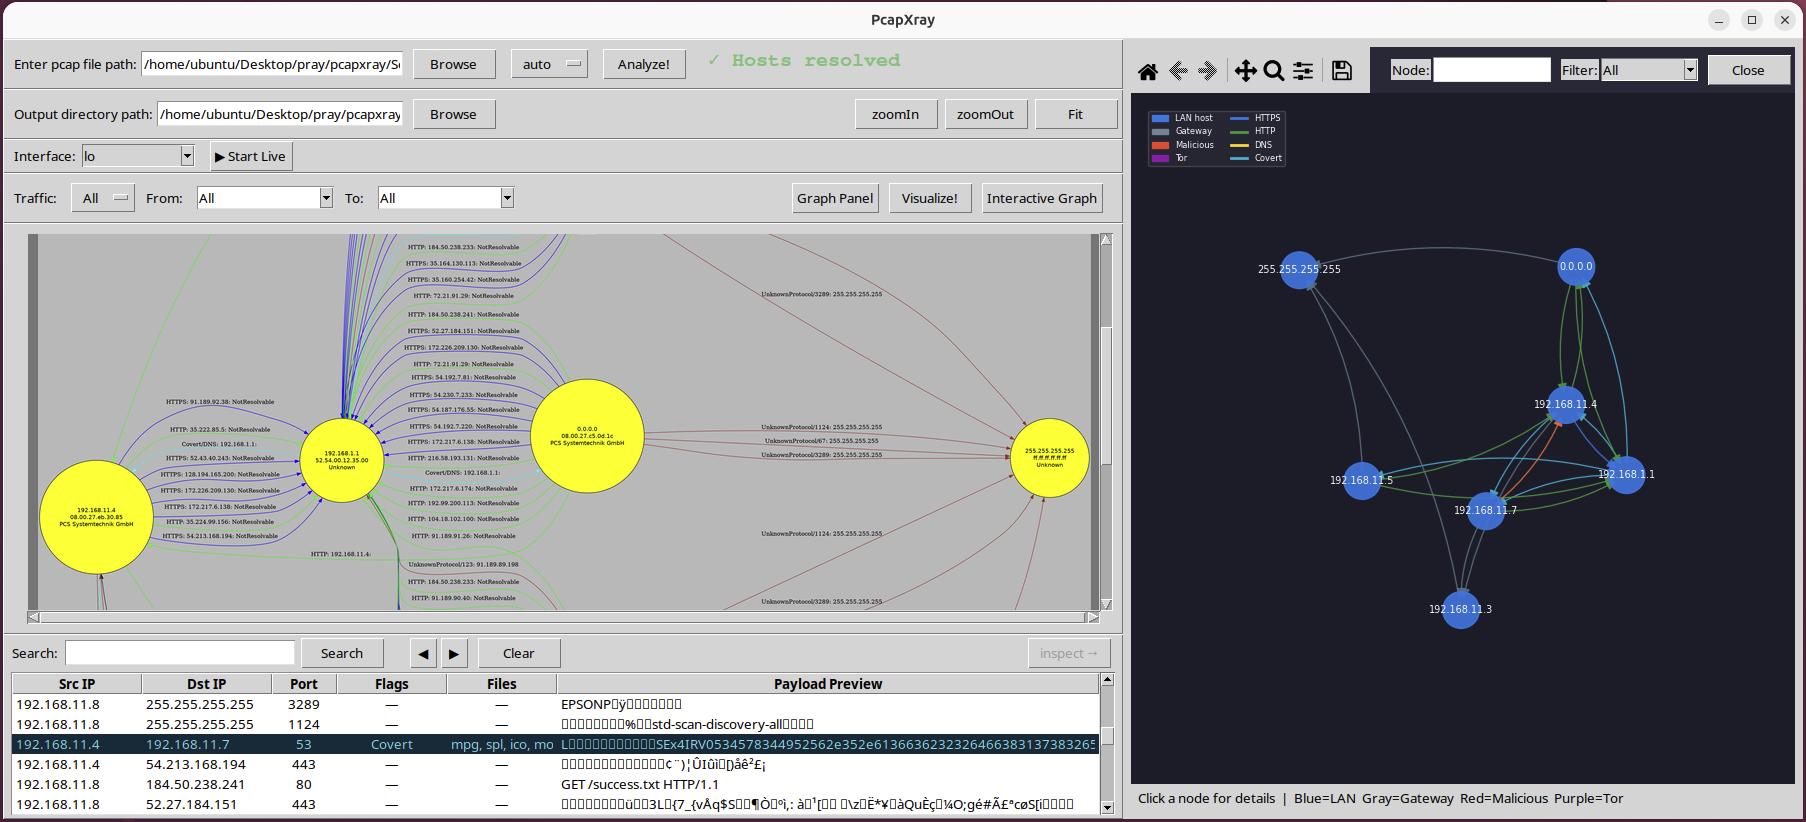 srixivas/pcapxray
❄️ PcapXray - 一款网络取证工具 - 离线将数据包捕获可视化为网络拓扑图,包括设备识别,突出重要通信和文件提取
 hasherezade/libpeconv
自定义 PE 加载与操作库,用于手动映射、IAT 挂钩、内存转储以及重建导入,以支持恶意软件分析与逆向工程。










