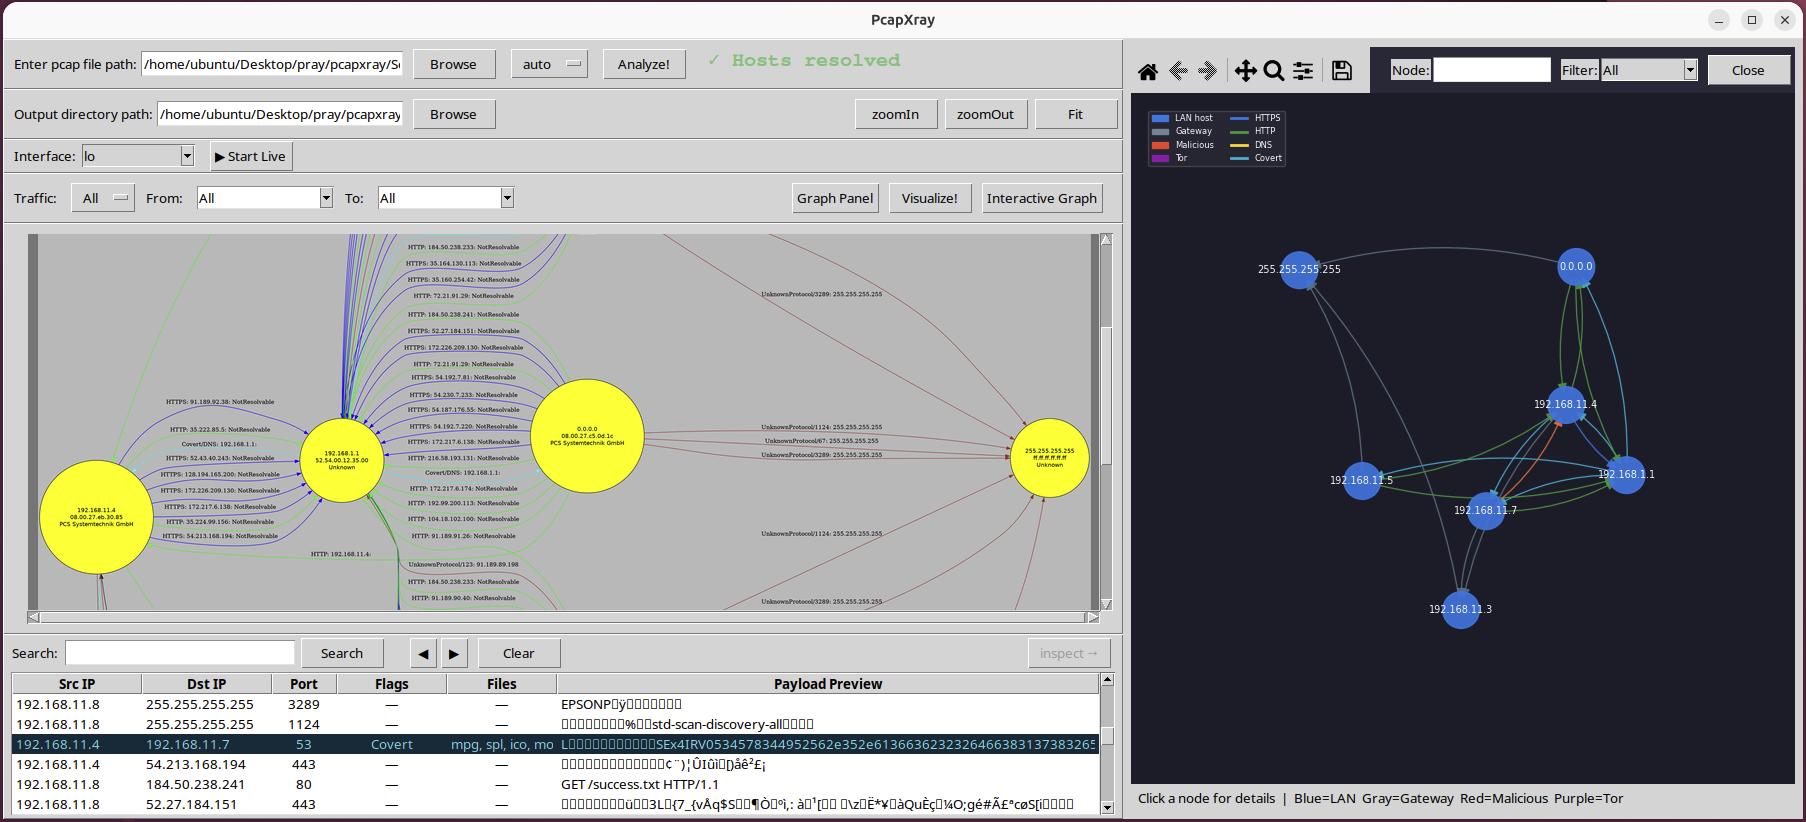
#1

 hasherezade/libpeconv
自定义 PE 加载与操作库,用于手动映射、IAT 挂钩、内存转储以及重建导入,以支持恶意软件分析与逆向工程。
 reclassnet/reclass.net
不仅仅是ReClass到.NET平台的移植。
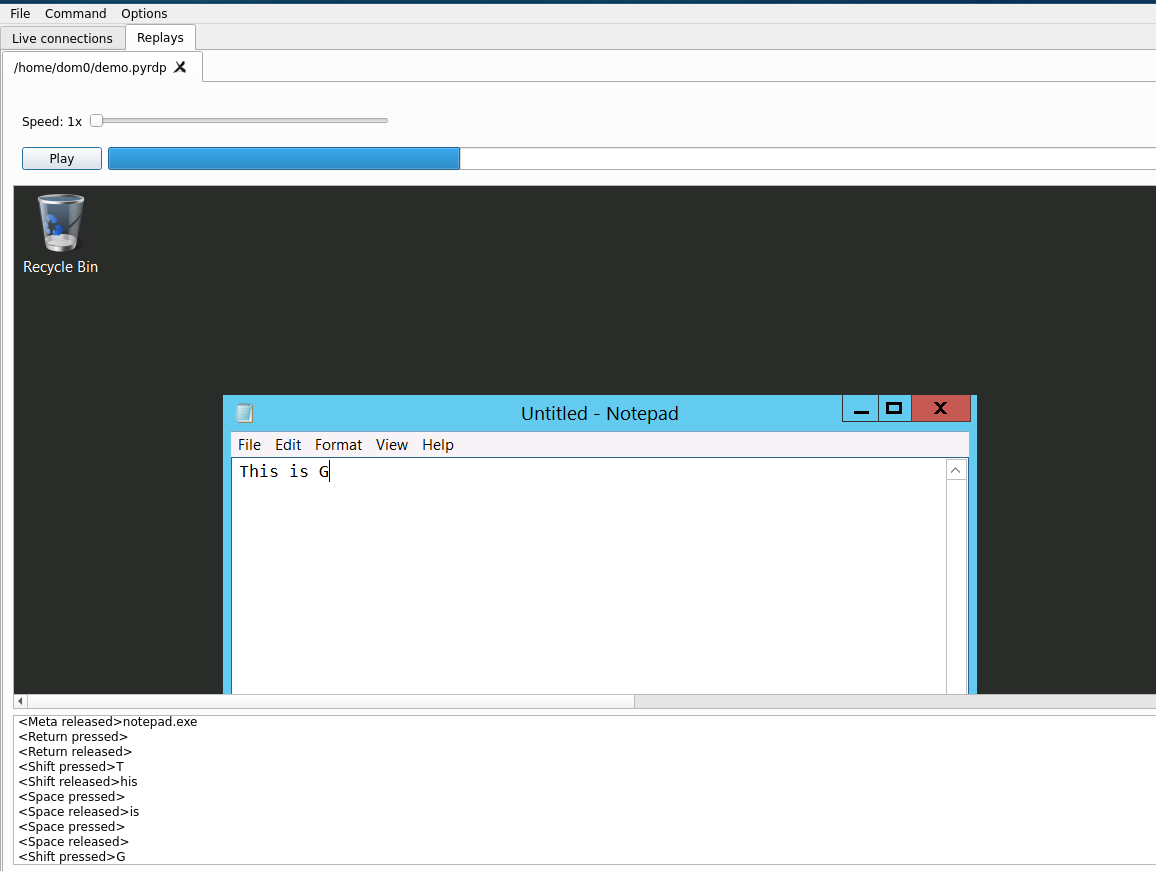 gosecure/pyrdp
用于Python的RDP中间人(mitm)攻击库,能够实时或事后查看连接
 jtsylve/lime
用于从 Linux 和 Android 设备获取易失性内存的内核模块,可生成具备取证可靠性的内存捕获,并保存到磁盘或通过网络传输。
 parrotsec/mimikatz
用于从内存中提取 Windows 凭据(密码、哈希、Kerberos 票据)并执行哈希传递(Pass-the-Hash)、票据传递(Pass-the-Ticket)和黄金票据(Golden Ticket)攻击的工具。
 tclahr/uac
一款便携、无依赖的事件响应工具,可自动化从类Unix系统中收集取证产物,包括内存获取、进程哈希以及通过可自定义的YAML配置文件创建主体文件。
 fox-it/dissect
Dissect 是一个数字取证与事件响应框架及工具集,由 Fox-IT(NCC Group 旗下)开发,可让您快速访问和分析来自各种磁盘和文件格式的取证痕迹。
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 microsoft/avml
用于取证和应急响应的便携式 Linux 内存采集工具,可捕获与 LiME 兼容的内存镜像,并支持可选压缩与远程流式传输。
 mozillazg/ptcpdump
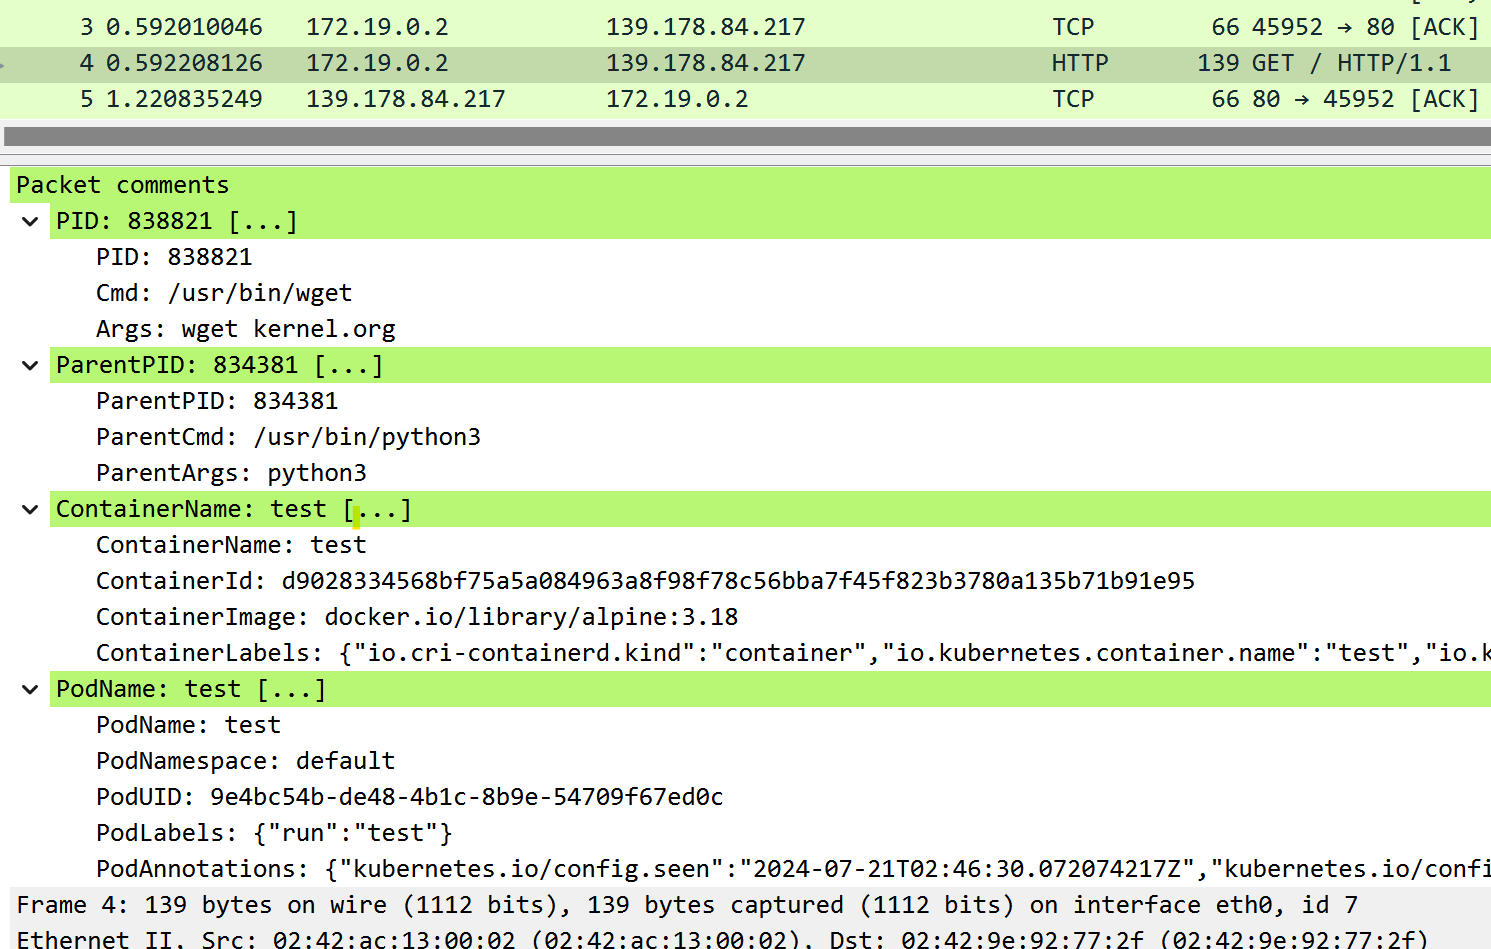
基于 eBPF 的数据包分析器,能够捕获网络流量,并自动添加进程、容器和 Kubernetes Pod 元数据注释,支持 tcpdump 兼容的过滤和 PcapNG 输出。
 paboldin/meltdown-exploit
Meltdown 漏洞利用 PoC
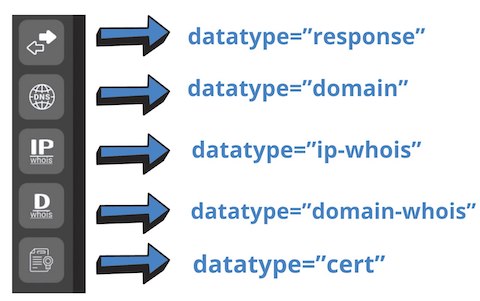 netlas-io/netlas-cookbook
本指南的目标非常简单——教导任何对网络安全感兴趣的人,无论其知识水平如何,如何充分利用 Netlas.io。
 eset/malware-research
为我们的各类恶意软件调查而编写的代码