#1
 google/stenographer
Stenographer 是一款数据包捕获解决方案,旨在快速将所有数据包暂存到磁盘,然后提供对这些数据包子集的简单、快速访问。讨论/公告请发送至 [email protected]
 cisco-talos/pyrebox
基于QEMU的Python可脚本化逆向工程沙箱,一个虚拟机仪器与检查框架
 blackberry/pe_tree
用于使用pefile和PyQt5以树形视图查看可移植可执行(PE)文件的Python模块。也可以与IDA Pro和Rekall一起使用,以转储内存中的PE文件并重建导入。
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): 一款完全可定制、开源的基于 Windows 的发行版,专注于威胁情报分析与追踪,专为情报分析师、恶意软件分析师以及威胁猎手设计,以便快速上手并投入工作。
 robindavid/lsb-steganography
Python程序,利用最低有效位将文件隐写入图像。
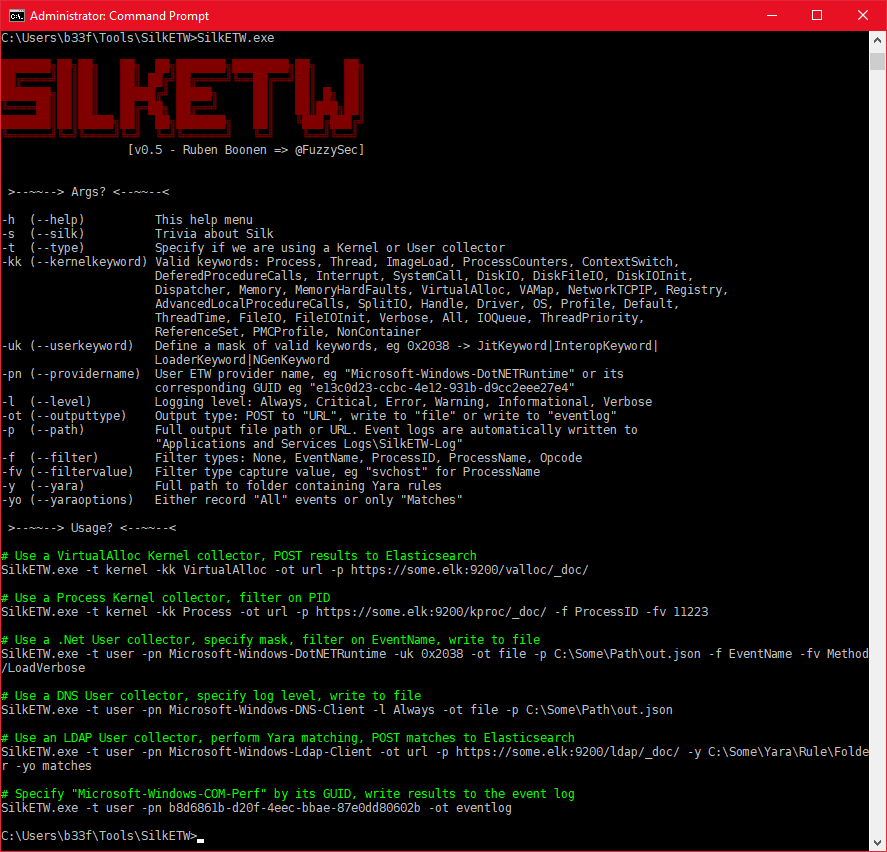 mandiant/silketw
用于ETW的C#封装器,将内核和用户模式事件数据序列化为JSON,用于威胁狩猎、恶意软件分析和事件响应,集成了Yara并支持发送至Elasticsearch。
 mandiant/mandiant-azure-ad-investigator
一个只读的PowerShell模块,用于检测Azure AD中的UNC2452及其他威胁行为者痕迹,审计联合域、服务主体、应用程序和邮箱权限以发现入侵指标。
 maldev-academy/dumpchromesecrets
从现代 Chrome 版本中提取数据,包括刷新令牌、Cookie、保存的凭据、自动填充数据、浏览历史和书签
 intezer/linux-explorer
适用于Linux终端的易用型实时取证工具箱
 memn0ps/matrix-rs
Rusty Hypervisor - 使用 Rust 编写的 Windows 内核 Blue Pill Type-2 虚拟机监控器(代号:Matrix)