#1
 0vercl0k/cve-2022-21971
针对 CVE-2022-21971 "Windows 运行时远程代码执行漏洞" 的 PoC
 certcc/keyfinder
一个用于查找和分析私钥(及公钥)文件的工具,包括对 Android APK 文件的支持。
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
易失性工件收集器从系统收集易失性数据的快照。它告诉您系统上正在发生什么,在调查安全事件时特别有用。

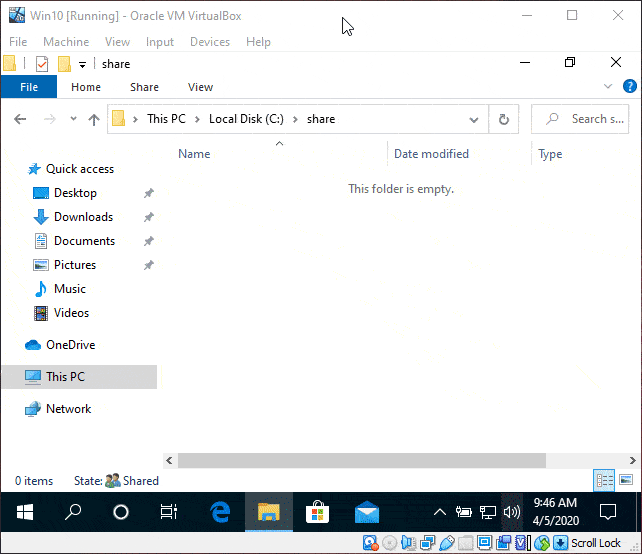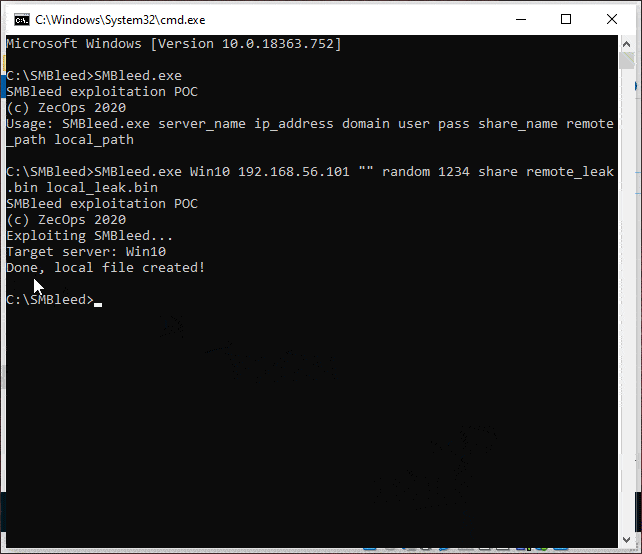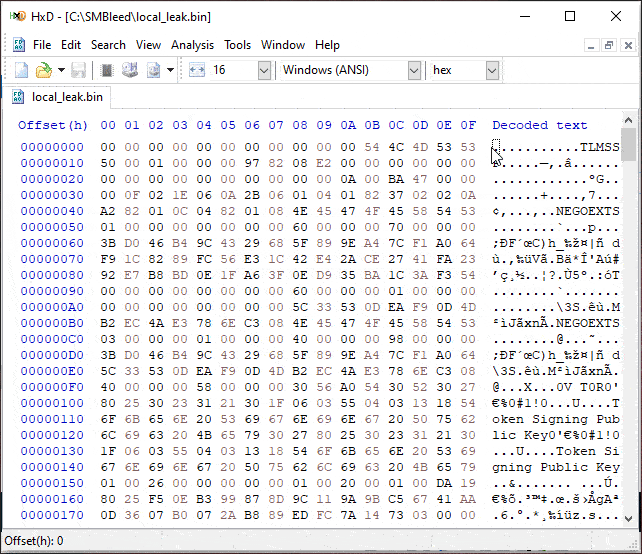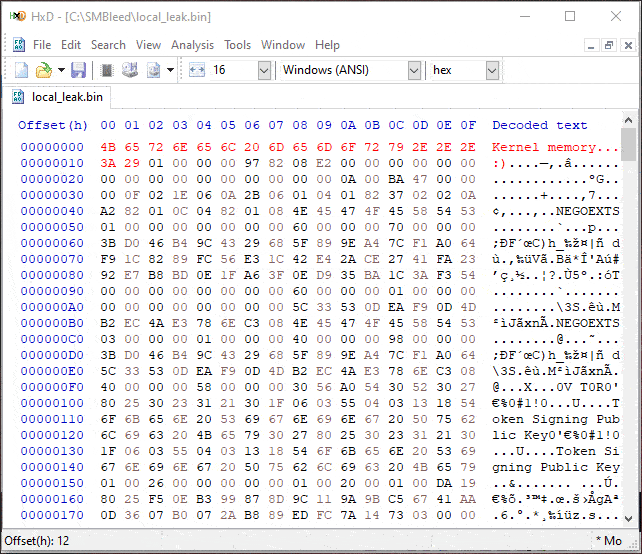 jamf/cve-2020-1206-poc
CVE-2020-1206 未初始化内核内存读取概念验证
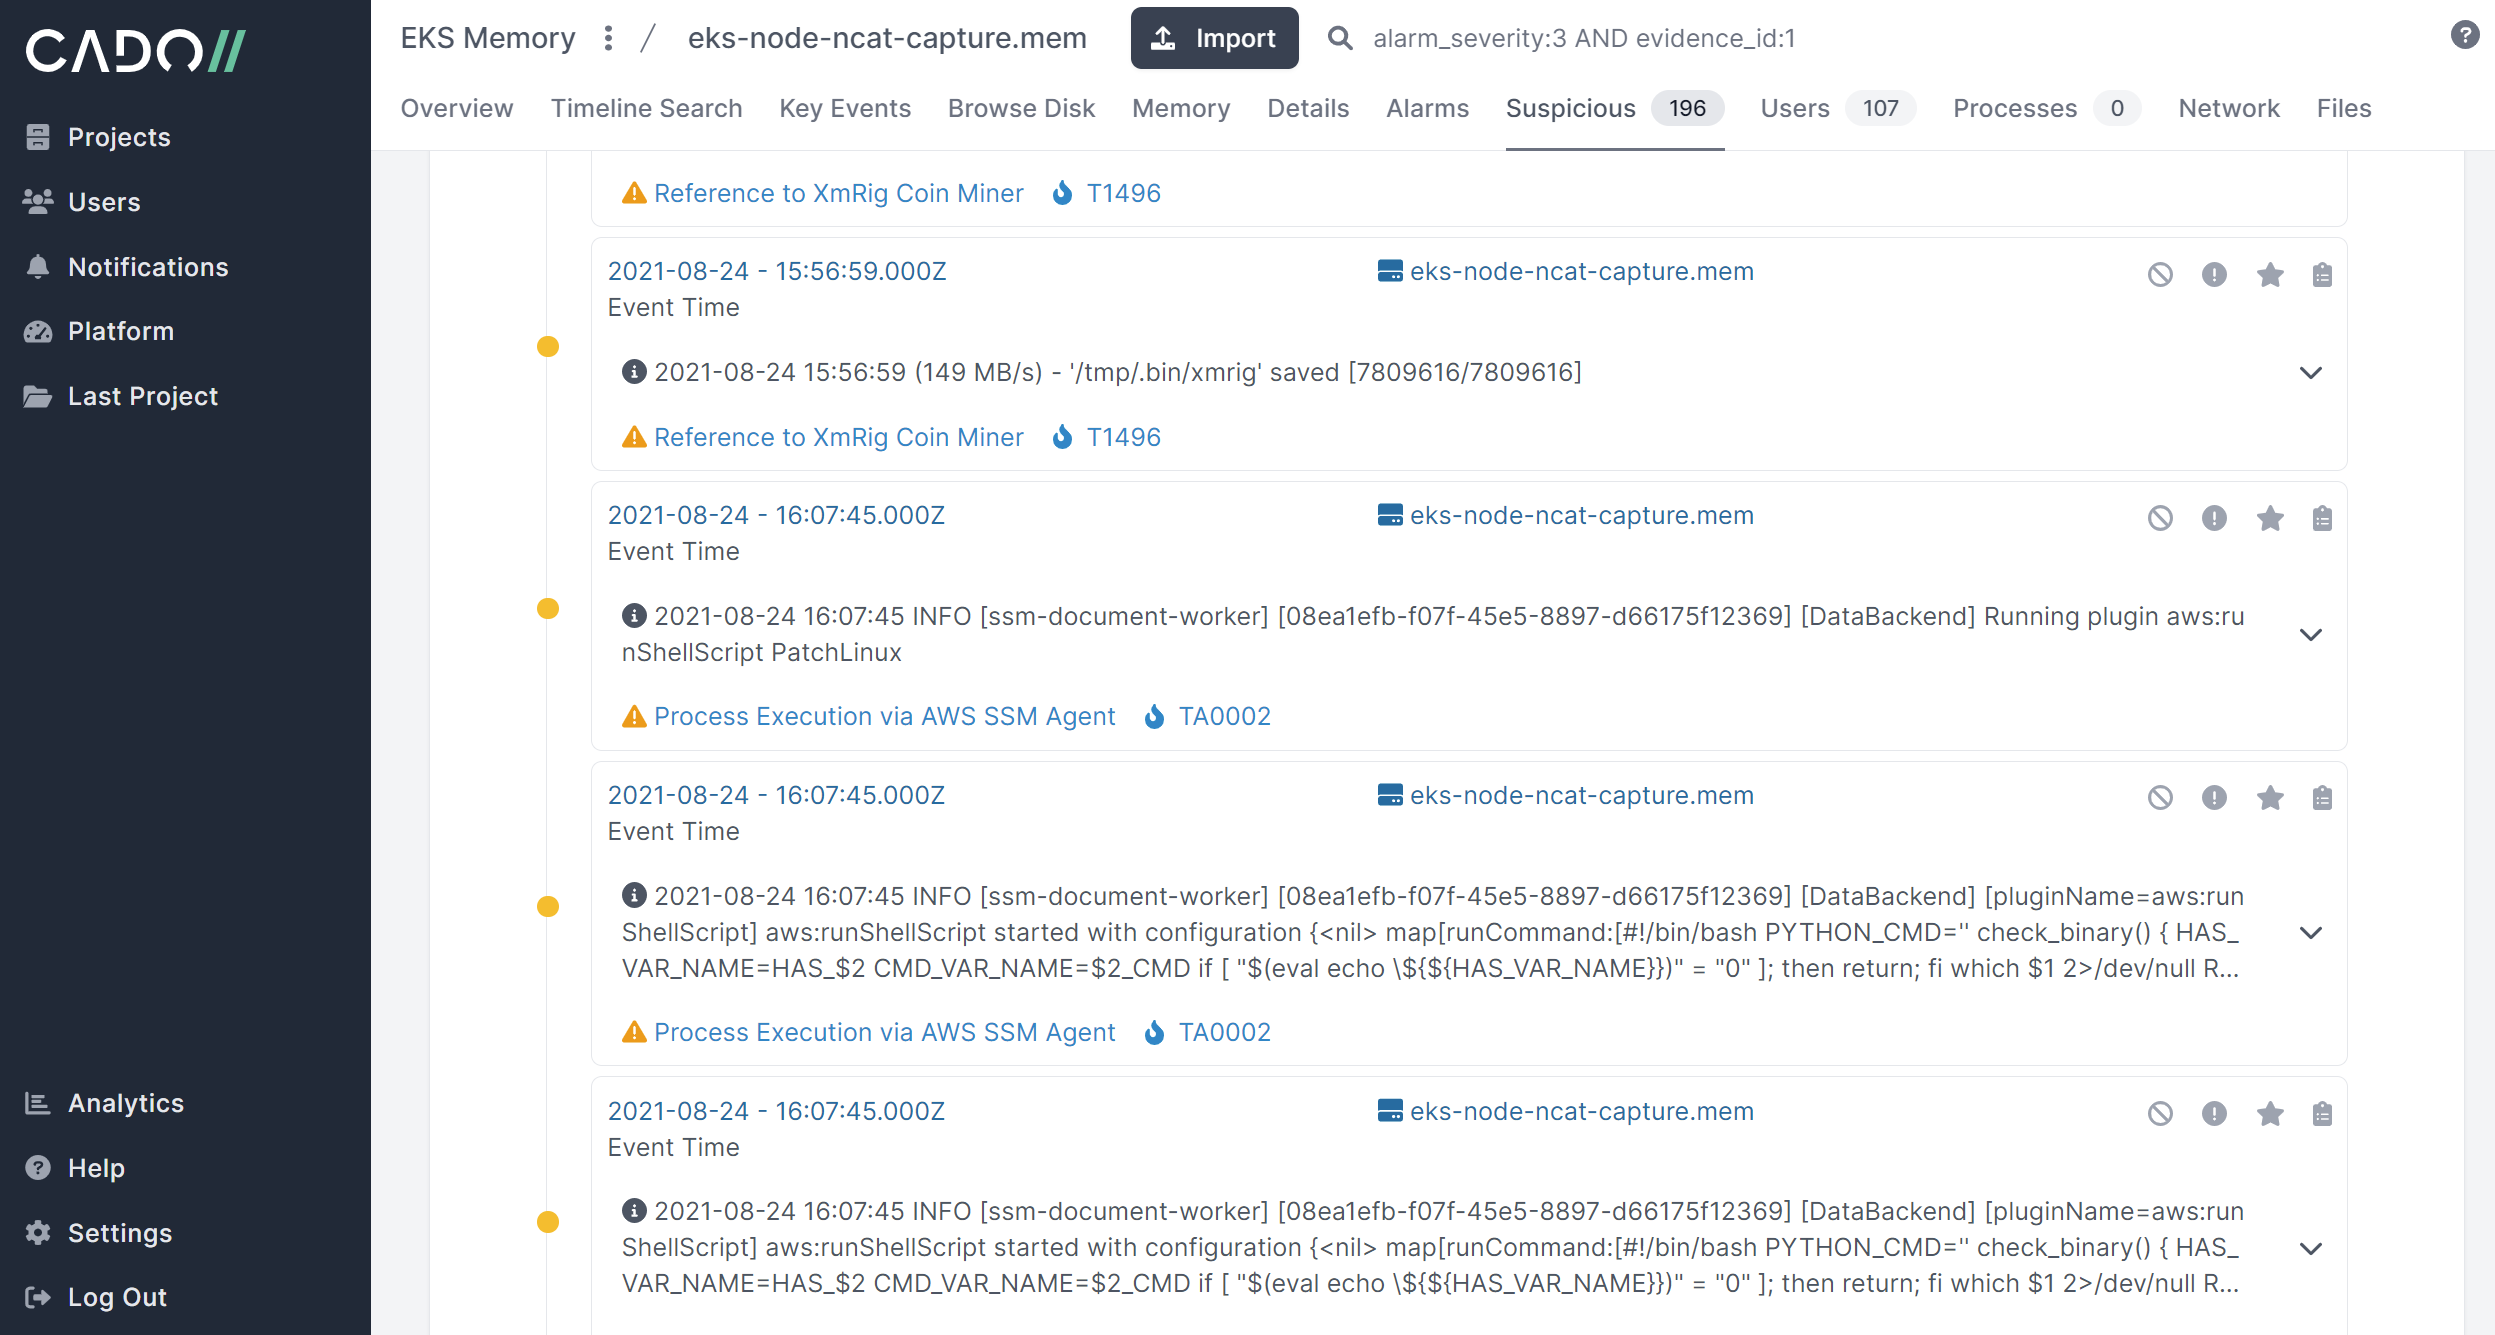 cado-security/rip_raw
Rip Raw 是一款用于分析受感染 Linux 系统内存的小型工具。
 0x0v1/audix
Audix 是一款 PowerShell 工具,用于快速配置 Windows 事件审核策略以实现安全监控。
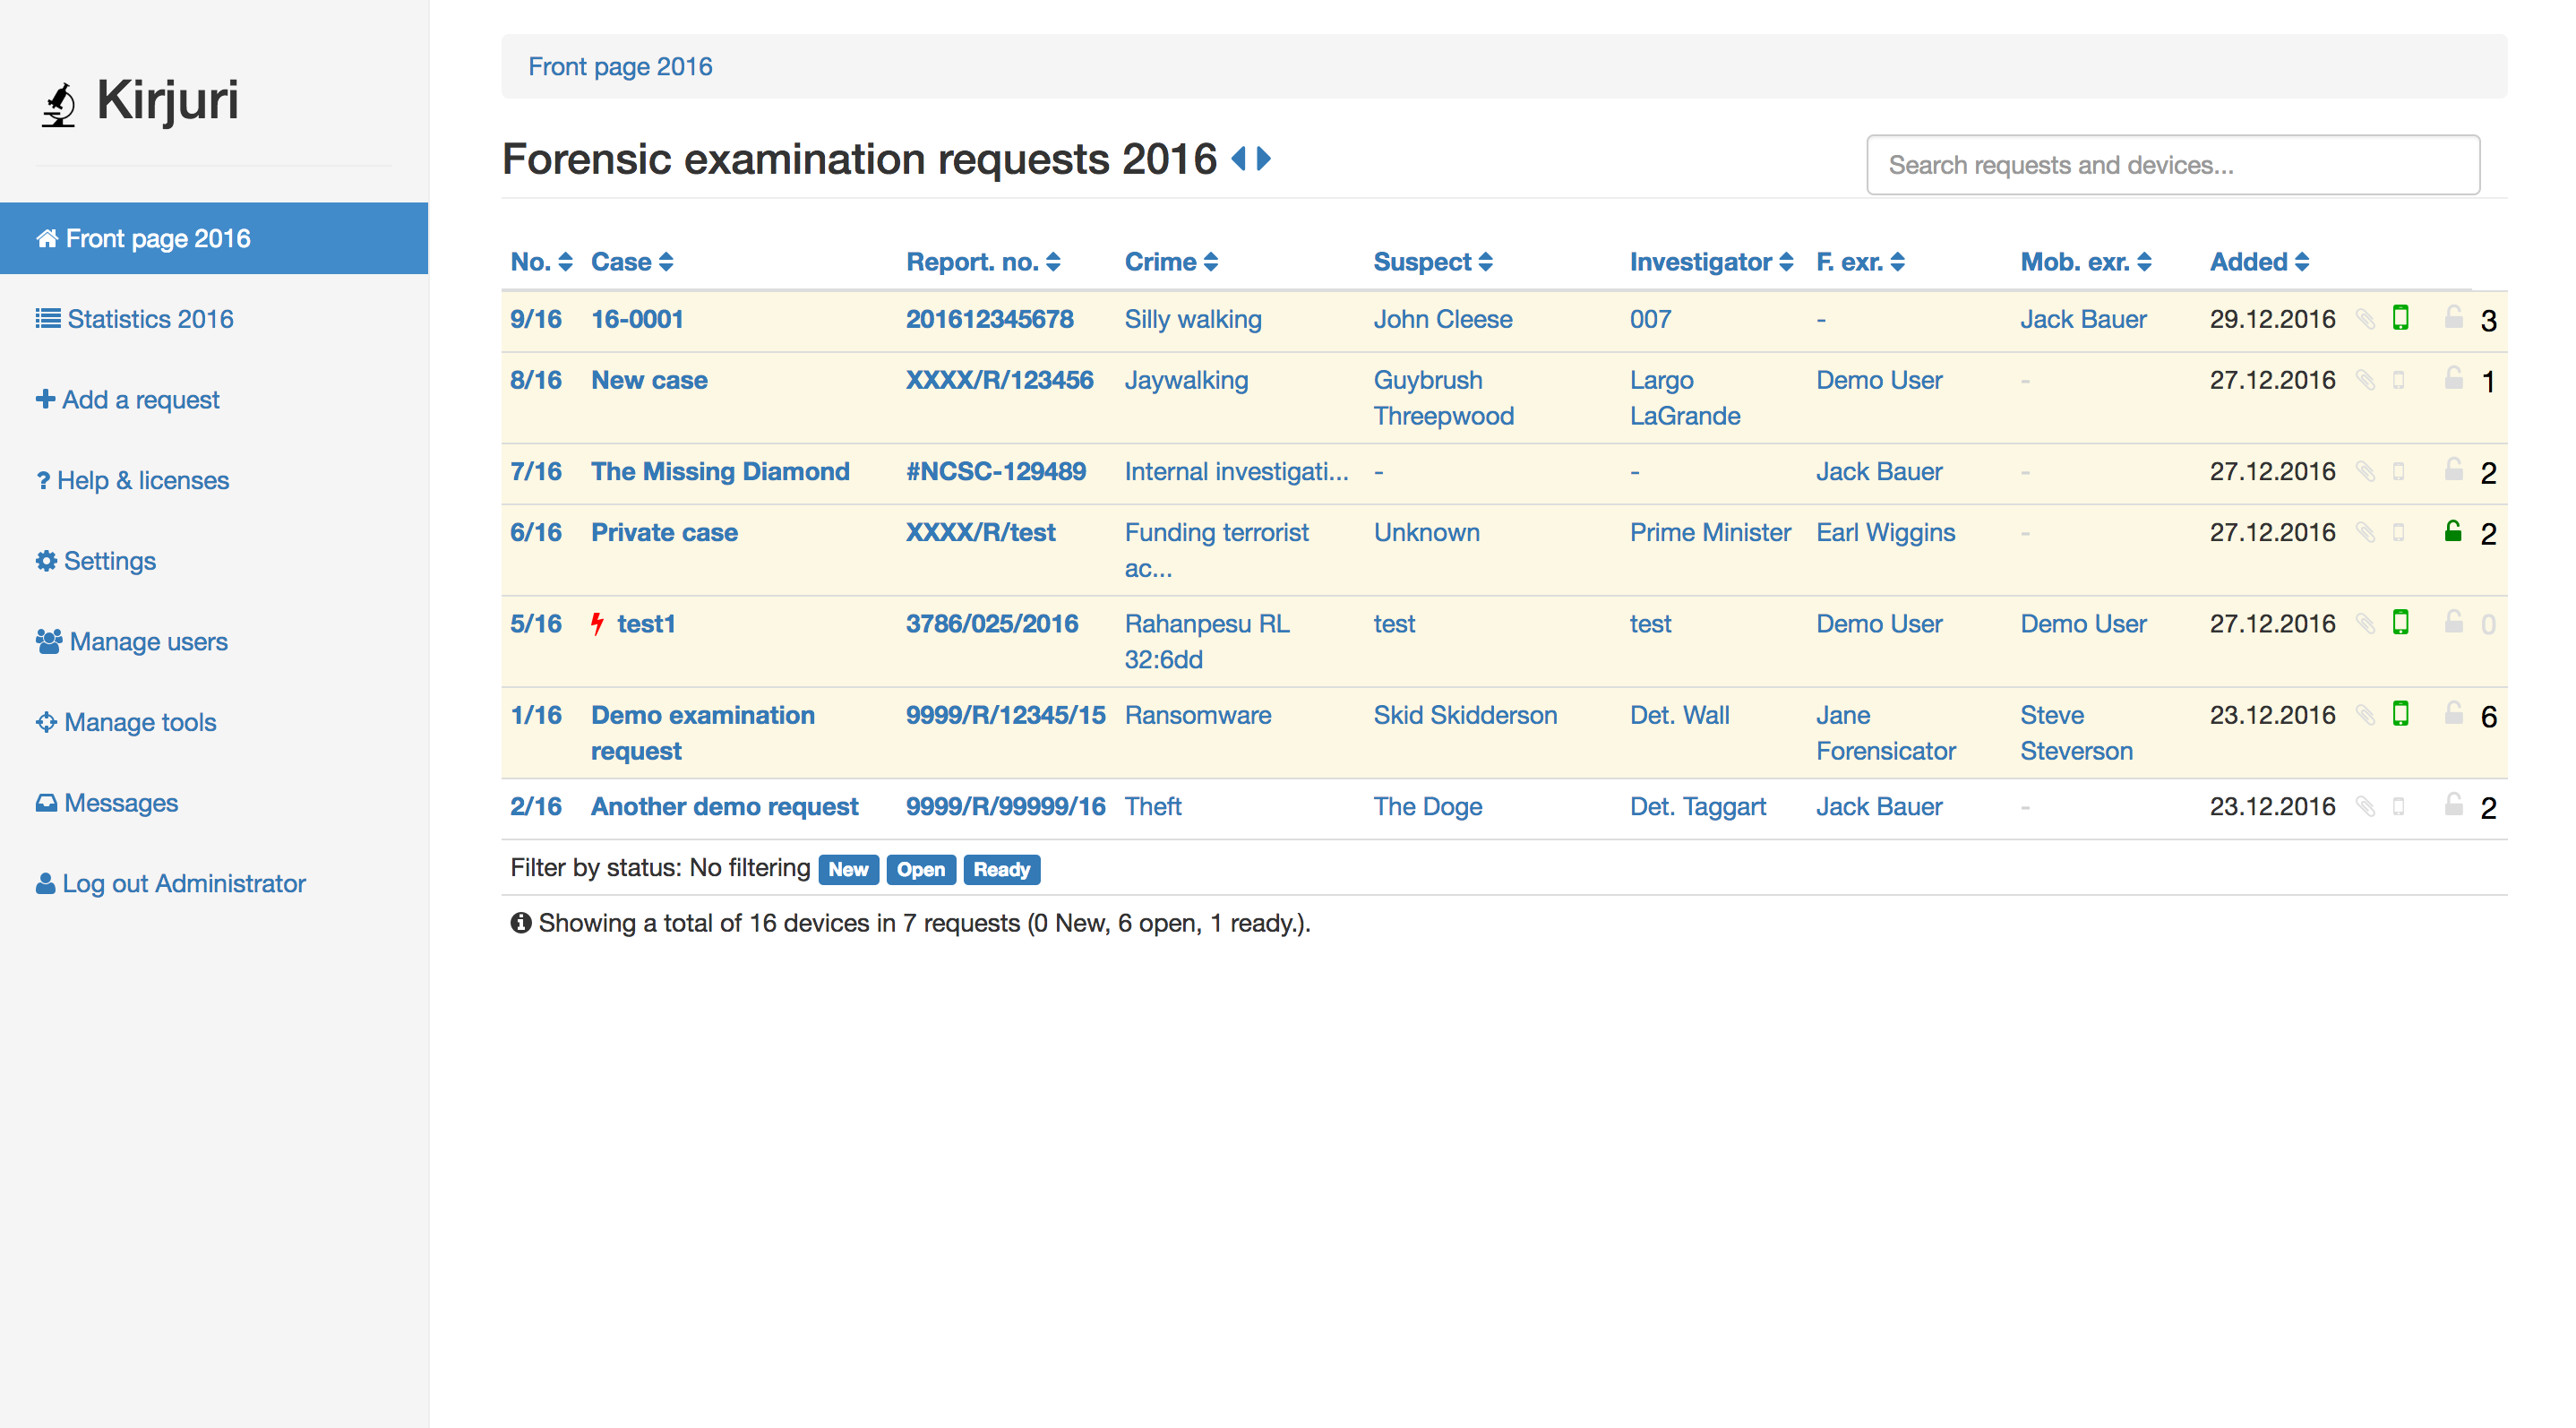 anttikurittu/kirjuri
Kirjuri 是一个用于管理案件和物理取证证据物品的 Web 应用程序。
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 的危害指标扫描器
 mandiant/citrix-ioc-scanner-cve-2023-3519
基于Bash的扫描器,用于检测Citrix ADC设备上CVE-2023-3519漏洞利用的入侵指标,支持实时和取证镜像分析。
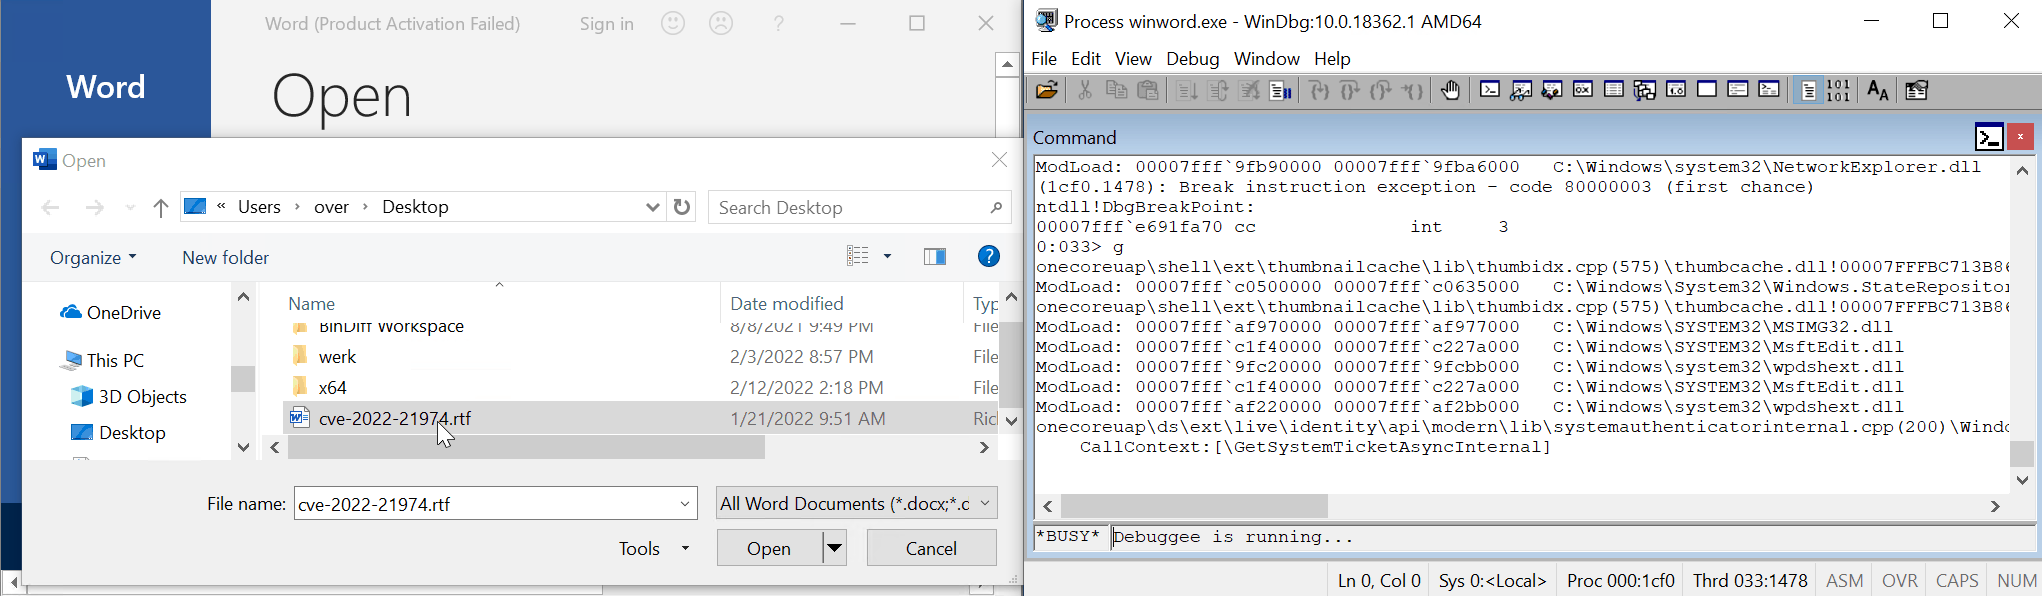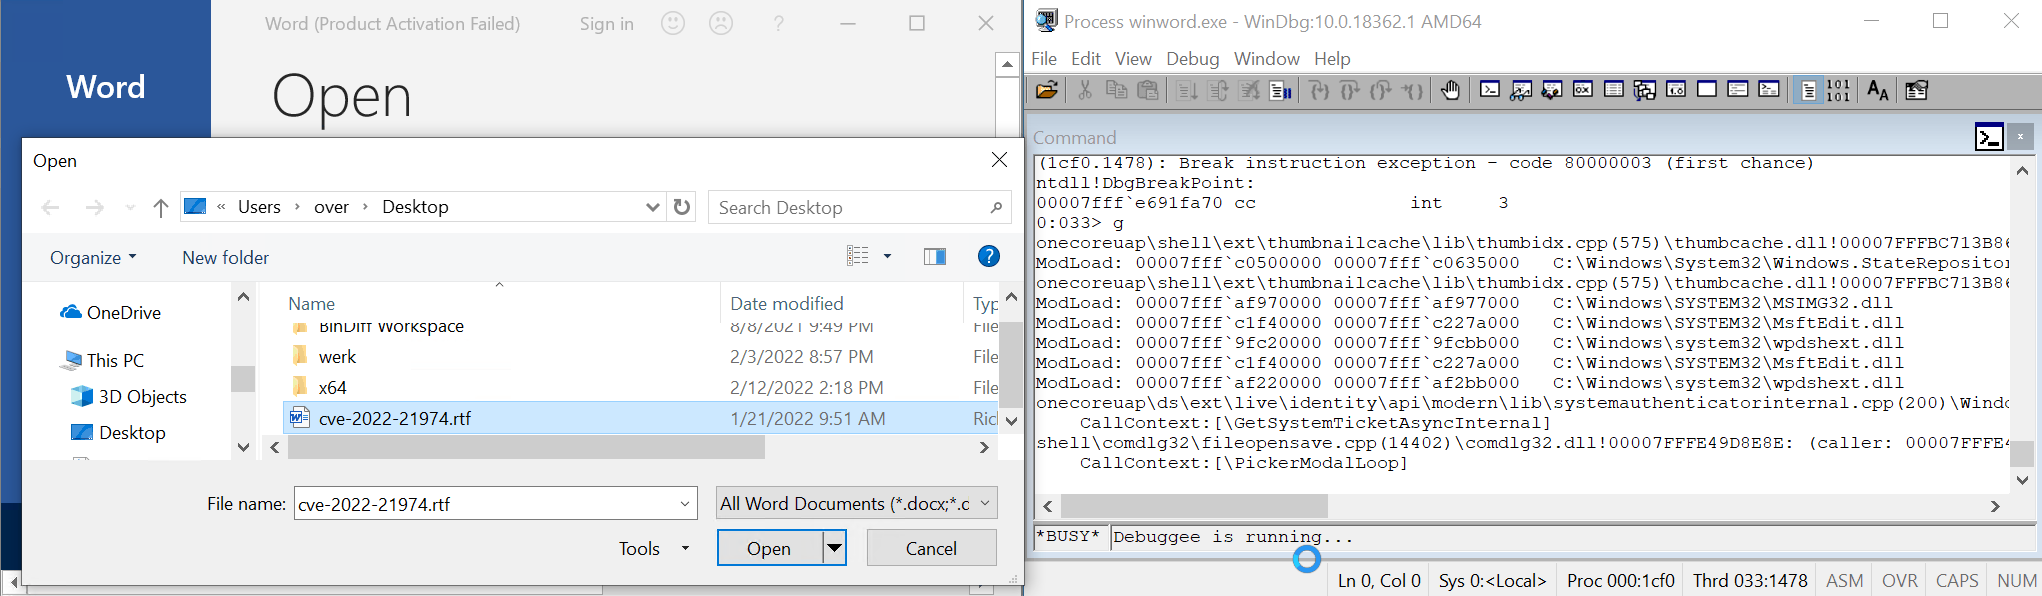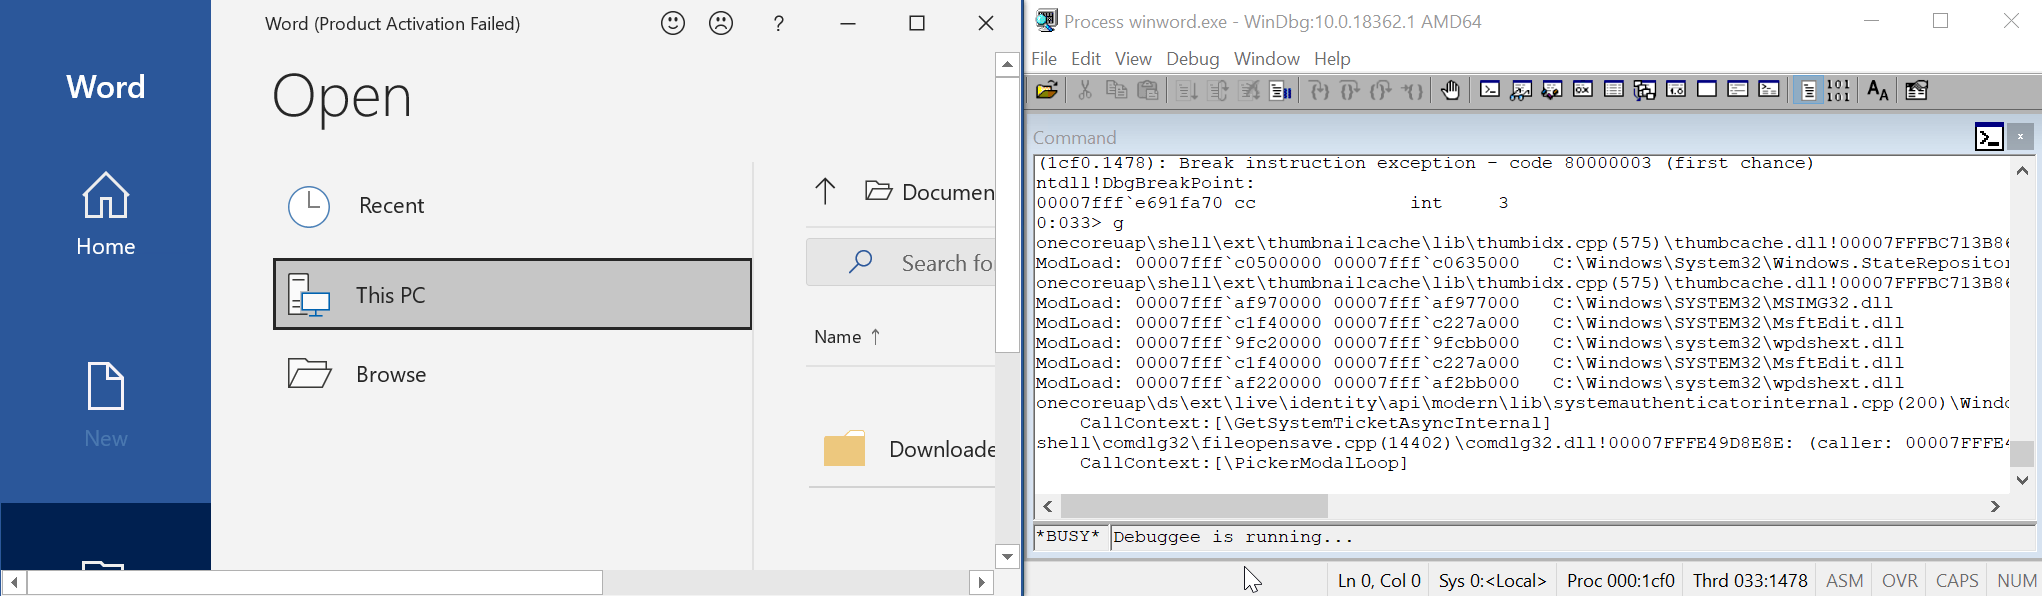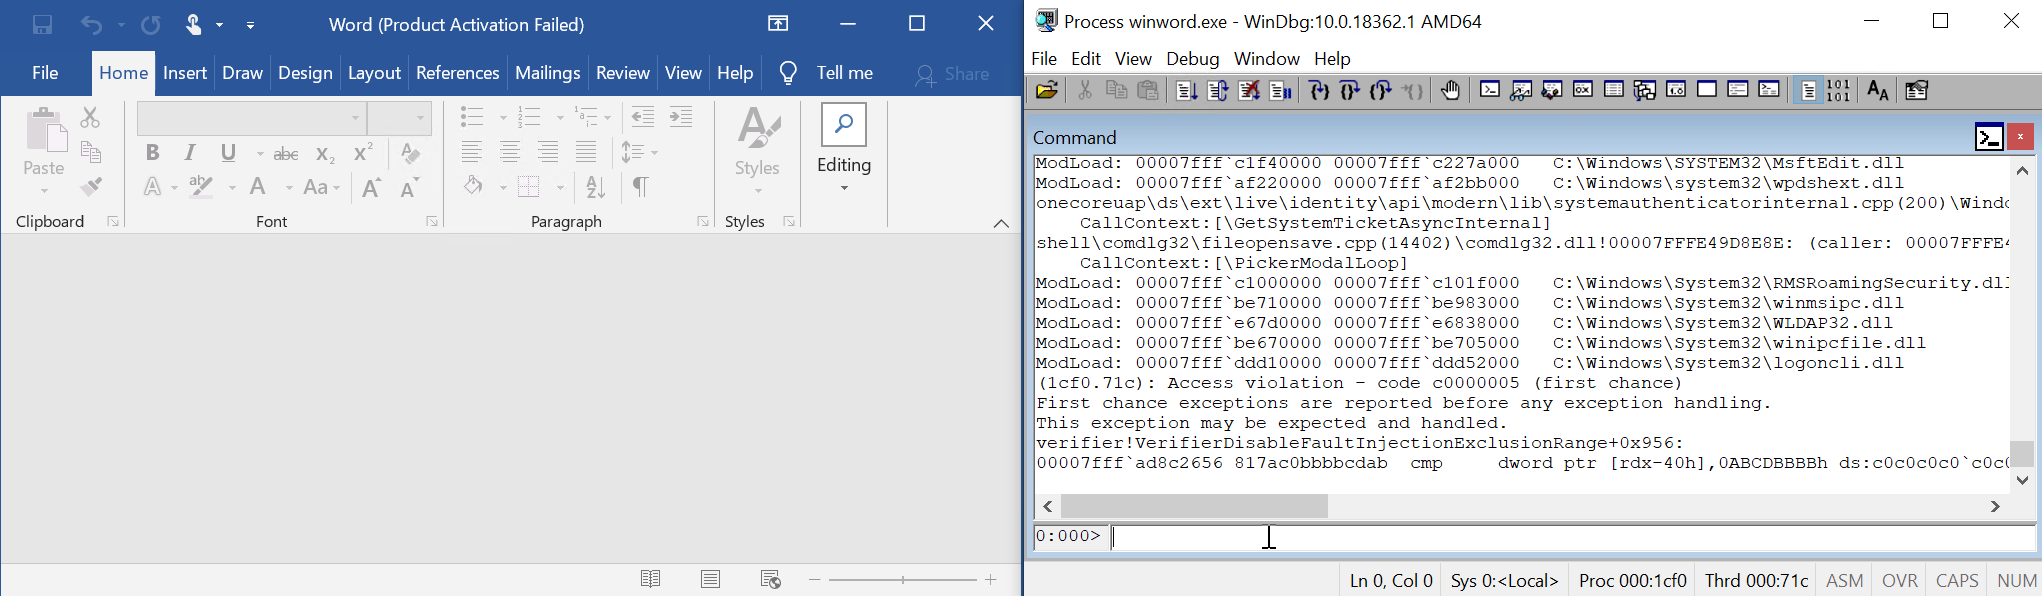 0vercl0k/cve-2022-21974
CVE-2022-21974“漫游安全权限管理服务远程代码执行漏洞”的PoC
 0vercl0k/cve-2021-32537
CVE-2021-32537 的 PoC:一种越界内存访问,导致 Windows 内核中的池损坏。
 soteria-security/hafnium-ioc
一个用于识别CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-26865漏洞利用指标的PowerShell脚本。