#1

 prox0959/omnitriage
零依赖、亚秒级 Windows 实时数字取证与事件响应(DFIR)分诊引擎,适用于 USB 应急响应设备。
 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
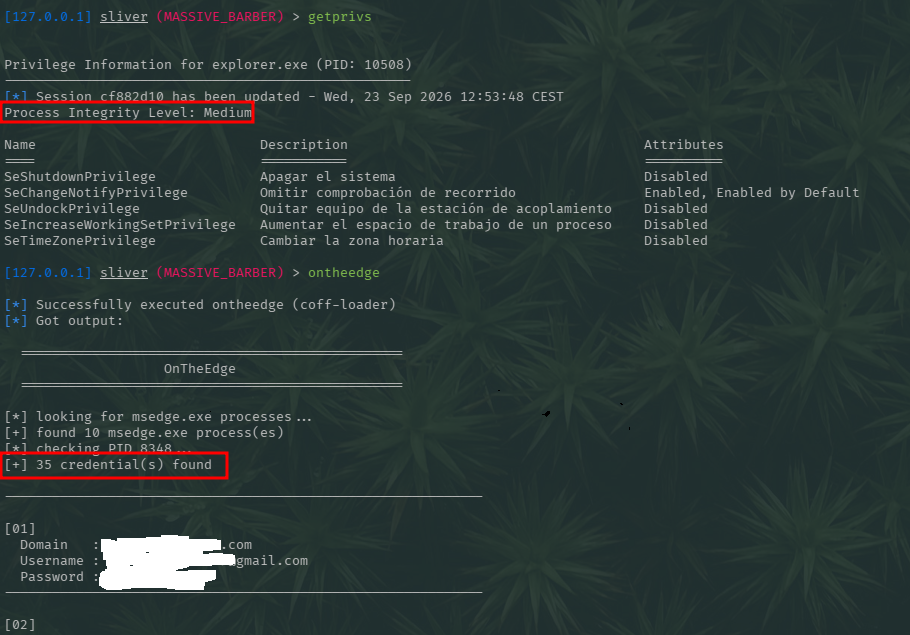 jssngc/ontheedge
Windows 研究性 PoC,使用 C 语言扫描 Microsoft Edge 进程内存中的凭据相关数据,包含独立可执行文件和适用于 C2 实验环境的 BOF 变体。
 rafabd1/vectorfreed
记录了 VectorFreed 的 librsvg 释放后使用 RCE 利用链(CVE-2026-96889),包含 SVG 生成器 PoC 以及针对 librsvg、Next.js 和 Satori 的修复指导。
 jvidhan/cve-2026-43687
macOS NFS 客户端访问缓存竞争条件(CVE-2026-43687)的逆向工程笔记及自包含 PoC,包含 kext 反汇编差异和 dtrace 竞争捕获。
 se1ims/pixelsmash
CVE-2026-8461 的概念验证与实验测试框架,该漏洞是 FFmpeg MagicYUV 解码器中的越界写入,附带载荷生成器和 Qt 演示播放器。
 prox0959/memguard
零依赖 Windows EDR 工具,可实时检测并缓解未经授权的 LSASS 内存访问、句柄复制以及 LOLBin 凭据转储。
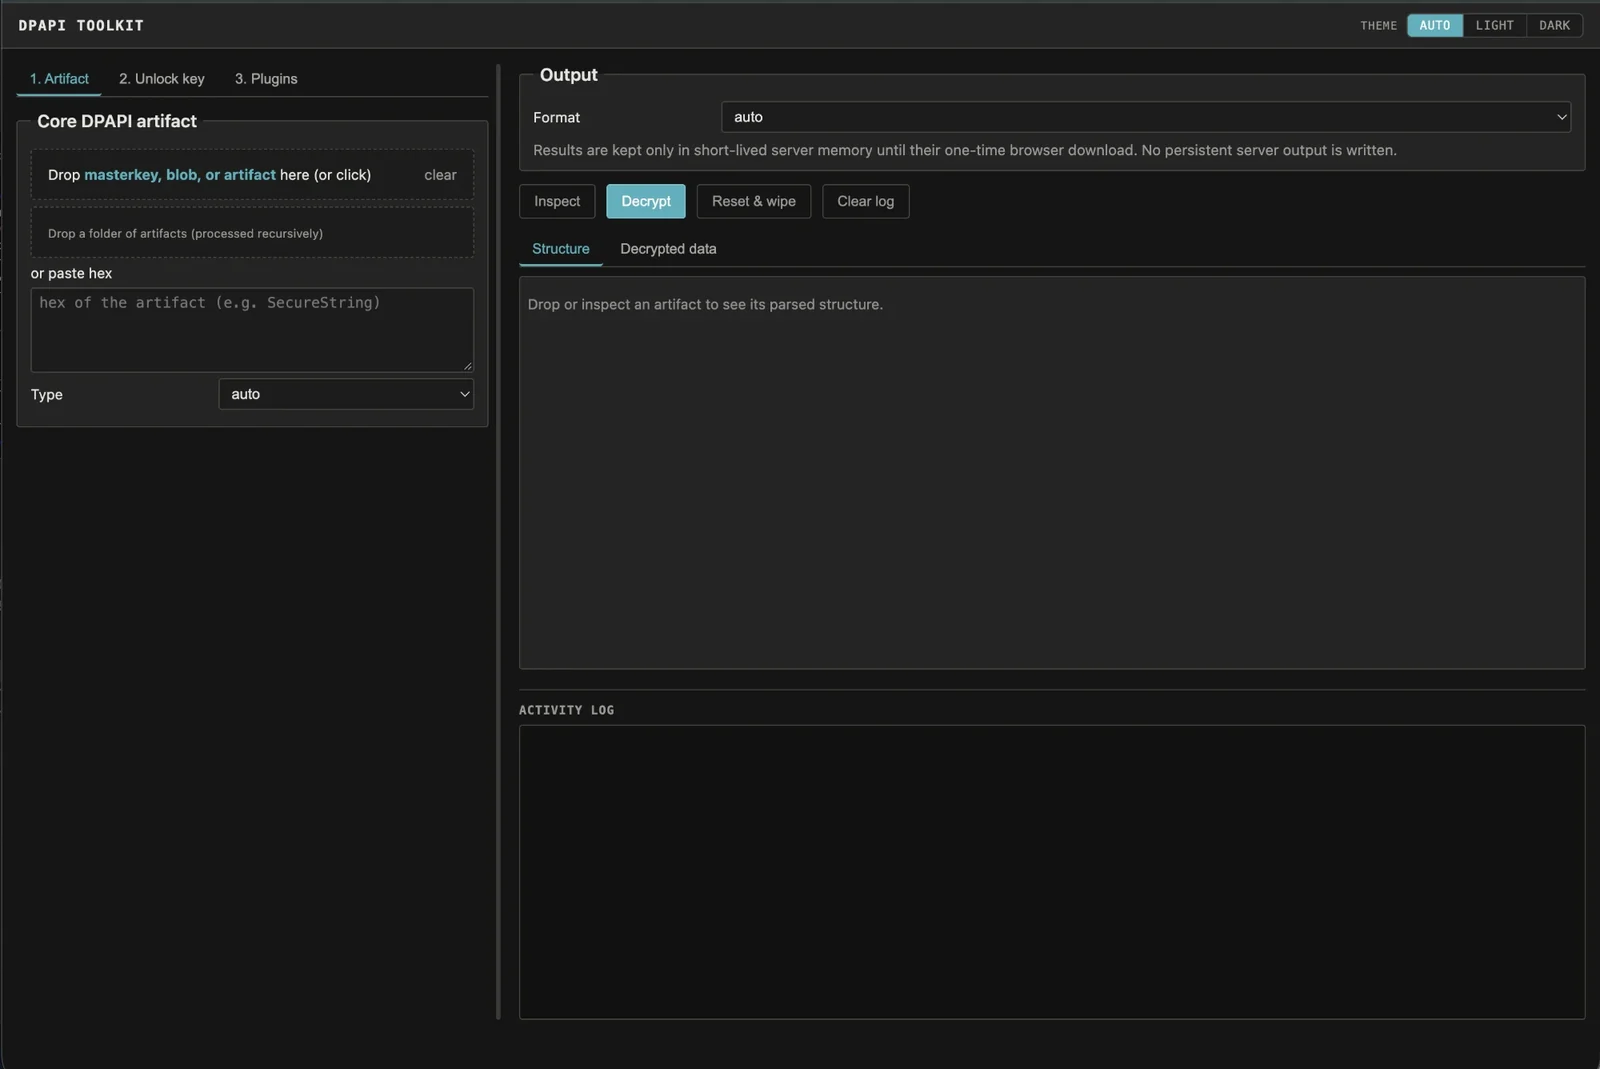 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 adeadukagi/cve-2023-32233-reproduction
CVE-2023-32233 的复现与根因分析:Linux 内核 nf_tables 释放后使用漏洞,可实现本地权限提升,附 PoC 与利用说明。
 dmitry-matvienko/malware-analysis-fake-hwmonitor
针对伪装成 HWMonitor 的 DLL 侧加载活动的技术分析、详细报告和 YARA 规则
 mohamedbrek/soc335-cve-2024-49138-exploitation-detected
LetsDefend SOC 实验室调查 CVE-2024-49138 及相关恶意活动。
 volatilityfoundation/volatility
一个高级内存取证框架
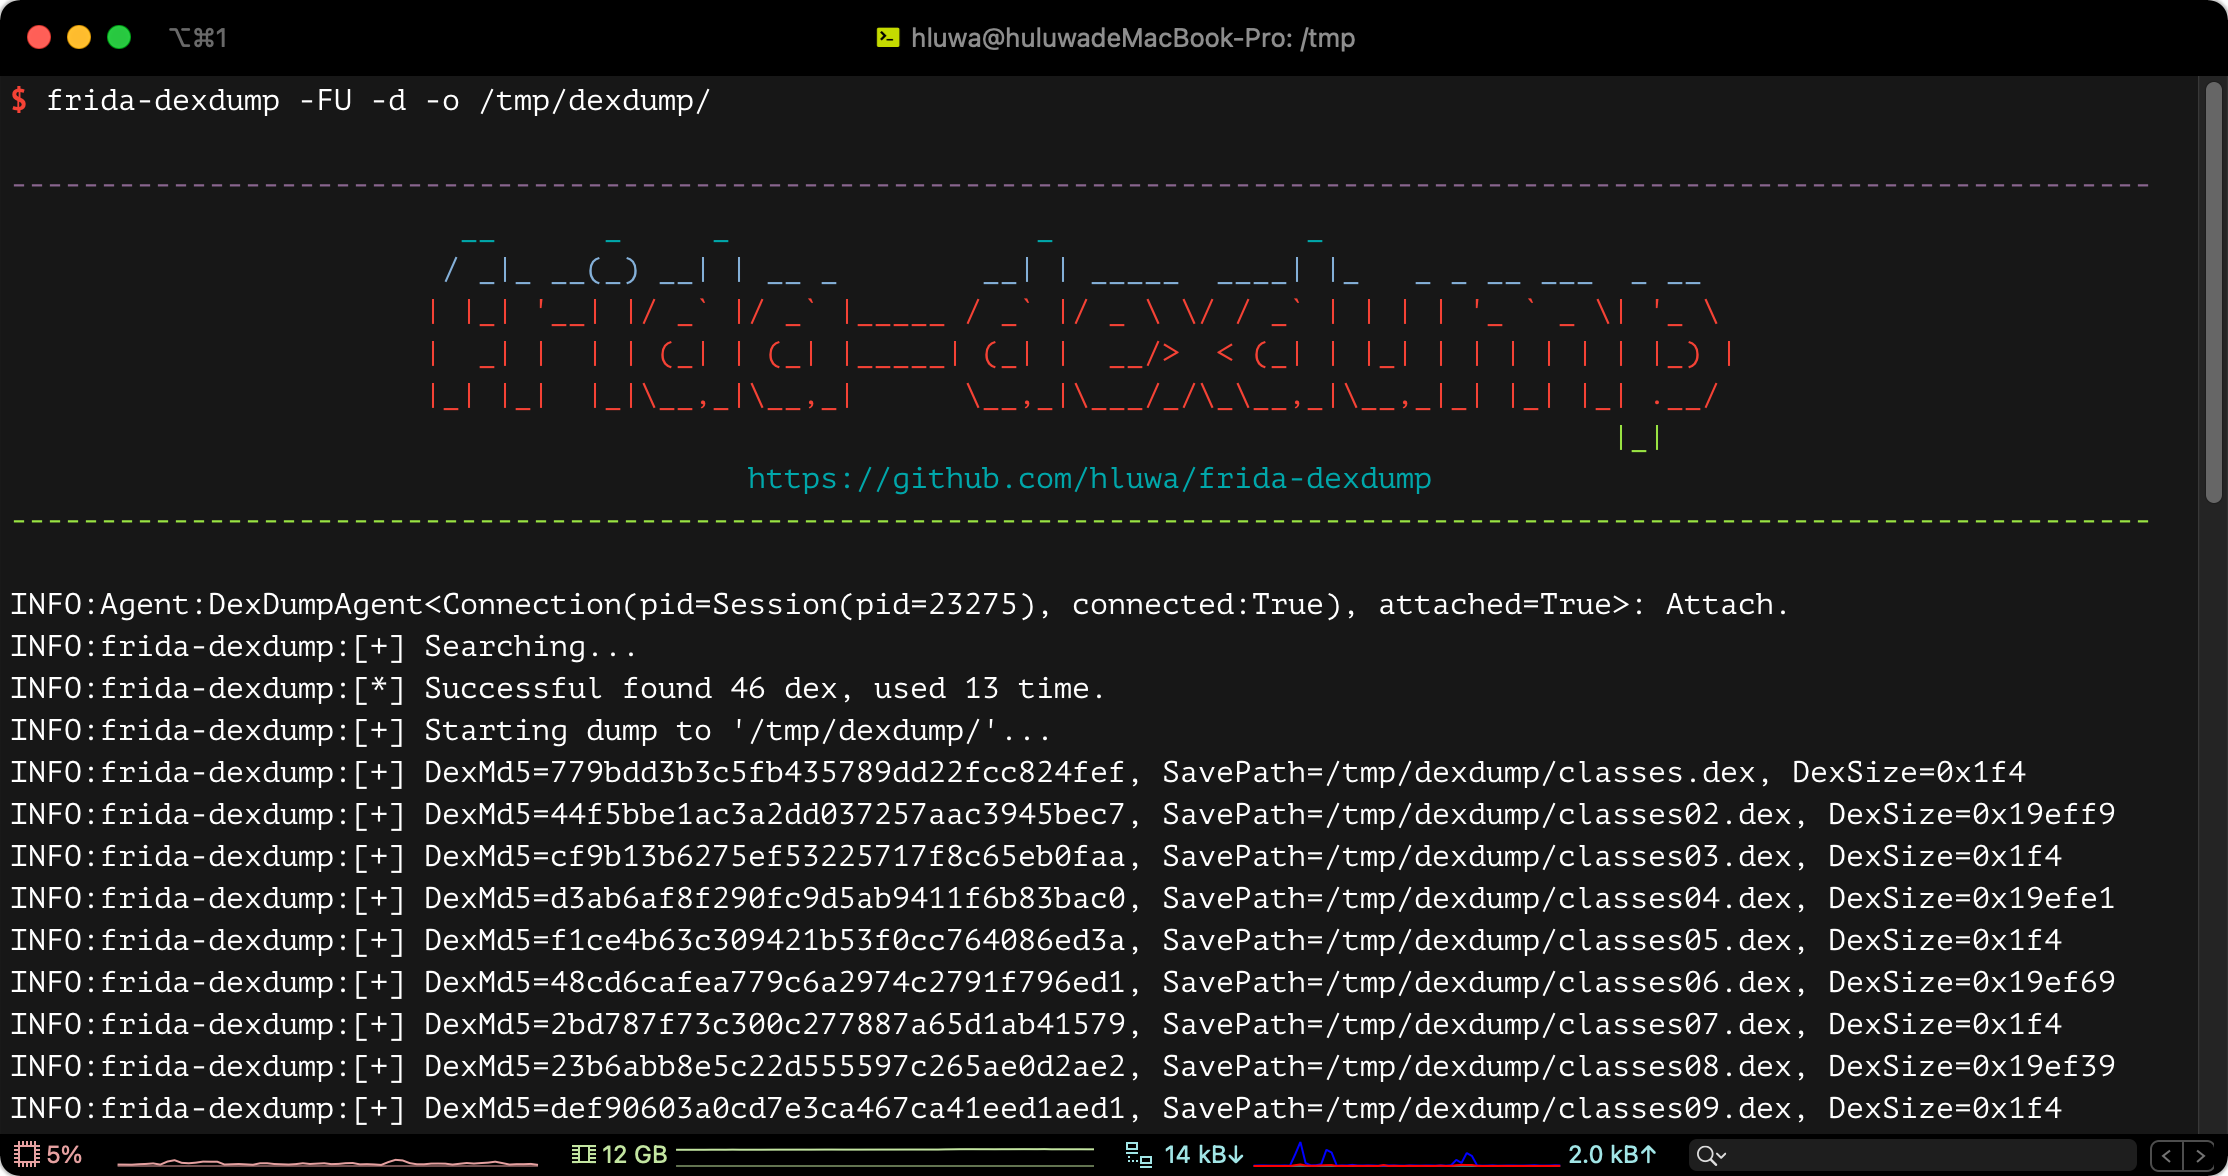 hluwa/frida-dexdump
一款用于从内存中dump dex文件的Frida工具,帮助安全工程师分析恶意软件。
 security-onion-solutions/security-onion
Security Onion 16.04 - 用于威胁狩猎、企业安全监控和日志管理的 Linux 发行版