
 #1

 levilutz/cve-2021-30860
扫描 CVE-2021-30860 (FORCEDENTRY) 漏洞利用的证据
 apr4h/cobaltstrikescan
扫描文件或进程内存以查找CobaltStrike信标并解析其配置
 kalendsi/cve-2020-1020
Windows 字体驱动程序 Type 1 VToHOrigin 栈损坏
 mattifestation/powershellarsenal
一个专注于逆向工程的 PowerShell 模块

 benschlueter/cve-2021-33624
针对 CVE-2021-33624 的概念验证
 marcog3/whatsdump
从任何非root的Android设备(支持Android 7+)中提取WhatsApp私钥
 google/stenographer
Stenographer 是一款数据包捕获解决方案,旨在快速将所有数据包暂存到磁盘,然后提供对这些数据包子集的简单、快速访问。讨论/公告请发送至 [email protected]
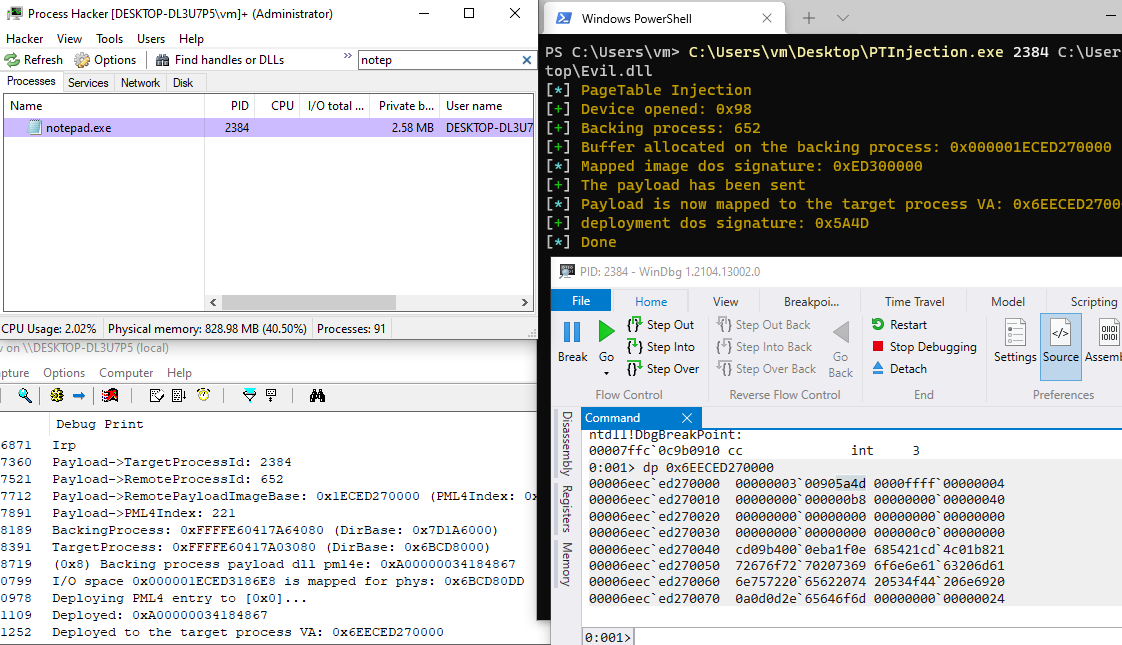 kkent030315/pagetableinjection
代码注入,通过页表 pml4 注入恶意载荷。
 cado-security/dfir_resources_revil_kaseya
面向应对REvil勒索软件Kaseya供应链攻击的DFIR专业人员的资源
 withsecurelabs/flair
轻量级批处理脚本,用于从 Windows 主机半自动采集关键取证工件,仅使用操作系统原生工具,以支持事件响应与分类排查。
 nccgroup/pcap-burp
Pcap 导入器,适用于 Burp
 0vercl0k/cve-2021-32537
CVE-2021-32537 的 PoC:一种越界内存访问,导致 Windows 内核中的池损坏。
 sevagas/swap_digger
自动化 Linux 交换分区(swap)分析,以在后期利用或取证调查期间提取用户凭证、Web 表单数据、WiFi 密钥和 HTTP 认证信息。

 mindcrypt/covertchannels-steganography
一份隐蔽信道与隐写术/隐写分析资源列表(书籍、论文与工具)
 azpema/cve-2021-26708
CVE-2021-26708的漏洞利用,这是一个Linux内核漏洞,提供了权限提升的概念验证代码。









