Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
mailMeta — 一个有助于基于邮件头部调查欺骗邮件的取证工具。 | Kitploit
工具/GitHubGitHub/gr33nm0nk2802/mailmeta
OSINT (开源情报)钓鱼工具取证分析数字取证电子邮件安全
GitHubgr33nm0nk2802/mailmeta

mailMeta

一个有助于基于邮件头部调查欺骗邮件的取证工具。

查看仓库
17527415年前Kitploit 审核通过
分享

                  logo
                   Stars Category License: MIT Pull Requests Py Version Demo Youtube
        一款取证工具,用于轻松分析邮件头,帮助快速发现攻击者。

目录

  • 关于 mailMeta
  • 安装
  • 使用
    • Linux
    • Windows
  • 演示
  • 贡献
  • 灵感
  • 常见问题
  • 许可证

关于 mailMeta

  • 什么是 mailMeta?

mailMeta 是一款基于 Python 的取证工具,它读取电子邮件文件中的邮件头,提取关键信息,以判断邮件是否合法。

  • 使用 mailMeta 有哪些优势?

你是否听说过邮件黑客攻击或复杂的电子邮件犯罪?攻击者向受害者发送伪造的电子邮件,受害者基于看似真实但其实虚假的电子邮件地址信任了该邮件。这些邮件通常包含恶意链接,可用于窃取信息或在你的设备上安装恶意软件或后门。为了避免这种情况,mailMeta 可以为你提供帮助。

这里我提供了如何从文件中下载邮件,然后将其传递给 mailMeta 可执行文件的说明。它会解析邮件头并告知你这封邮件是否真实。当你对某封邮件感到怀疑时,请务必在这里检查一下。在大多数情况下它都能帮你避免风险。如果有人有任何想法/更新,请随时提出问题或创建拉取请求。

  • mailMeta 会揭示哪些信息? mailMeta 解析以下头部:

    • 消息 ID
    • SPF 记录
    • DKIM 记录
    • DMARC 记录
    • 基于以上头部检测伪造邮件
    • 发件人 IP 地址
    • 发送邮件所使用的服务提供商
    • 内容类型
    • 数据与时间
    • 主题
  • 为什么检查这些参数很重要?

    • ONGC 邮件钓鱼事件 网上还有许多类似与电子邮件犯罪相关的案例。

安装

你有两种方法使用 mailMeta。你可以下载 GitHub 仓库并从命令行运行 meta.py 文件。确保在这种情况下已安装所有依赖项,比如 python3。你也可以运行独立二进制文件。这适用于技术知识较少的用户。


1. 克隆仓库
  git clone https://github.com/gr33nm0nk2802/mailMeta
  1. 从 meta.py 文件运行
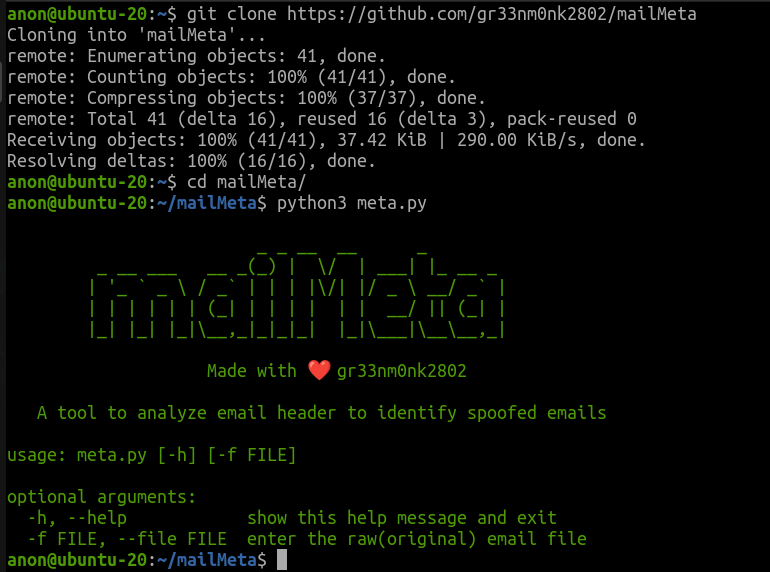
  cd mailMeta
  python3 meta.py

git-clone

此外,你可以直接从 Releases 下载可执行文件并使用它们。

使用


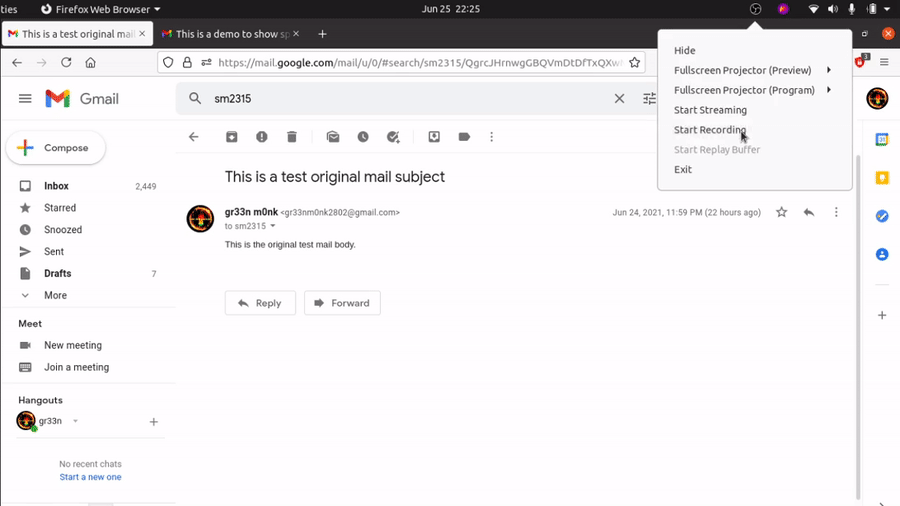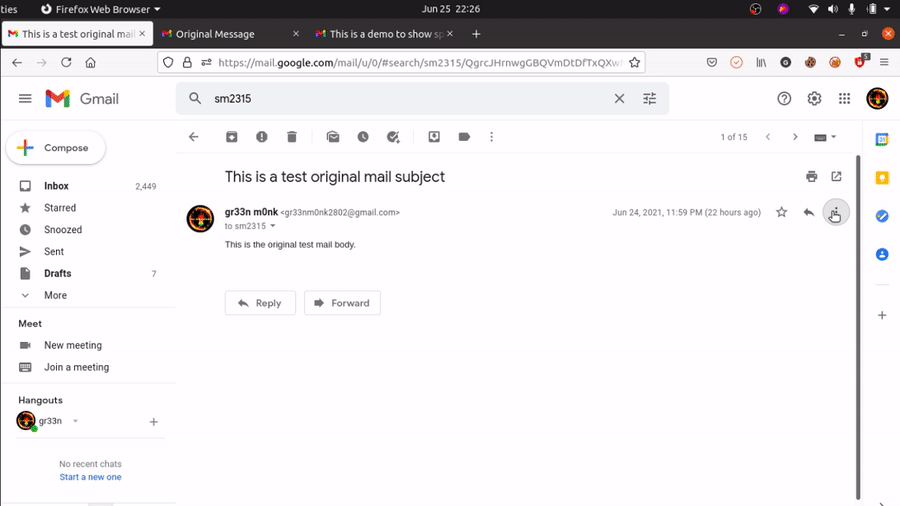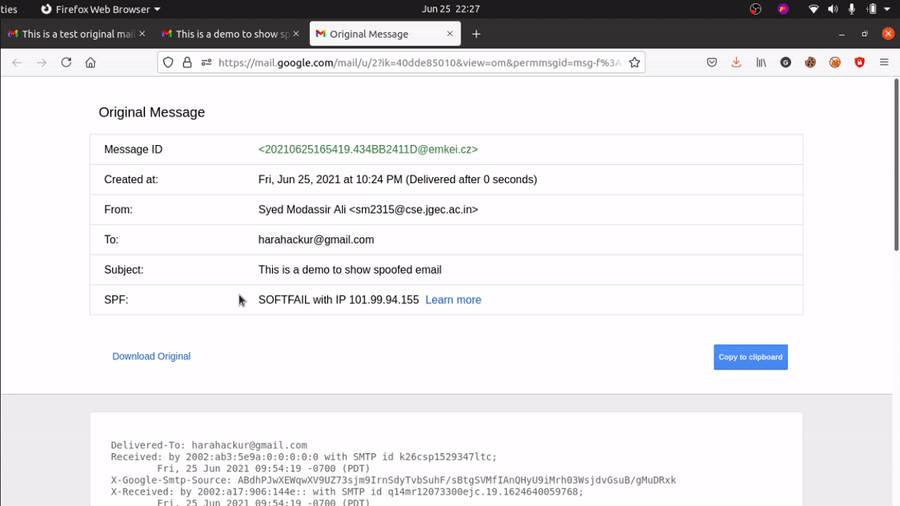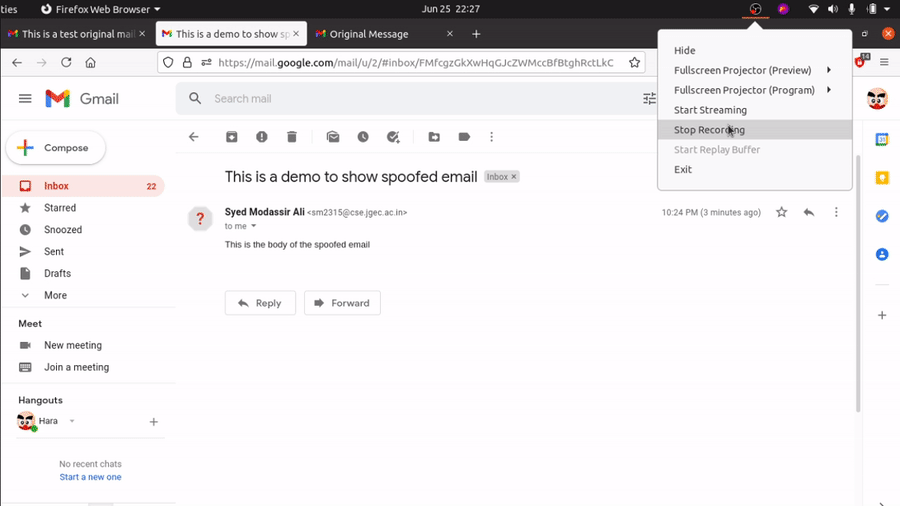
无论你使用 Windows 还是 Linux,首先使用 显示原始邮件 / 查看原始内容 / 下载原始邮件 选项下载邮件的原始元数据。

然后我们将 eml 文件传递给可执行文件。

以下是下载邮件的演示。你应该能找到类似的内容。
mail-download

Linux

  1. 使用克隆仓库中的 meta.py(需要 Python)
python3 meta.py -f message.eml

metapy-linux

或者

  1. 下载适用于 Linux 的 meta 可执行文件并赋予执行权限。然后将 eml 文件提供给预编译的二进制文件(无需依赖)
wget https://github.com/gr33nm0nk2802/mailMeta/releases/download/1.0.0/meta
chmod +x meta
meta -f message.eml

meta-linux

Windows

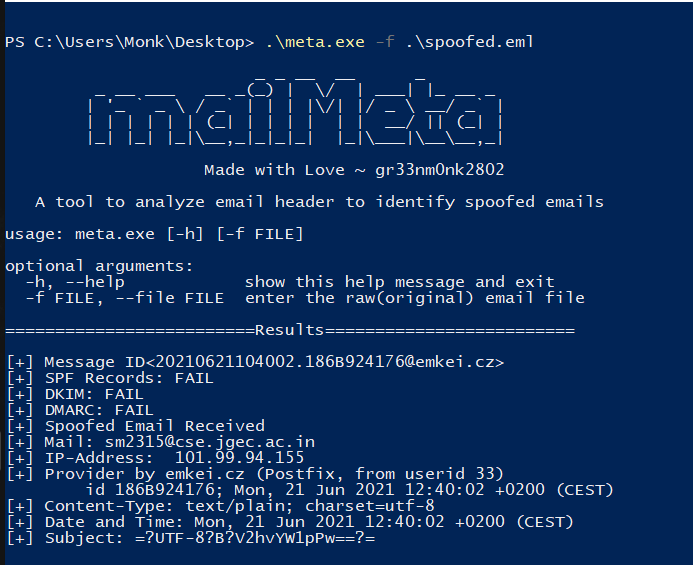
  1. 执行从 Releases 页面下载的预编译二进制文件(无需依赖)
meta.exe -f .\message.eml

win-meta-exe


或者

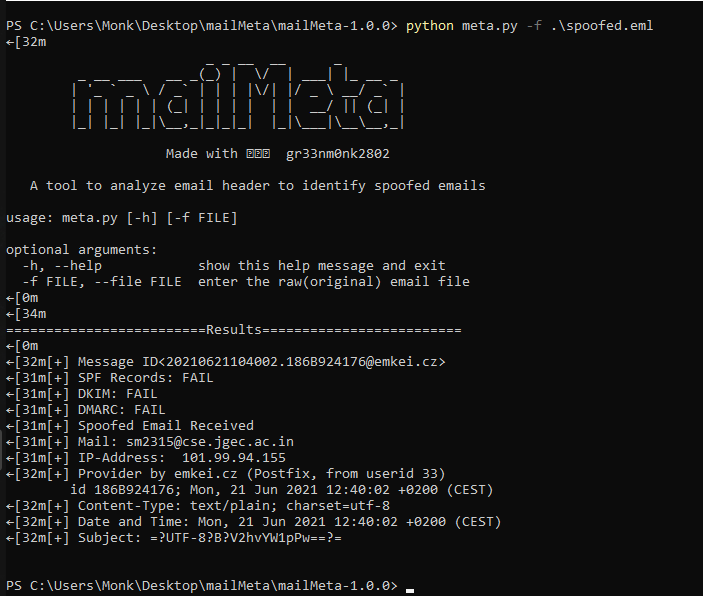
  1. 从克隆的仓库运行(需要 Python)
python3 meta.py -f message.eml

win-meta-py

演示

这是一个示例演示,说明了所有步骤。首先包含在 Linux 上运行的步骤,然后是在 Windows 上运行的步骤,以备你遇到困难时参考。

demo-gif

贡献

热烈欢迎对本项目的贡献和拉取请求。

灵感

本项目是 GPCSSIP 2021 的一部分,在 Rakshit Tandon 先生的指导下完成,旨在帮助检测和追踪伪造邮件。

常见问题

该工具的准确性如何? 该工具只是读取下载邮件的原始数据。

许可证

本项目采用 MIT 许可证。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    355
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    315
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    303
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    285

探索所有工具

浏览我们的工具集合

查看所有工具 →