

swap_digger 是一个 Bash 脚本,用于在渗透测试后期或取证分析中自动进行 Linux 交换分区分析。它能自动提取交换分区内容,并搜索 Linux 用户凭证、Web 表单凭证、Web 表单邮箱、HTTP 基本认证、WiFi SSID 及密钥等信息。
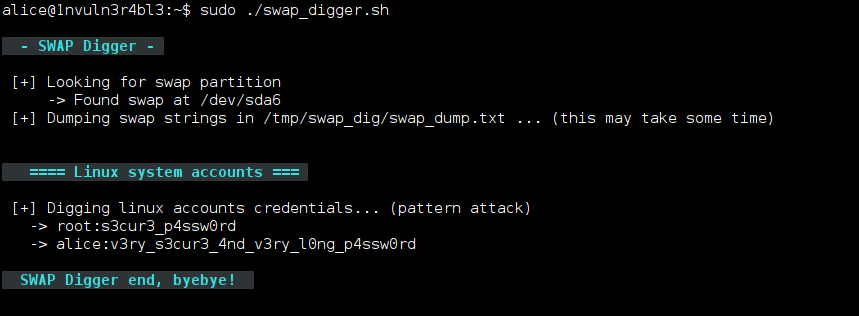
使用以下命令下载并在本地机器上运行脚本:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
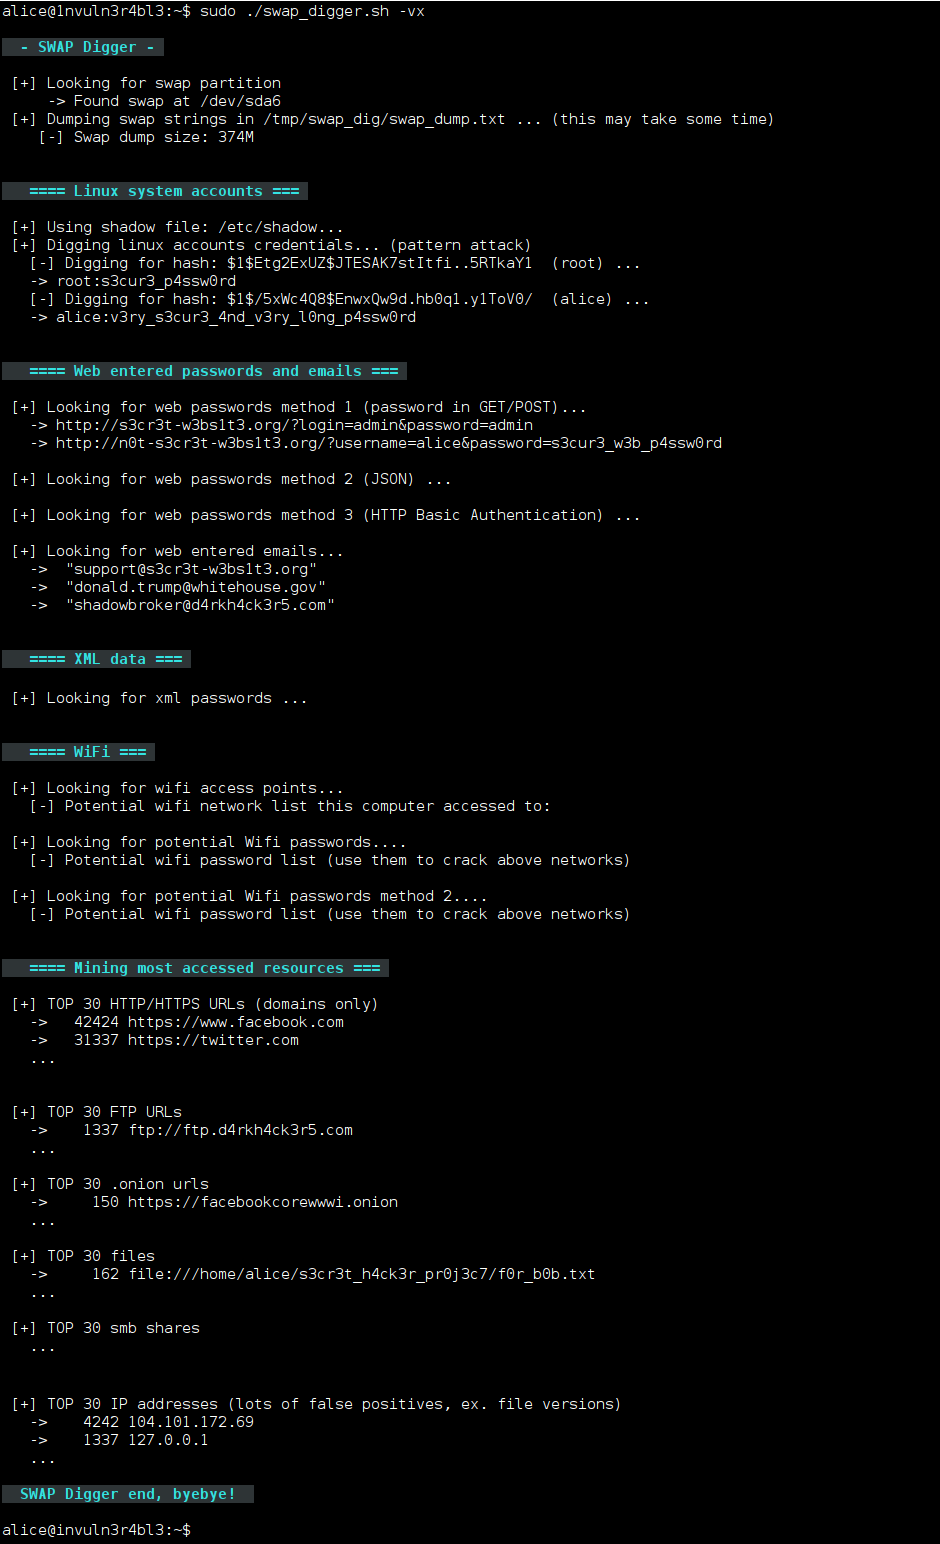
sudo ./swap_digger.sh -vx
要在挂载的硬盘上使用 swap_digger,请按以下步骤操作:
首先,使用以下命令下载脚本:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
然后,使用以下命令查找目标交换文件/分区:
sudo ./swap_digger.sh -S
最后,通过运行以下命令分析目标:
sudo ./swap_digger.sh -vx -r path/to/mounted/target/root/fs -s path/to/target/swap/device
使用以下命令在第三方机器上下载并运行脚本(适用于渗透测试和 CTF):
wget https://raw.githubusercontent.com/sevagas/swap_digger/master/swap_digger.sh
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx -c
注意:使用 -c 选项可自动删除 swap_digger 创建的目录(/tmp/swap_dig)。
如果只需要恢复明文 Linux 用户密码,只需运行:
sudo ./swap_digger.sh
所有选项:
 ./swap_digger.sh [ OPTIONS ]
 选项 :
  -x, --extended    对目标交换分区运行扩展测试,以检索其他有趣数据
        (Web 密码、电子邮件、WiFi 凭证、最常访问的 URL 等)
  -g, --guessing    尝试基于观察和统计猜测潜在密码
        警告:此选项不可靠,可能挖掘出更多密码以及数百个误报。
  -h, --help        显示此帮助信息。
  -v, --verbose     详细模式。
  -l, --log         将所有输出记录到日志文件中(保护在生成的工作目录内)。
  -c, --clean       在脚本结束时自动删除生成的工作目录(也会删除日志文件)
  -r PATH, --root-path=PATH   目标文件系统根目录的位置(默认值为 /)
        当目标为挂载的文件系统时,请更改此值以进行取证分析。
        此选项须与 -s 选项一起使用,以指定交换设备路径。
  -s PATH, --swap-path=PATH   要分析的交换设备或交换转储文件的位置
        用于对交换转储或挂载的外部交换分区进行取证/远程分析。
        此选项应与 -r 选项一起使用,其中至少存在 /<root-path>/etc/shadow。
  -S, --swap-search  搜索所有可用的交换设备(用于取证)。
关于交换分区挖掘的博客文章:
欢迎通过我的 Twitter 账号 @EmericNasi 联系我
版权所有 2017-2021 Emeric “Sio” Nasi(博客)









