#1

 ga0/netgraph
一个跨平台的 HTTP 嗅探器,带有 Web UI
 codewhitesec/unmarshalpwn
CVE-2018-0824的POC
 maldiohead/cve-2019-8540
exportObjectToClient 函数中的内核栈信息泄露
 synacktiv/cve-2020-27950
CVE-2020-27950漏洞利用
 android-rooting-tools/libmsm_vfe_read_exploit
CVE-2014-4321漏洞利用
 matthw/malware_analysis
用于恶意软件分析的 Python 工具包,旨在检查可疑文件并提取入侵指标(IoC),以支持安全调查。
 d4rkks/cve-2025-7771-vulnerability-exploration
利用throttlestop漏洞从未签名驱动提升系统权限
 whu-enjoy/cve-2016-5195
这里保留着部分脏牛漏洞的利用代码
 snapattack/damn-vulnerable-log4j-app
用于测试CVE-2021-44228 / log4shell的漏洞web应用程序,以及来自示例攻击的取证痕迹
 hoangprod/cve-2021-31956-poc
针对 CVE-2021-31956 的概念验证漏洞利用程序,该漏洞是 Windows 内核 NTFS 权限提升漏洞。演示了包括 WNF 滥用和令牌窃取在内的利用技术,以实现权限提升。
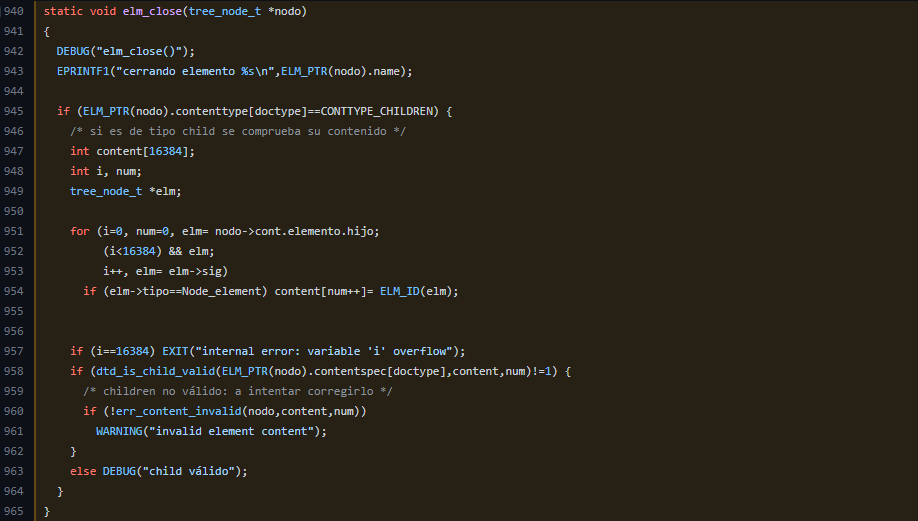 desmondsanctity/cve-2022-44311
html2xhtml 中的越界读取:CVE-2022-44311
 fy-poc/full-poc-cve-2025_21298
CVE-2025-21298 的完整分析,这是 Windows 中与 ole32 库相关的双重释放漏洞。
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
针对KeePass内存泄漏漏洞(CVE-2023-32784)的利用和深度防御缓解策略。
 0xblackash/cve-2026-110912
针对 CVE-2026-110912(ARPBleed)的 Python/scapy 概念验证,该漏洞是 DragonFly BSD 中 ARP ar_hln/ar_pln 越界读取,会泄露内核堆和栈内存。
 memn0ps/illusion-rs
Rusty Hypervisor - 基于 Rust 的 Windows UEFI 蓝药丸 Type-1 虚拟机监控程序(代号:Illusion)
 jprx/cve-2024-54507
针对CVE-2024-54507的概念验证漏洞利用,这是XNU内核中的整数类型混淆漏洞,包含技术文章和利用细节。
 adamkadaban/cve-2024-30085
针对 CVE-2024-30085 的概念验证漏洞利用程序,这是 Windows CLDLFT 驱动程序中的堆缓冲区溢出,导致 Windows 11 23H2 上的本地权限提升。