
 #1

 magentabear/cve-2019-11043-vulnerability
动手实验,复现 nginx 后端 CVE-2019-11043 PHP-FPM 远程代码执行(RCE)漏洞,演示反向隧道持久化、内存取证及网络流量分析。
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
该脚本首先专注于安全的工件获取,随后进行可选的主机分析,并生成一个便携式、带哈希值的取证归档,适用于在取证工作站上进行离线调查。



 dump-guy/malware-analysis-and-reverse-engineering
我公开的一些恶意软件分析与逆向工程。
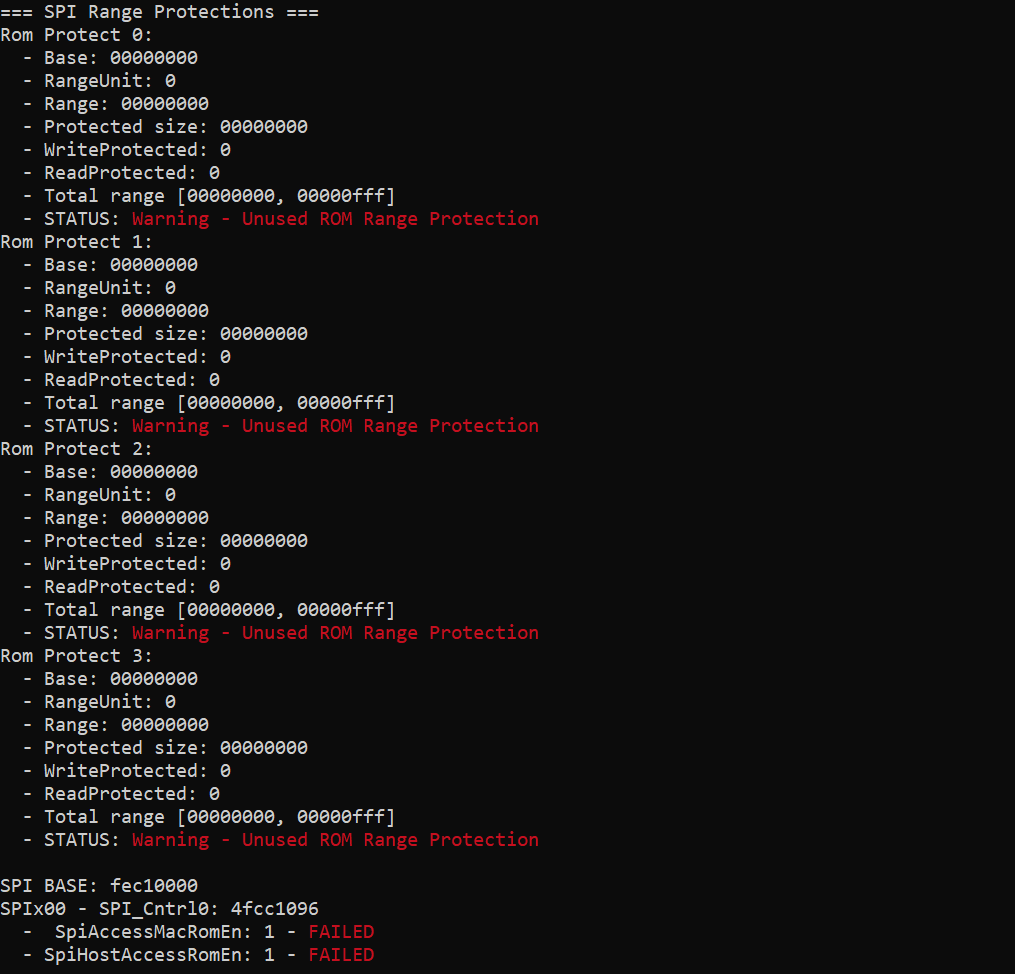 ioactive/platbox
平台安全评估工具,用于转储和分析UEFI/SMM寄存器、PCI配置空间、物理内存、SPI闪存和S3启动脚本,内置针对Intel和AMD系统的SMI模糊测试器。
 0x0v1/audix
Audix 是一款 PowerShell 工具,用于快速配置 Windows 事件审核策略以实现安全监控。
 0xsp-srd/aether
Windows 内存取证与威胁狩猎工具,它扫描活动进程内存,查找恶意模式、注入技术以及反射加载的 .NET 程序集,使用多层置信度模型来减少误报。
 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - WordPress 安全评估套件(CVSS 8.9)| WordPress 4.7.0-7.0.2 渗透测试工具包。包含漏洞评估与高级分析模块。🐍 安全检测与利用,2 种模式。高级蓝队与红队最佳 2026-64638 工具包,仅限授权使用。请保持合法…
 ivancabrera02/whfb-pincapture
通过在 LogonUI.exe 中注入 DLL,在 NgcSerializeConvenienceCredential 上设置 CPU 硬件断点,从而在输入时捕获 Windows Hello PIN,并附带一个 WHFB/NGC/TPM 枚举器。
 ymsniper/umbra
Linux 外部只读游戏覆盖层。派生偏移量、组合骨架、可选内核模块,用于不依赖 ptrace 的内存读取和指针级输入。
 s4larie/walletool
用于从 wallet.dat 文件中提取加密货币钱包数据的实用工具。
 jwa7470/cve-2026-20131-post-incident-written-report
# CVE-2026-20131(CVSS 10.0)事件后报告 关于 CVE-2026-20131(CVSS 10.0)的事件后报告,这是 Cisco FMC 中一个被 Interlock 勒索软件利用的不安全反序列化漏洞。详细介绍了根本原因分析、横向移动策略以及紧急遏制方案。
 0x0allenace/soc-analyst-portfolio
一个精选作品集,展示我的SOC调查、威胁狩猎项目、DFIR实验室、检测工程、技术博客和网络安全研究。
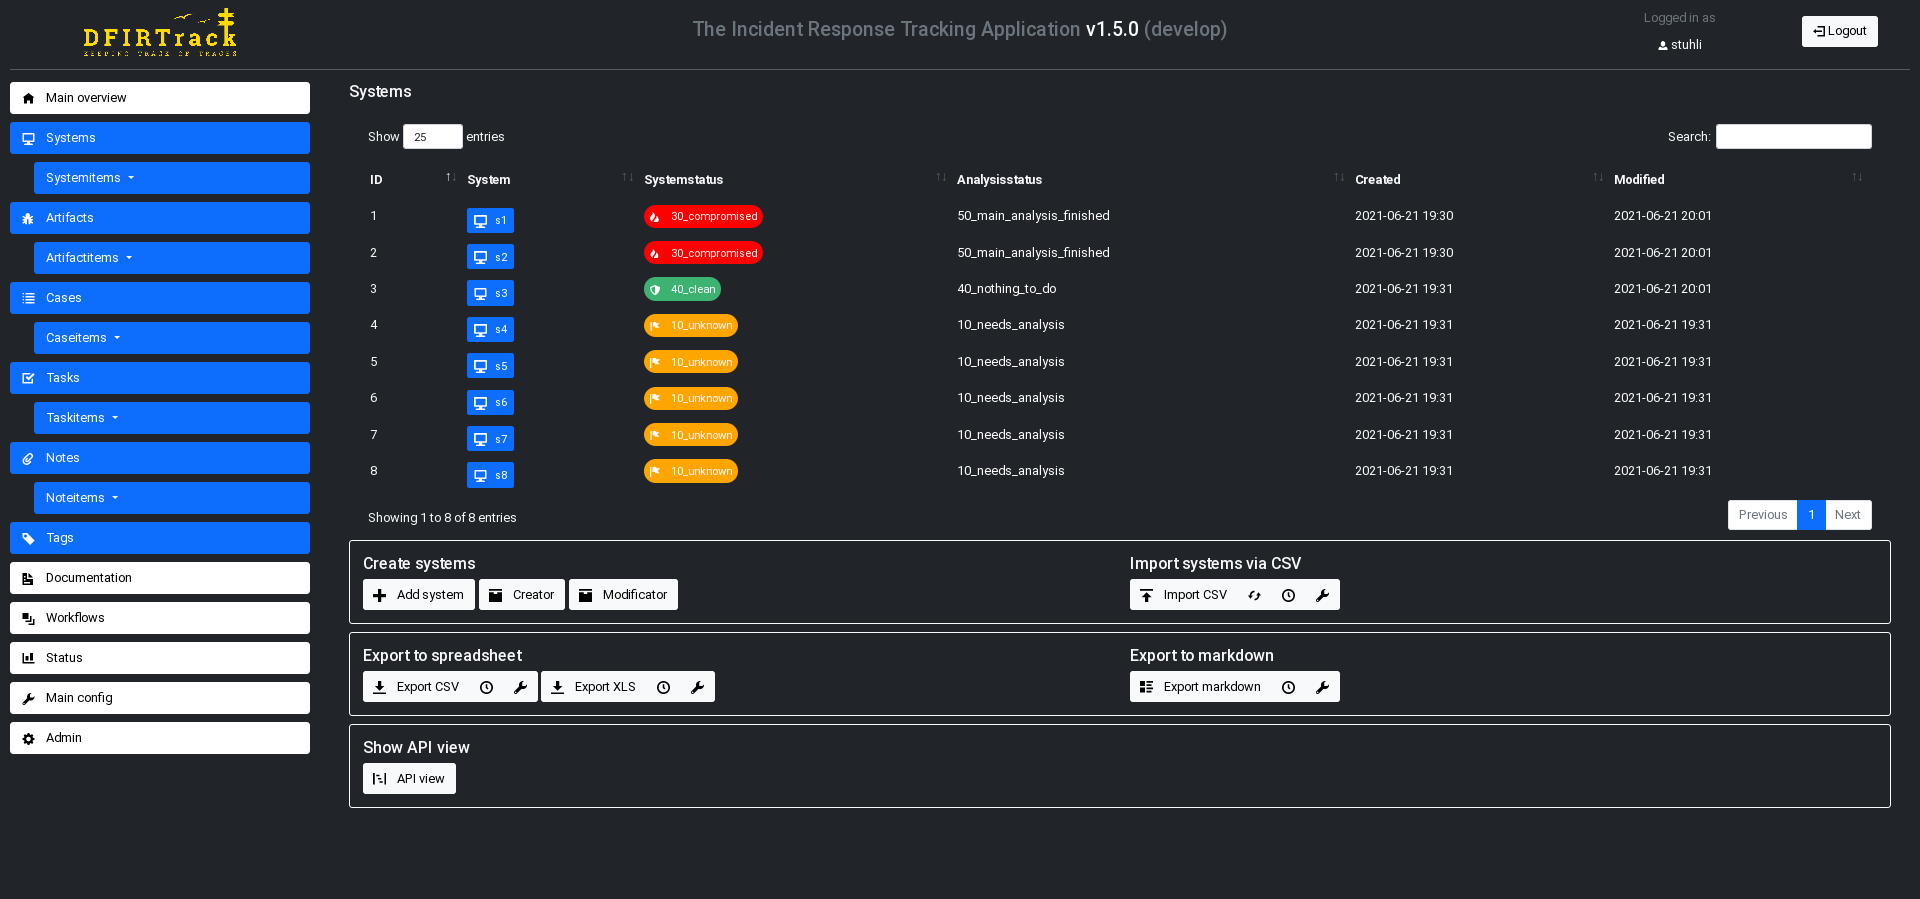 dfirtrack/dfirtrack
基于系统的应急响应跟踪应用,用于管理大规模数字取证与事件响应(DFIR)案件,支持导入/导出、任务工作流以及通过Django Web界面进行工件追踪。
 mitre/brawl-public-game-001
来自 BRAWL 自动对手模拟演习的数据









