
 #1
CI/CD 管道中的安全集成、左移和 DevOps 安全自动化工具。
Kitploit 推荐

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
简单的 Ansible Playbook,用于缓解 CopyFail (CVE-2026-31431) 和 DirtyFrag (CVE-2026-43284) 漏洞。
 xiaoqimikko/async-http-client-check
自托管的 AI 工作空间,包含代理、技能和工具(Gmail、日历),完全基于你自己的提供商 API 密钥(BYOK)运行。自带密钥——Groq、OpenRouter、NVIDIA、Hugging Face、Google AI。
 vulnz/sast
面向CI/CD的免费离线SAST引擎:AST与跨文件污点分析、带实时验证的密钥检测、SCA/CVE、IaC配置错误以及Web-shell扫描,支持SARIF输出。
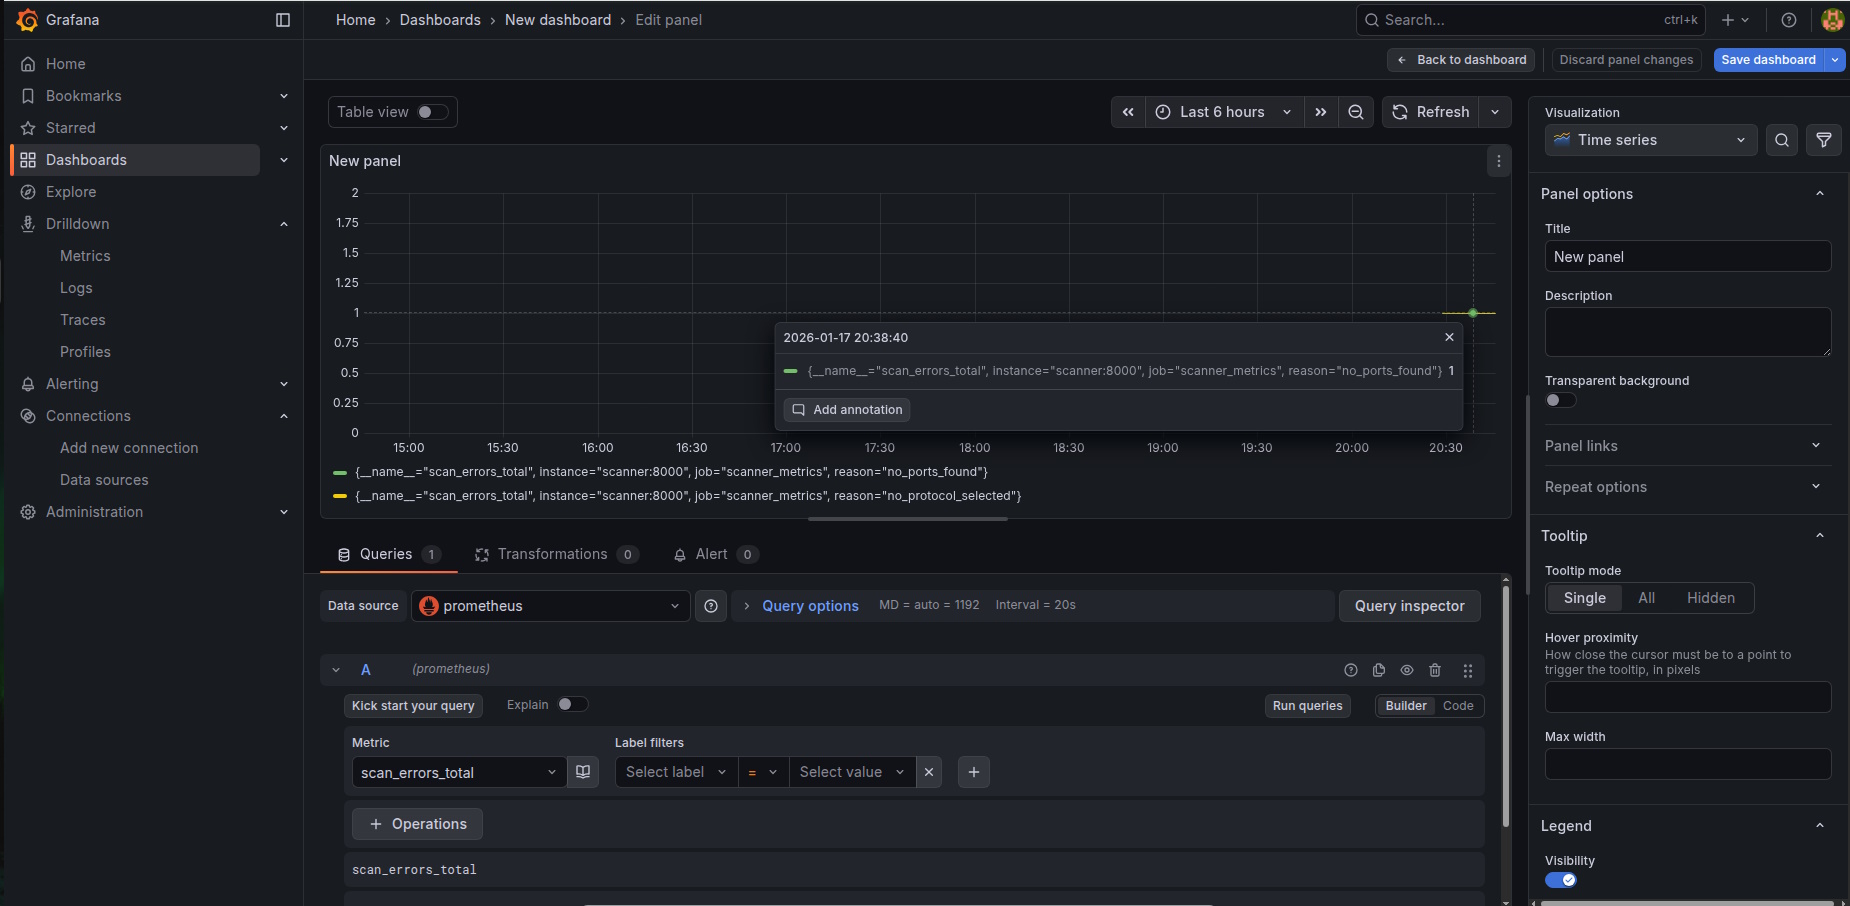 znakar/sharktooth
端口扫描器,集成Docker与Prometheus+Grafana。一款用于网络审计的工具,支持多线程和实时监控。
 imlzw/kubernetes-1.12.3-all-auto-install
个人整理的Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 无 CVE-2018-1002105 漏洞的master节点全自动快速一键安装部署文件,适用于测试环境,生产环境的快速安装部署
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)结合 Keycloak OAuth2 认证,使用 Strimzi —— 绕过 CVE-2025-27817 URL 白名单限制
 golab-arch/synaptic-sentinel
氛围编码安全哨兵。Apache-2.0 智能体安全工具包,专为 AI 辅助项目打造:5 个确定性侦察器 + LLM 大脑层(自带密钥 Anthropic),适用于 IDE 和 CI 环境。
 jricramc/aigate
AI 提示秘密扫描器:本地代理和 Claude Code 钩子,在秘密到达 AI API 之前将其拦截。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 dbzoo/log4j_scanner
用于 Log4Shell(CVE-2021-44228)及相关 CVE 的文件系统扫描器。通过哈希匹配和类存在性检测易受攻击的 JAR 文件。可独立运行或作为审计脚本运行。
 leonlai-tw/php-eol-cve-2026-109618-109619
针对 EOL 平台上 PHP CVE-2026-109618 / CVE-2026-109619(RCE,CVSS 9.2)的非官方补丁:CentOS/RHEL 7(Remi)上的 PHP 7.3、Amazon Linux 2 上的 PHP 5.4、Amazon Linux 1 上的 PHP 5.3
 haydenjames/dirty-frag-check
只读检查器,用于检测 CVE-2026-43284 / CVE-2026-43500(Dirty Frag)Linux 内核本地提权漏洞
 hristiy4n/bom-view
用于查看SBOM并通过osv.dev执行按需漏洞扫描的静态Web应用程序。可轻松部署到GitHub/GitLab Pages。
 lucab85/ansible-role-log4shell
一个 Ansible playbook,用于通过官方 Red Hat Log4j 检测脚本 RHSB-2021-009 验证目标 Linux 主机是否存在 Log4Shell(CVE-2021-44228)。
 appomni-labs/heisenberg-ssc-gha
适用于 Heisenberg SSC 的 GitHub Action
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
模拟 CVE-2025-54918(Windows NTLM 漏洞)的利用与缓解。包含检测脚本、Ansible 修补和 CI/CD 加固。演示在混合云环境中从低权限访问到 SYSTEM 权限的提权过程。
 zihxs/check-react-rce-cve-2025-55182
用于检测 React Server Components (RSC) 项目中 CVE-2025-55182 与 CVE-2025-66478 漏洞的安全扫描器









