
 #1

 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 owasp/trisuella-aidlca-framework
受策略管控的 LLMSecOps 框架,提供基于 AST 的 SAST、密钥扫描、供应链及多云 CSPM 检查、AI-BoM 生成以及 CI/CD 安全门禁。
 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 dracondev/dracon-utilities
为 Dracon 开发者工作区提供的隐形基础设施:git 同步、系统防护与 warden 加密实用工具。
 nccgroup/secretscrub
处理来自静态分析工具的 SARIF 输出,以检测并移除源代码中硬编码的机密信息,生成不含原始机密信息的干净副本。
 barrersoftware/opencode-secure
OpenCode 的安全加固分支 - 修复了上游拒绝修补的 CVE-2026-22812(CVSS 8.8 远程代码执行漏洞)
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 kaminaduck/ansible-cve-2024-3094
设计用于检查并修复 CVE-2024-3094(XZ 后门)的 Ansible playbooks。
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 oseguera12/cowrie-honeypot-digitalocean
基于Cowrie、Loki、Promtail和Grafana构建的中等交互SSH/Telnet蜜罐——通过Terraform部署于DigitalOcean,并配有GitLab CI验证流水线。
 dheeraj-jayaswal/cicd-goat-vapt-writeup
OWASP CICD-Goat 的完整 VAPT 报告 — 捕获 9 个 CTFd flag,4 个严重 + 5 个高危发现(含 CVE-2024-23897),映射至 OWASP Top 10 CI/CD 安全风险,附 PoC、修复建议及面试速览摘要。
 captain4554/cve-2025-55182-scanner
🛡️ 使用 CVE-2025-55182-Scanner 扫描和评估 Next.js/Waku 中的漏洞,结合静态和动态分析以实现稳健的安全。
 mahdi13830510/cve-2026-31431-mitigation-suite
内核运行时防御框架,用于应对 AF_ALG 漏洞,具备 eBPF 套接字追踪、Ansible 加固以及用于漂移检测的加密审计器功能。
 reverseclabs/azuredevops-enum
只读的 Azure DevOps 枚举工具,通过查询 REST API 在授权的安全评估期间展示项目、仓库、服务连接、构建、管道机密、权限和分支策略。
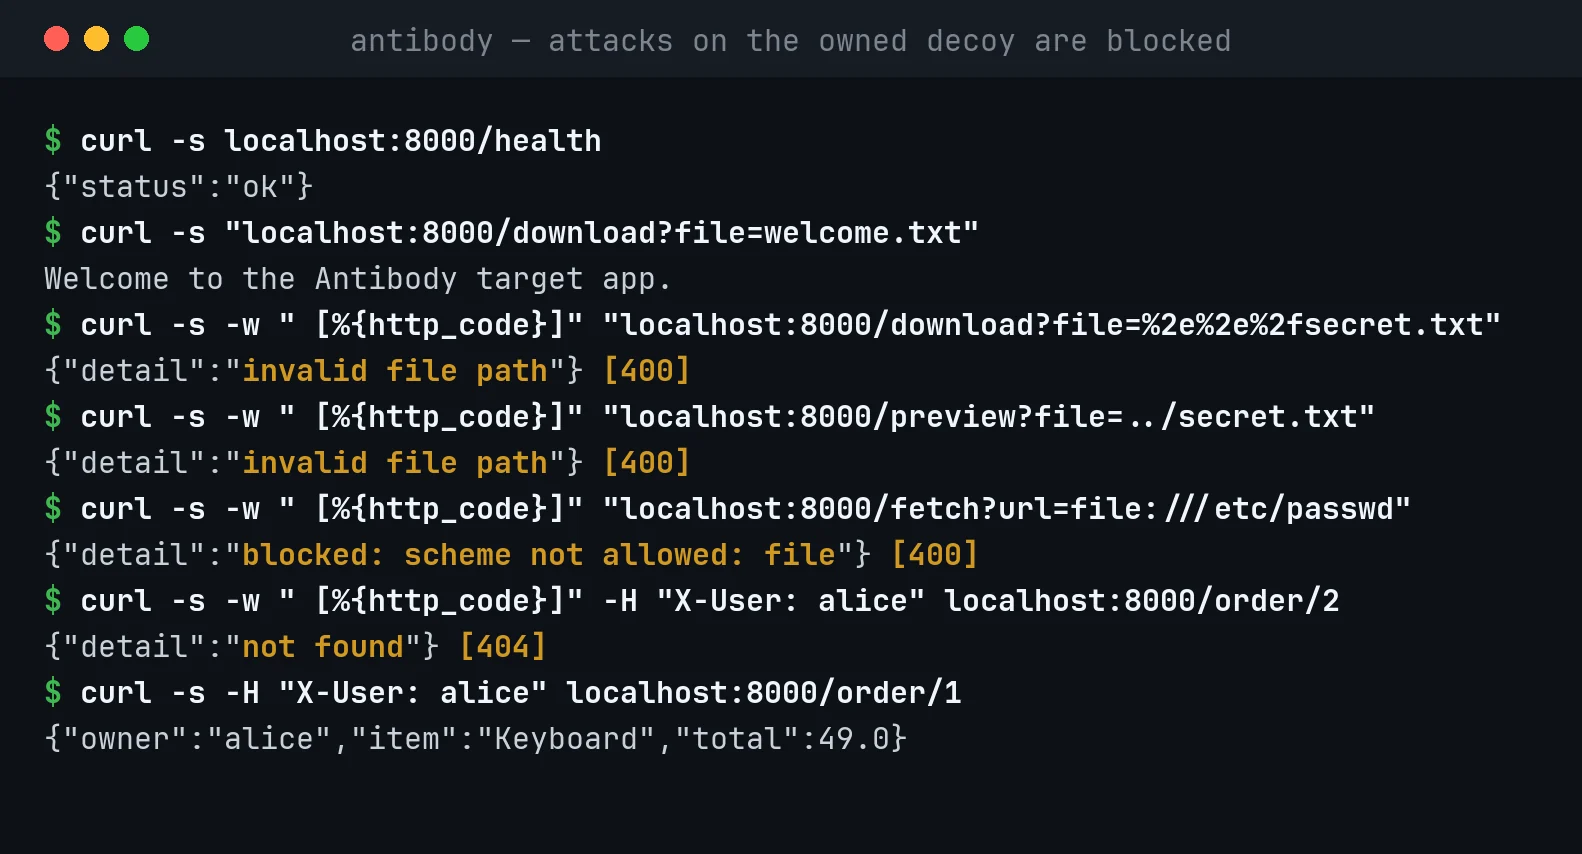 lsudoko/antibody
GitLab Duo DevSecOps 循环:由第二个 AI 对每个 AI 编写的修复进行再次攻击,将每次成功绕过保存为永久抗体,并在 CI 和生产环境中重放。
 praetorian-inc/capability-sdk
共享 Go SDK,为安全扫描器定义标准能力接口,支持多格式发现结果输出(终端、JSON、NDJSON、Markdown、SARIF)以及 CLI 文档漂移检查。
 moshe-ship/bidi-guard
扫描代码中不可见的双向 Unicode 字符(Trojan Source 攻击防护,CVE-2021-42574)









