#1
 teycir/apihunter
基于 Rust 的异步 API 安全扫描器,用于 CORS、CSP、GraphQL、JWT、OpenAPI 及主动式 API 安全态势检查。
 otsmane-ahmed/ci-supplychain-guard
一种静态分析工具,利用模式匹配和AST分析检测CI/CD管道中的恶意依赖项,配备交通灯风险评分系统和可选的Docker沙箱验证。
 fran314/secrets-manager-rs
一个命令行工具,用于使用可互操作的标准(如 age 加密和 coreutils)安全地备份、恢复和验证机密,确保长期可访问性且无供应商锁定。
 coinbase/salus
我们恳请所有贡献者自9月21日维护后,克隆此仓库的*全新副本*。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)检测脚本,用于检查内核版本、补丁存在情况、内核配置、AF_ALG 套接字可用性、setuid 二进制文件及缓解措施,以确定 Linux 系统上的漏洞状态。
 nightwatchcybersecurity/airflowscan
用于增强 Apache Airflow 安全性的检查清单和工具
 nationwide-group-oss/cryptoptic
基于 CodeQL 的扫描器,可清点跨仓库和 GitHub 组织中的加密函数调用,并以 SARIF 格式生成加密物料清单(CBOM)。
 owasp/appsec-agent
一个基于前沿模型构建的 TypeScript 包,为应用程序安全(AppSec)任务提供 AI 驱动的智能代理。
 alphacrack/readme2demo
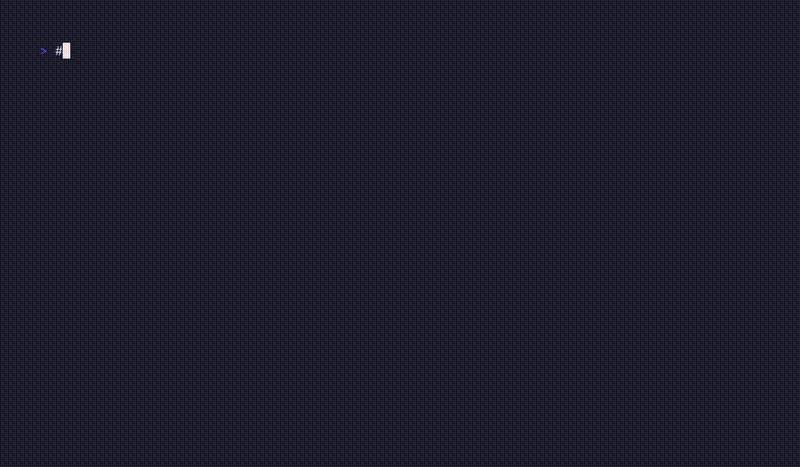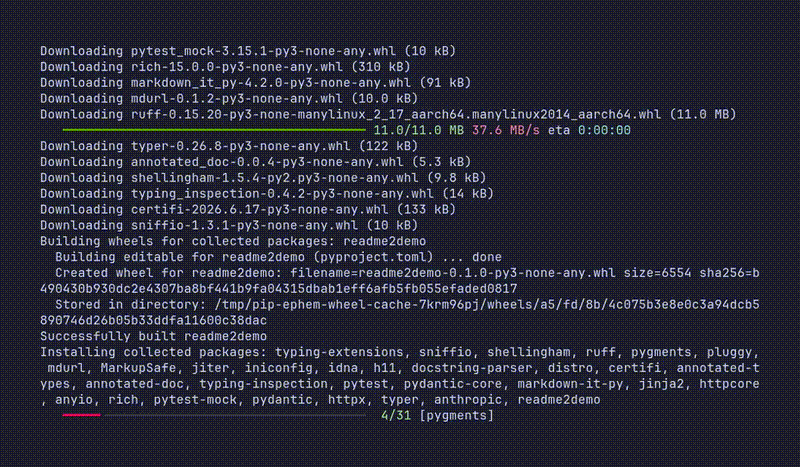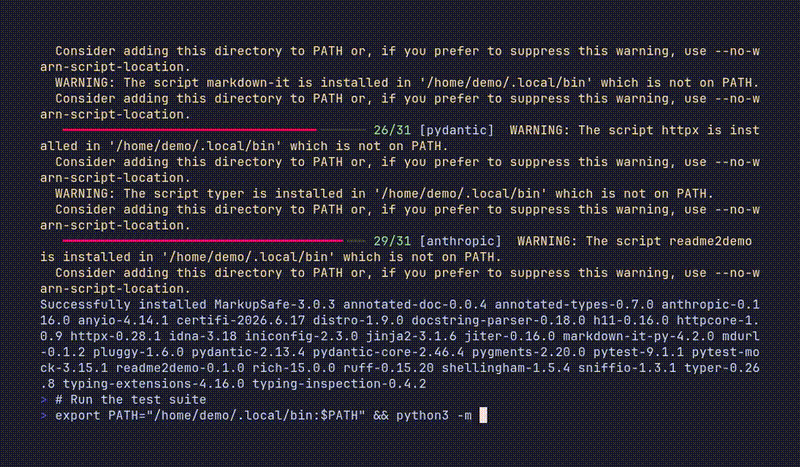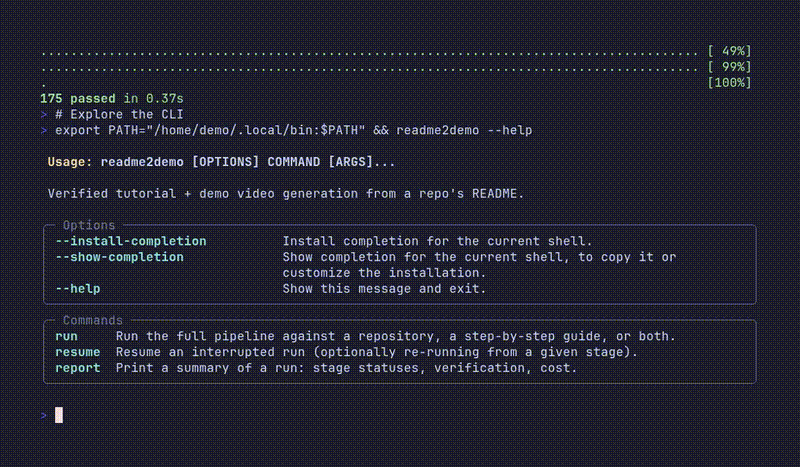
来自你自述文件中的经过验证的教程和演示视频。AI代理在一个加固的Docker沙箱中运行它,并在任何内容发布之前,在一个全新的容器中重放它。
 hoppr/hoppr-cop
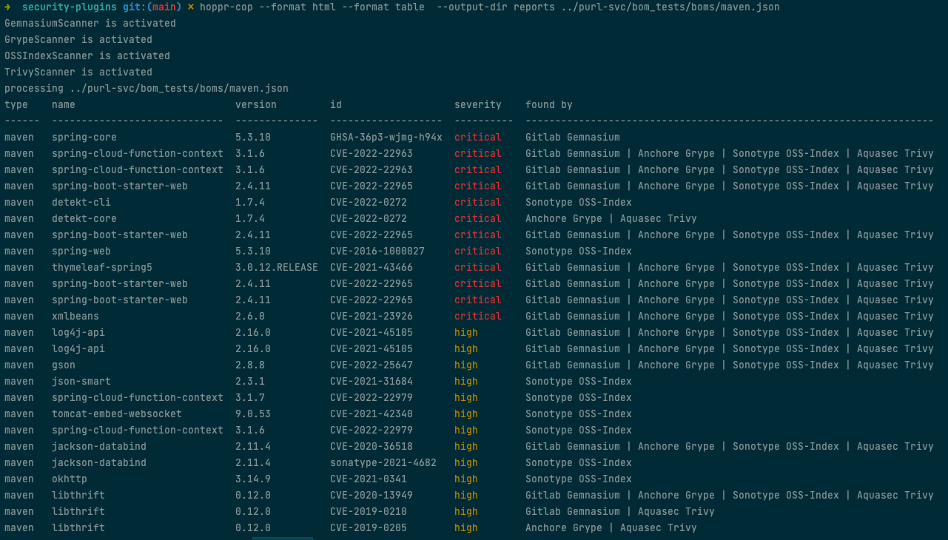
从多个数据库聚合漏洞数据,生成去重的VEX、HTML以及GitLab兼容的报告,并整合为CycloneDX SBOMs,用于持续供应链安全监控。
 aquasecurity/trivy-plugin-kubectl
一个 Trivy 插件,用于扫描 Kubernetes 资源的镜像
 noah4ever/sshconfig-lint
基于规则的OpenSSH客户端配置文件检查工具,可检测重复主机、缺失的身份文件、弱算法、通配符排序问题及危险设置,支持JSON输出和CI友好的退出代码。
 ustayready/outpost
AWS 测试与报告管理工具
 bugbounty-site/gitsecure
检测 GitHub 提交中暴露的 API 密钥。
 zappaboy/vuln-scanner
带报告生成功能的漏洞评估扫描器
 helixar-ai/mcp-security-checklist
MCP 正被快速采用。安全指南却滞后。这份检查清单为安全工程师、平台团队和技术领导者提供了保护 MCP 部署的清晰、可操作的安全基线——无论你是在交付内部工具,还是在构建面向客户的 AI 代理。
 rapticore/orenpmguard
针对 Shai-Hulud 供应链攻击的防御