#1
 aquasecurity/trivy-enforcer
[实验性] 用于镜像保障的 Kubernetes Operator
 projectdiscovery/naabu-action
用 Go 编写的快速端口扫描器,专注于可靠性和简单性。
 kamalsrini/sentinel-cve
CLI工具,用通俗英语解释CVE并扫描仓库以评估影响。由Claude驱动。
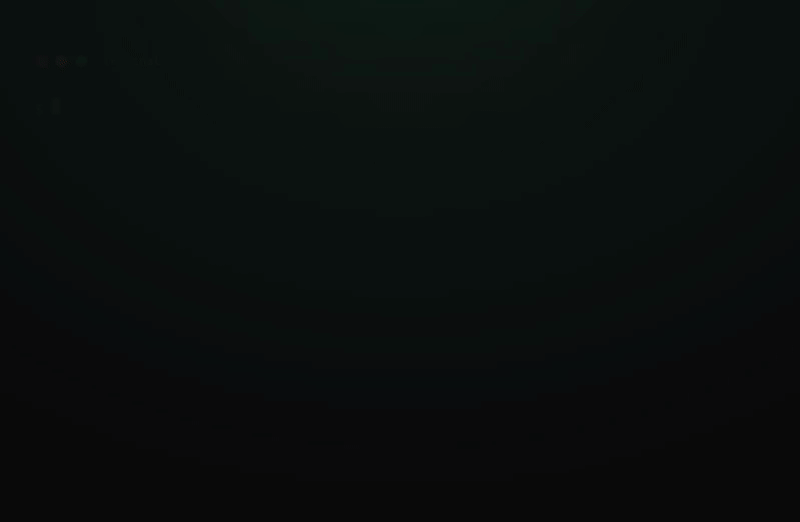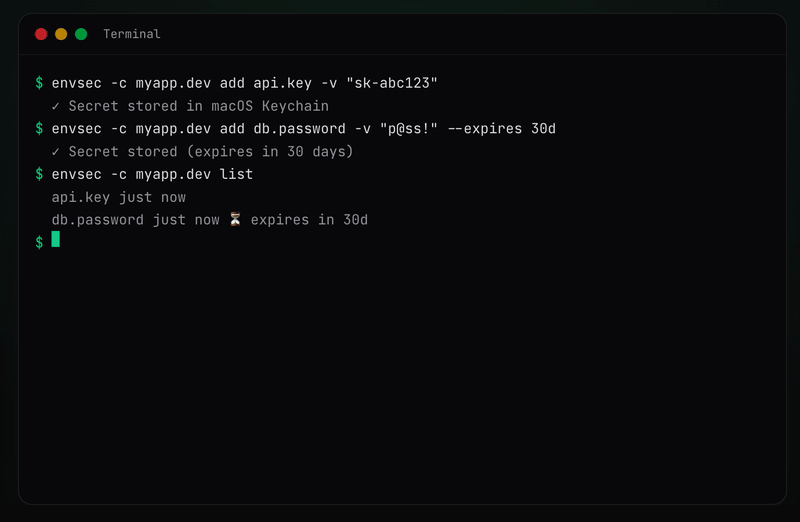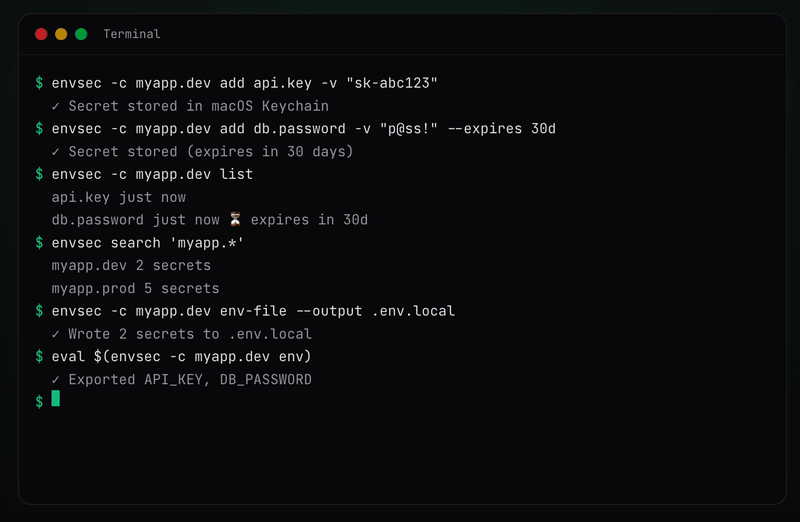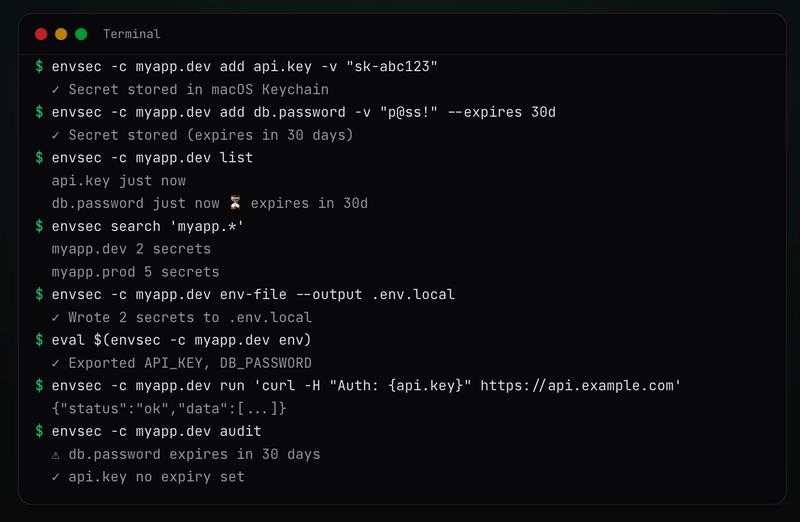 davidnussio/envsec
使用原生操作系统凭据存储(macOS Keychain、Linux Secret Service、Windows Credential Manager)管理环境密钥的安全CLI工具
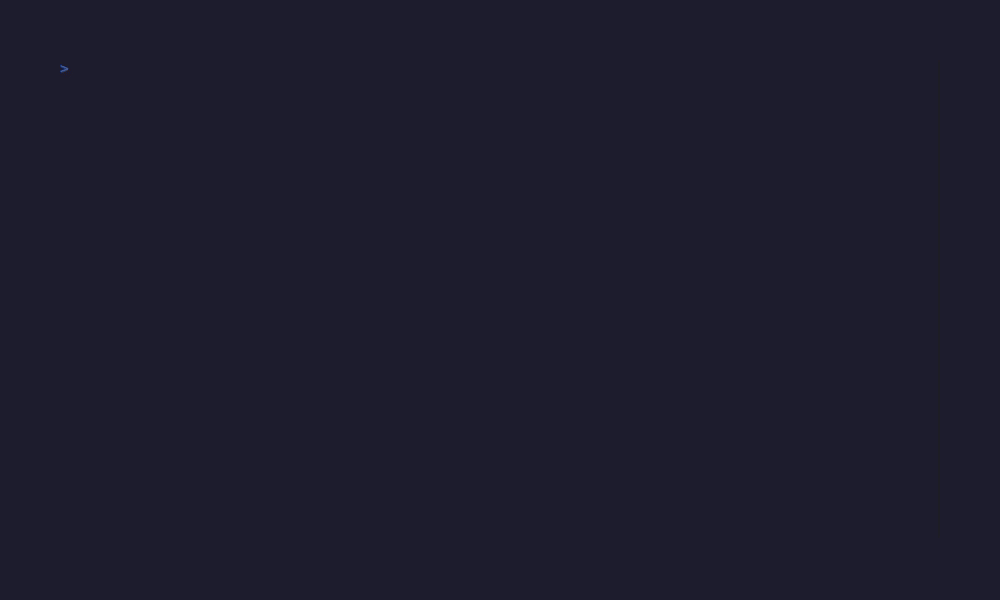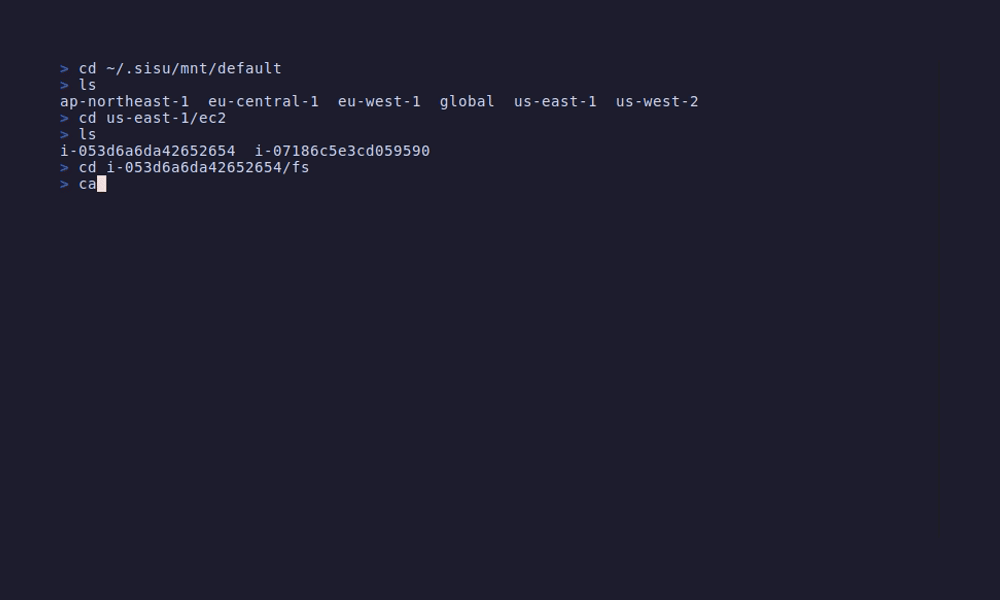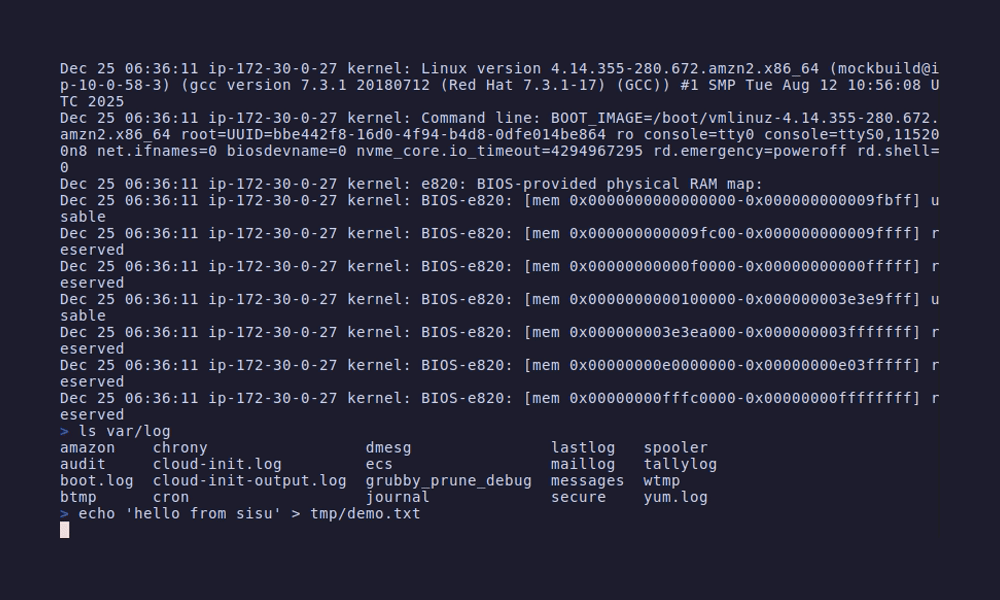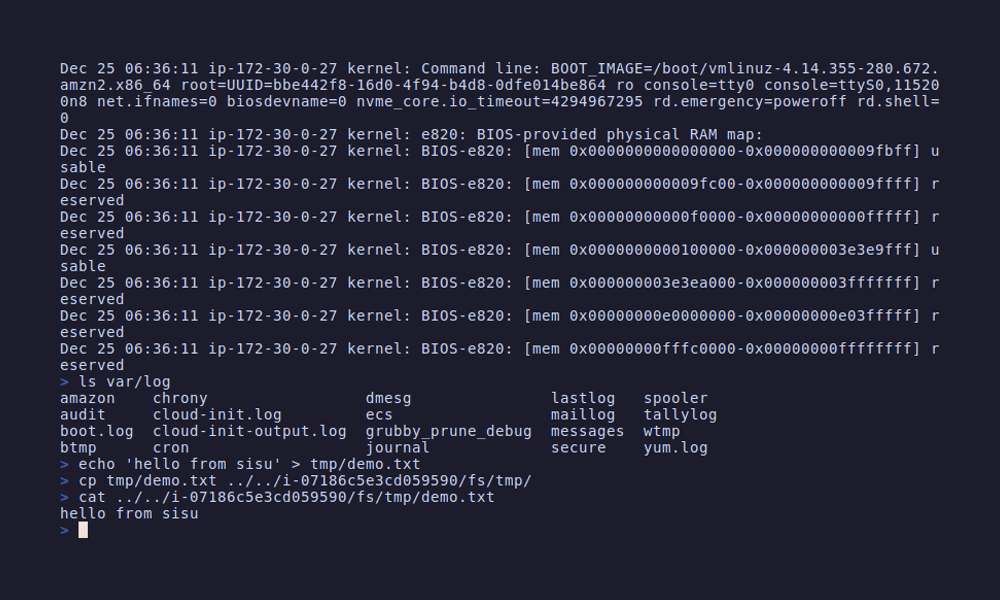 semonte/sisu
Mounts AWS resources as a local filesystem for infrastructure exploration, security auditing, and configuration analysis using standard Unix tools…
 wantasticapp/wantasticcore
AIO 云管理服务器
 jdauphant/patch-openssl-cve-2014-0160
使用 ansible 修补 openssl #heartbleed

 kalilinux/build-scripts/kali-installer
使用 simple-cdd 和 debian-cd 构建官方 Kali Linux 安装程序 ISO 镜像,支持多种架构、变体、镜像源和容器化构建。
 contrastsecurity/contrast
用于扫描 Java、JavaScript 和 .NET 应用程序以及 AWS Lambda 函数的 SAST CLI,可检测代码漏洞和过于宽松的 IAM 策略。
 aaronfay/cve-2015-0235-test
用于检测CVE-2015-0235漏洞的Ansible剧本
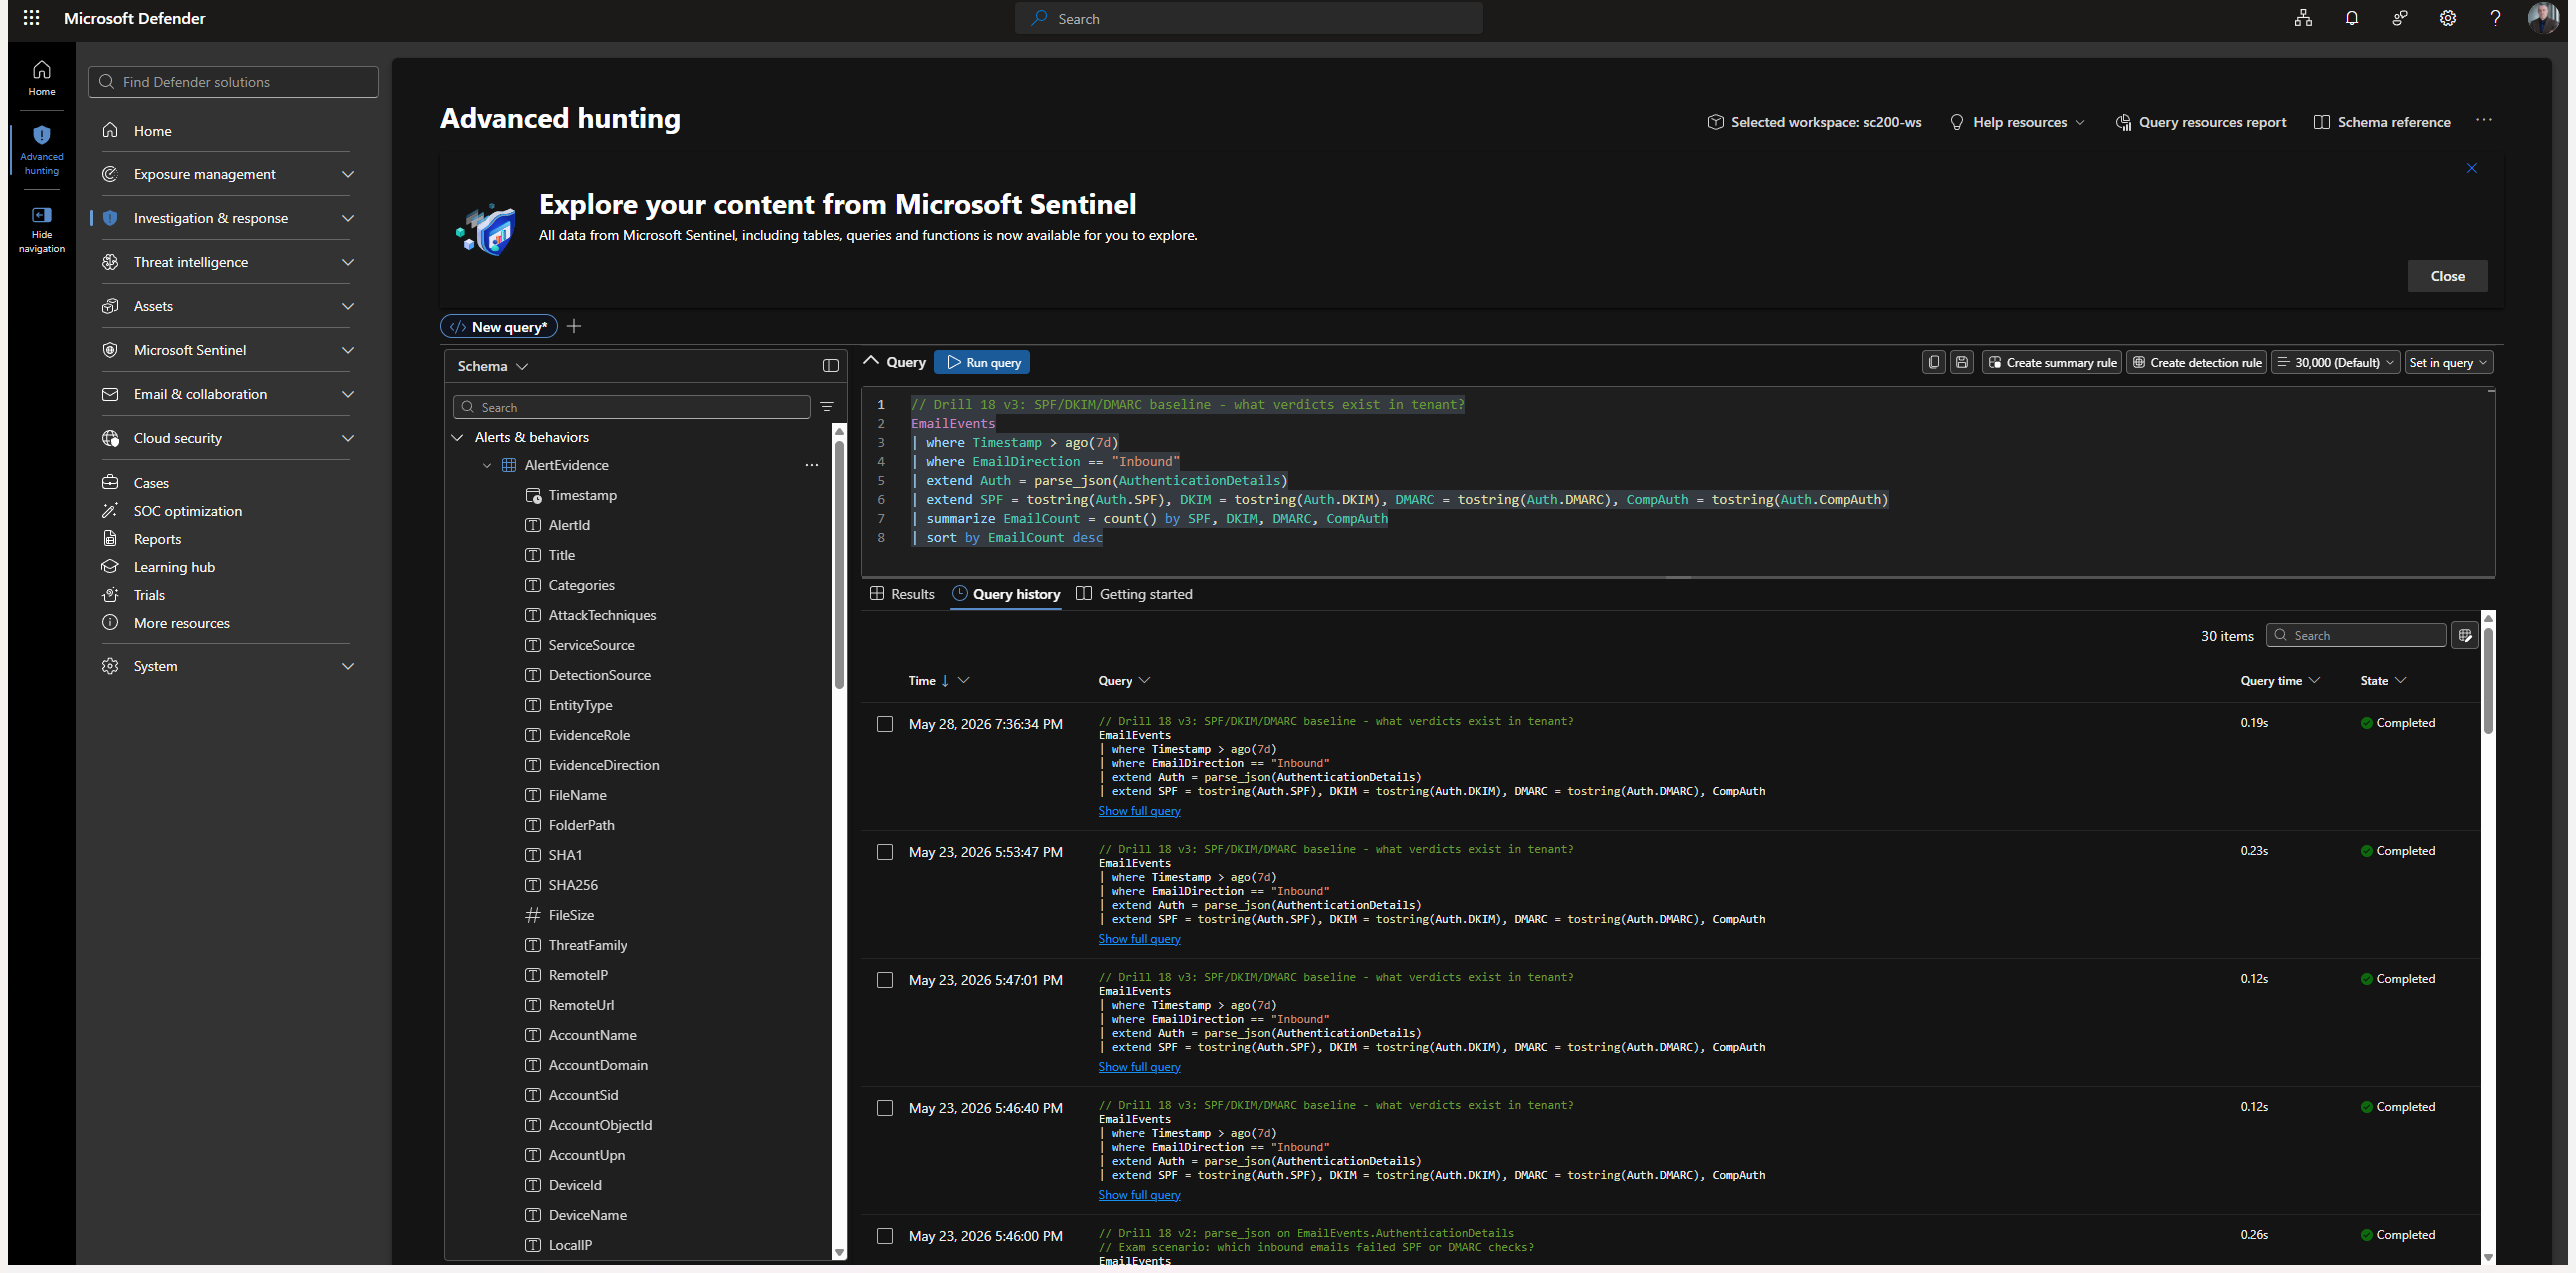 ibondarenko1/azure-sentinel-detection-engineering
9个映射到MITRE ATT&CK的KQL检测规则,部署在活动的Microsoft Sentinel + Defender XDR环境(控制平面、端点、身份)上,并配有PR门控的检测即代码流水线(GitHub Actions、OIDC)、SOAR剧本以及SOC 2控制映射。
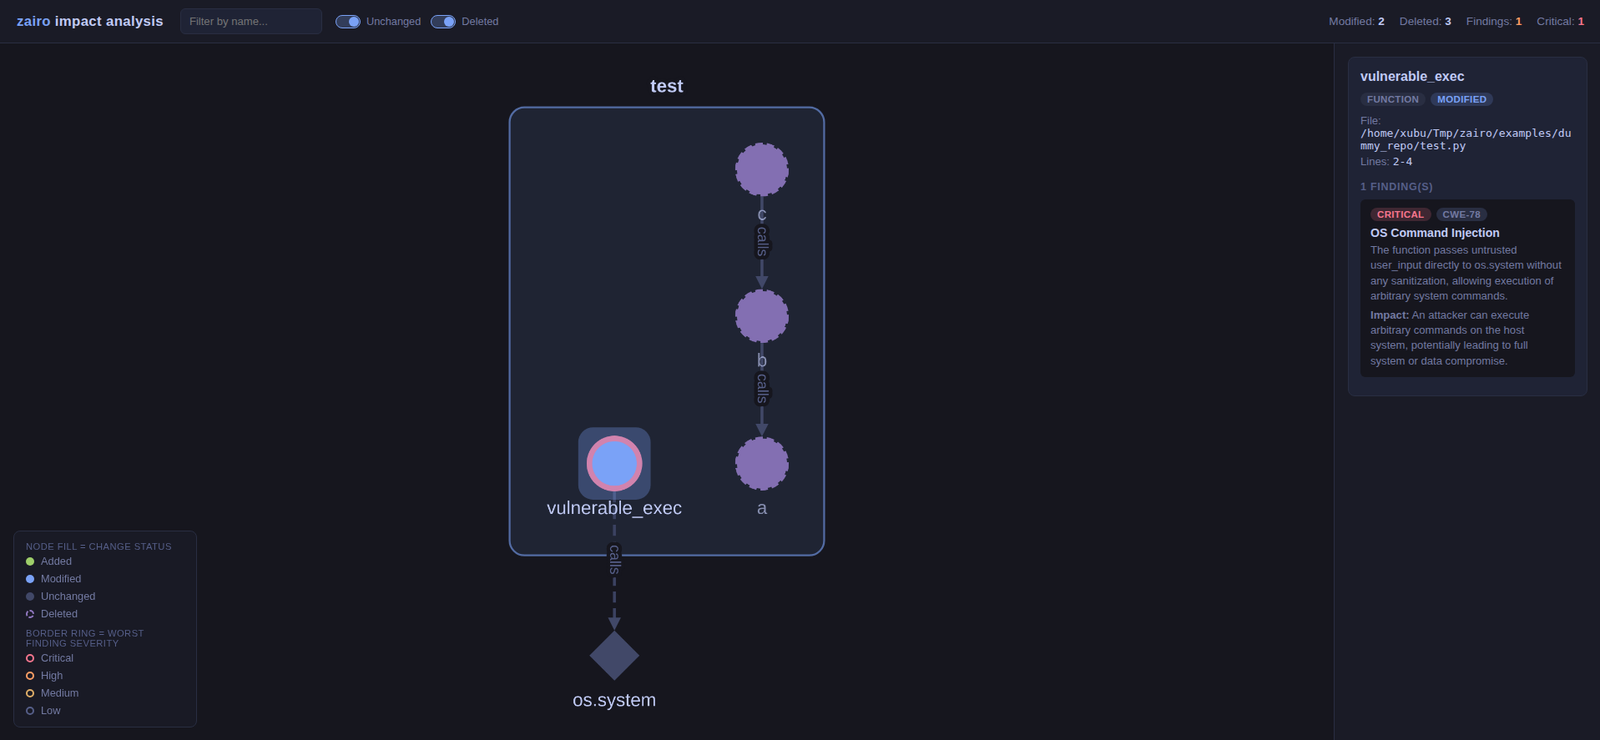 iamavu/zairo
扫描带上下文的代码差异以构建影响图,并利用LLM发现漏洞,支持多仓库扫描及通过SARIF输出实现CI门禁。
 ericmtzmtz/pwnproxy
一个开放、本地优先的安全测试平台,适用于渗透测试人员、AI 代理、CI/CD 流水线和团队。
 jq6l43d1/proxmox-lxc-docker-fix
针对 CVE-2025-52881 的规避方案:修复因 AppArmor 与 runc 1.2.7+ 不兼容而导致的 Proxmox LXC 容器中 Docker/Podman 故障。适用于 community-scripts 的通用封装器,可自动配置 AppArmor。
 aquasecurity/secfixes-tracker
从 https://gitlab.alpinelinux.org/kaniini/secfixes-tracker 分叉而来
 infobyte/faraday_burp
用于 Faraday 协作的 Burp 扩展