
 #1
CI/CD 管道中的安全集成、左移和 DevOps 安全自动化工具。
Kitploit 推荐
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
用于检测和修复xz-utils中CVE-2024-3094的Shell脚本和Ansible playbook,通过检查软件包版本、升级或降级到安全版本,并自动化跨Linux服务器的修复。
 owasp/owasp-aibom
OWASP 项目,定义 AI 物料清单(AIBOM)标准,用于记录 AI/ML 组件、依赖项及供应链风险,以支持 AI 安全分析。
 ntanwir10/guardscan
100% 免费且开源 • 隐私至上的安全扫描与 AI 代码审查 CLI
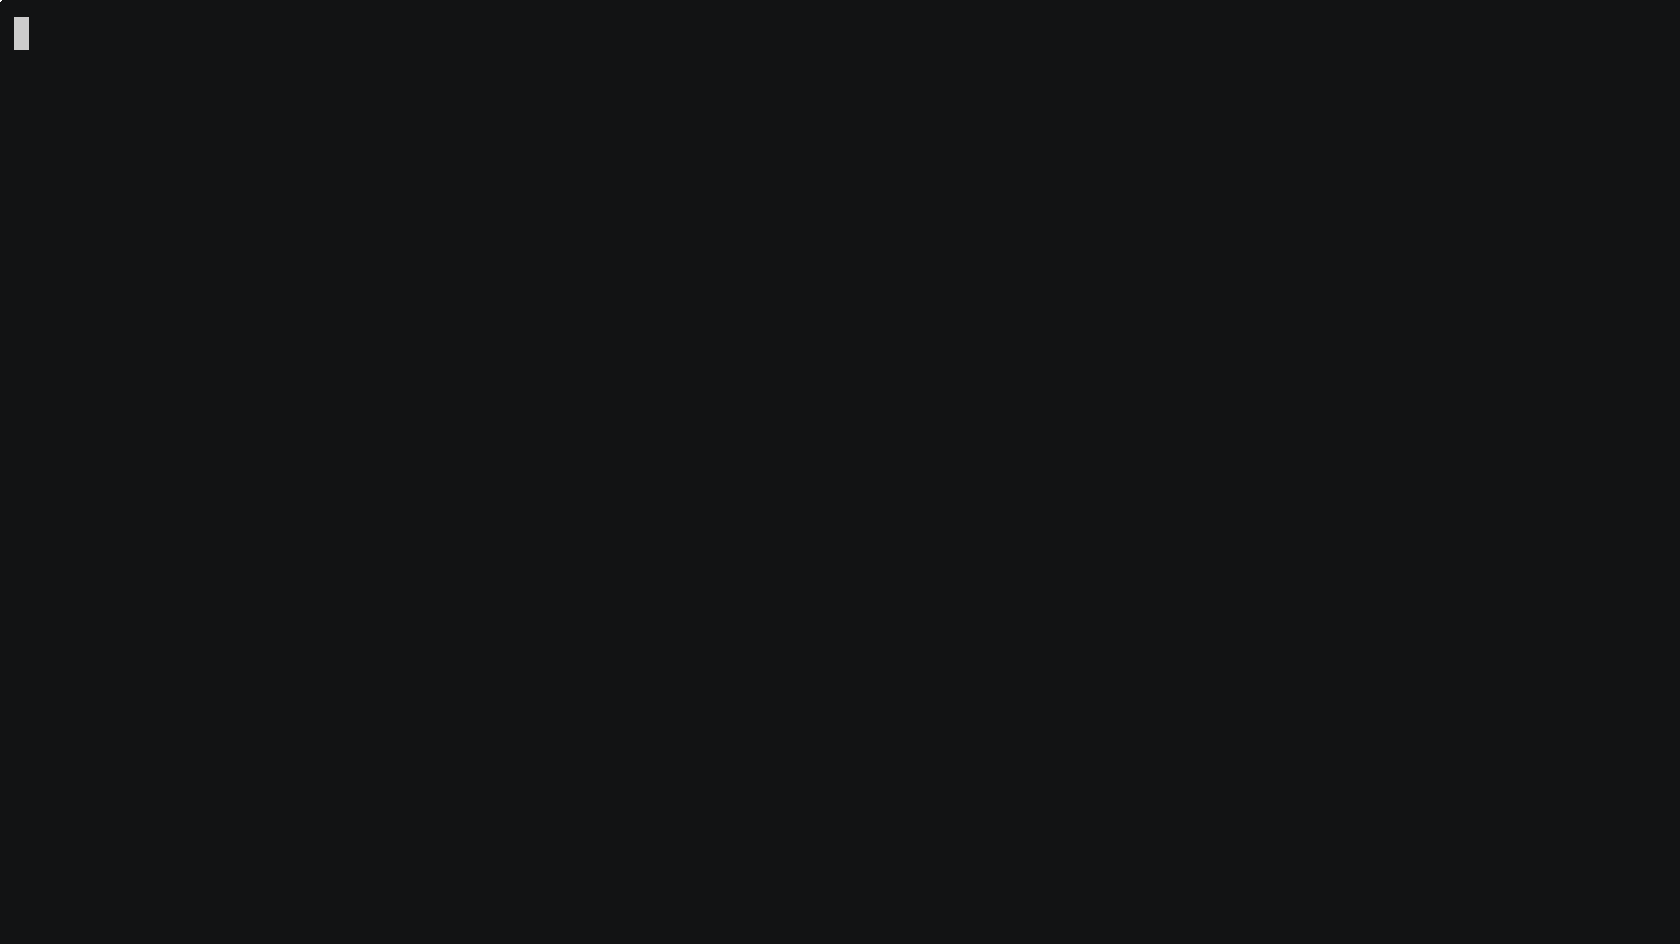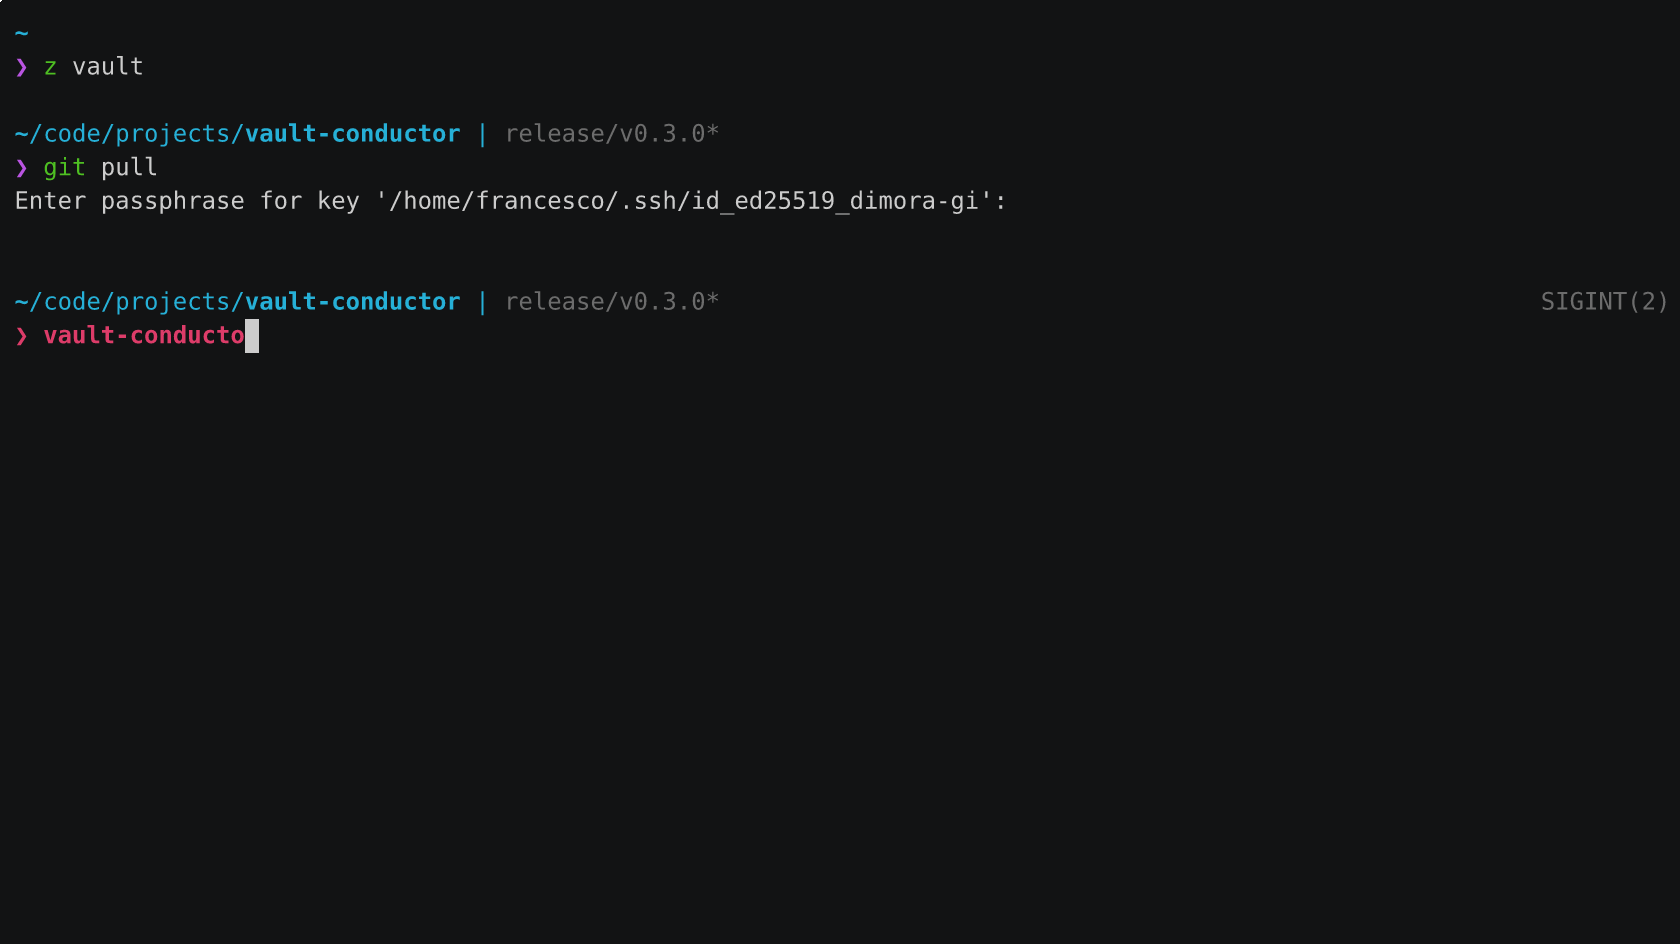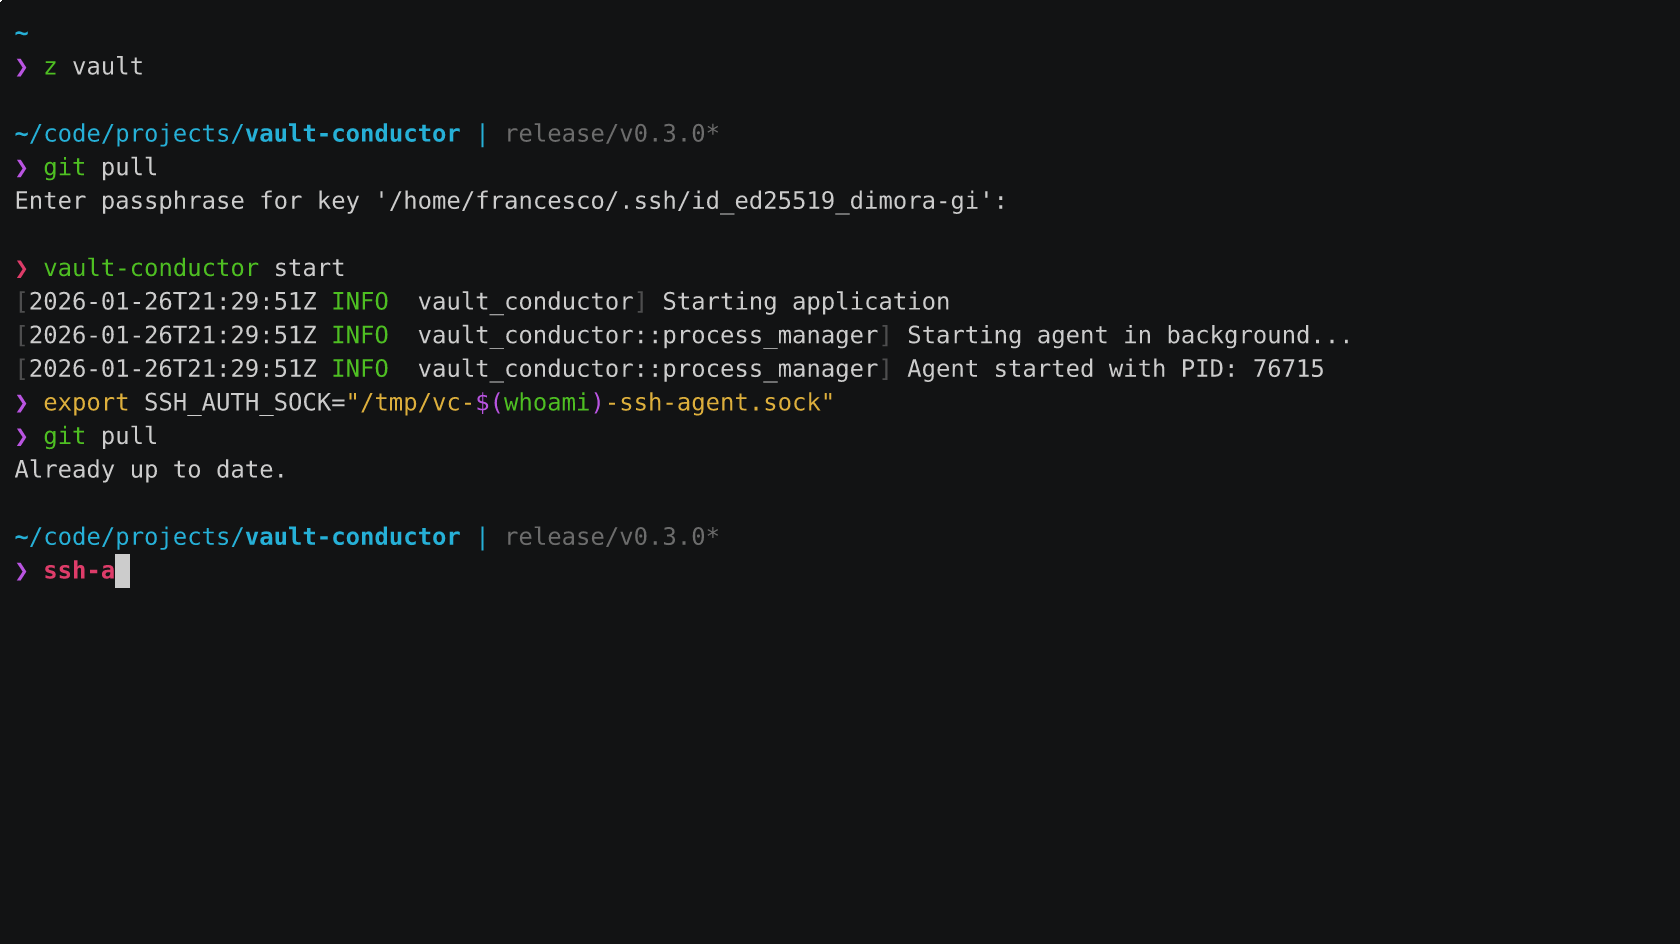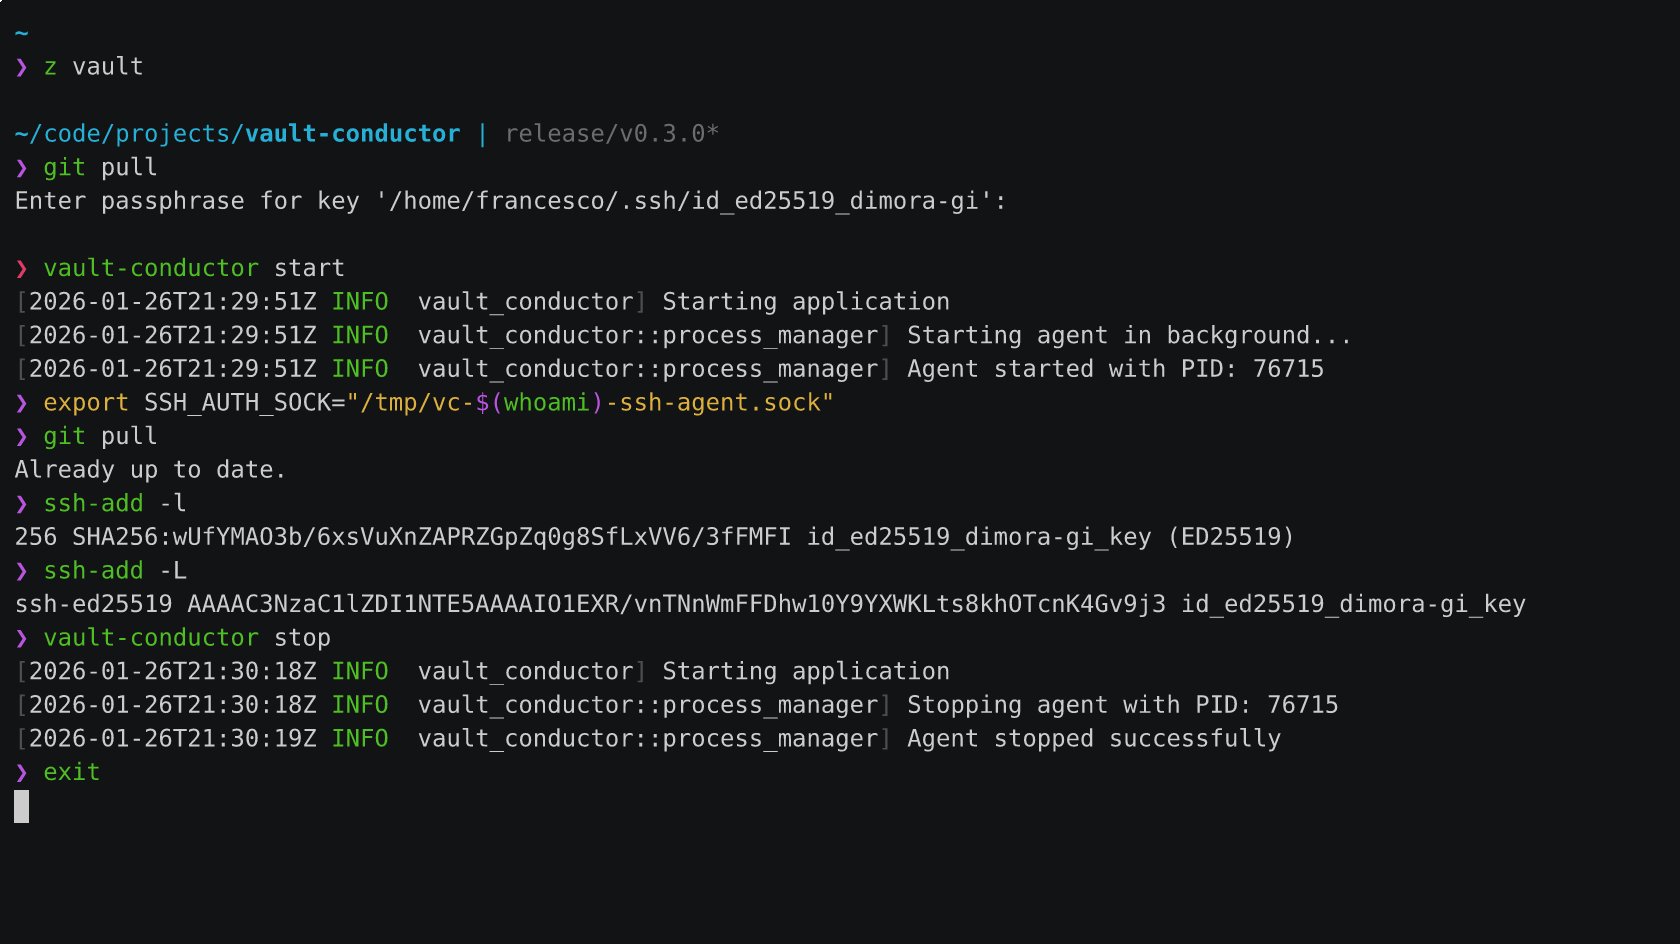 pirafrank/vault-conductor
一个 SSH 代理,提供存储在 Bitwarden Secrets Manager 中的 SSH 密钥
 adamsjack711-ux/pkgxray
为AI代理、npm包和MCP服务器提供安装前安全检测。零依赖本地静态分析;常规扫描绝不执行包代码。
 chen-keinan/mesh-kridik
自动化安全检查器,用于带有Istio服务网格的Kubernetes集群,通过OPA策略强制执行最佳实践,并生成配置错误的修复报告。
 ransomleak/training-application-security
交互式安全编码培训,提供动手实操的 SCORM 练习,涵盖 OWASP Top 10 Web 与 API 漏洞、Git/敏感信息泄露,以及 10 多种语言的修复示例。
 wi3memake/react2shell-scanner
命令行安全评估框架,适用于 React 和 Next.js 应用程序,可分析 React Server Components 中的错误配置,支持多目标扫描、WAF 检测和代理支持。
 c3rb3ru5d3d53c/signatures
面向 YARA、Suricata、Snort 和 Sigma 的社区检测签名构建与分发管道
 afine-com/glassworm-hunter
通过扫描 VS Code 扩展、npm/PyPI 包和 Git 仓库中的不可见 Unicode 载荷、解码器模式、C2 标记以及已知恶意 IOC,检测 GlassWorm 供应链攻击载荷。
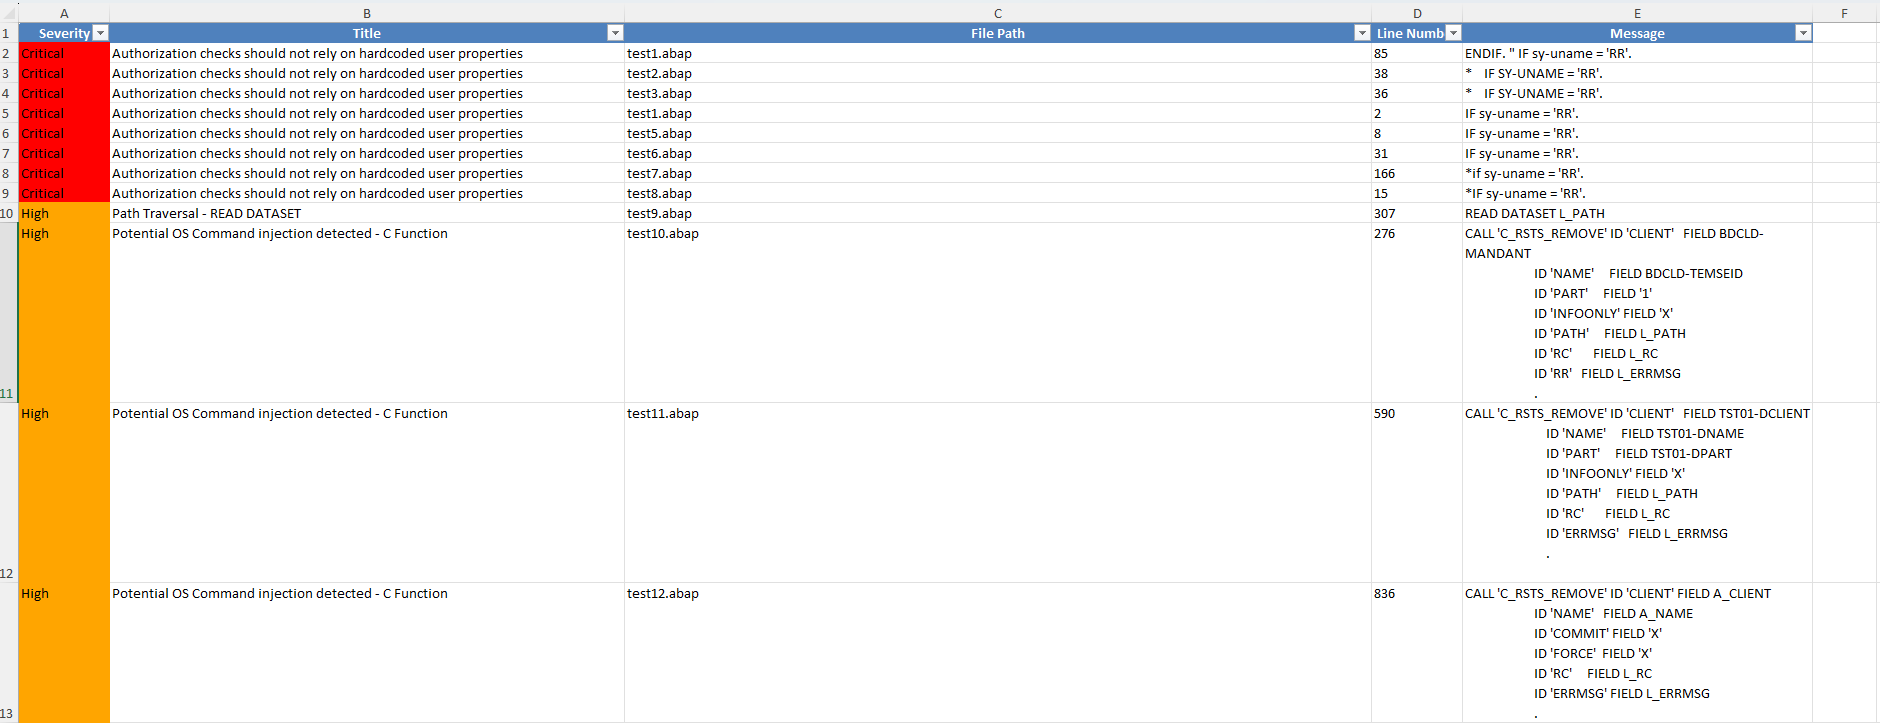 owasp/abap-code-scanner
ABAP 代码分析器
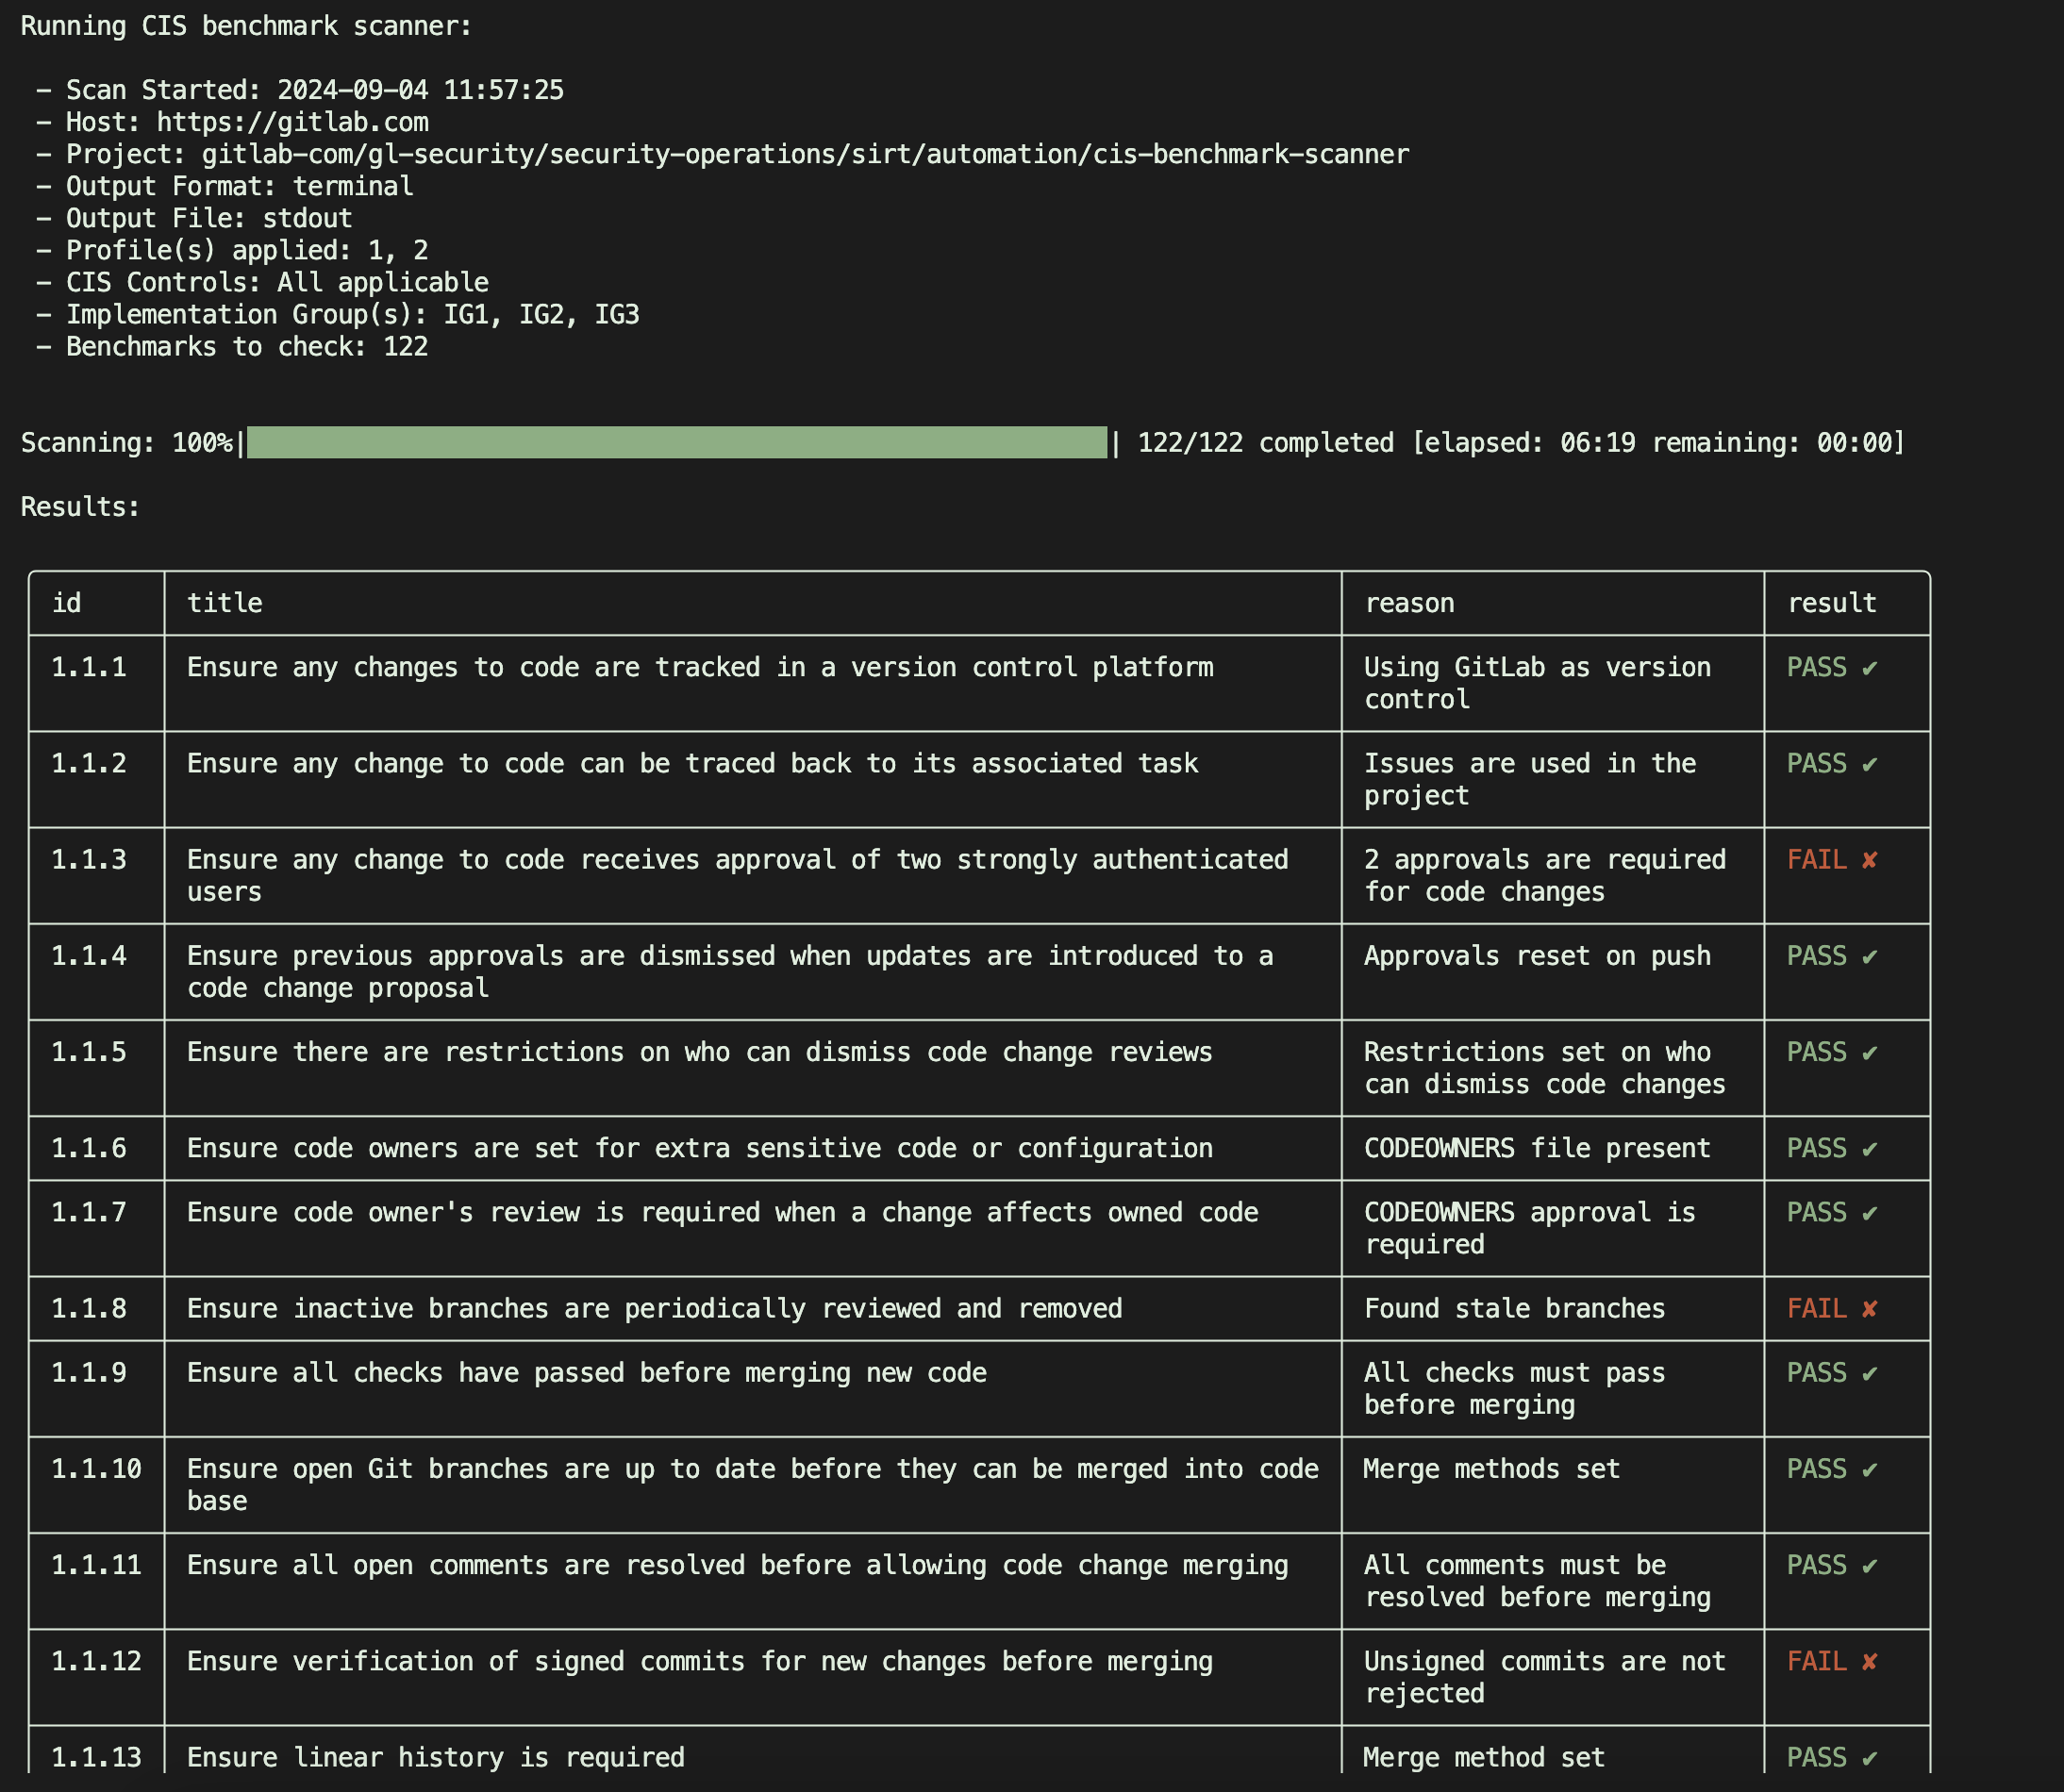
 gitlab-security-oss/cis/gitlabcis
通过只读 API 检查,依据 CIS GitLab 基准审计 GitLab 项目,生成关于合规性和加固建议的 JSON 报告。
 pgedge/pgedge-anonymizer
一个用于替换从生产环境复制的开发/测试数据库中的PII及类似数据的匿名化工具。
 dnszlsk/muad-dib
实时 npm/PyPI 供应链威胁检测。行为链分析、AST 扫描、IOC 情报源和复合评分引擎。
 letsencrypt/test-certs-site
一个简单的服务器,用于托管 CA/Browser 论坛基线要求第 2.2 节所要求的有效、撤销和过期的证书。
 scopeblind/scopeblind-gateway
面向 AI 智能体工具调用的故障关闭式 Cedar 策略网关及签名回执。npx protect-mcp
 tevora-threat/rt_redirectors
用于配置红队C2重定向器的Ansible角色








