#1
 google/capslock
用于分析Go包功能的CLI工具,通过追踪对特权标准库操作的传递调用,实现供应链风险评估和最小权限执行。
 mukul975/cve-mcp-server
生产级MCP服务器,为Claude提供27种安全情报工具,涵盖21个API——包括CVE查询、EPSS评分、CISA KEV、MITRE ATT&CK、Shodan、VirusTotal等。
 jsitech/jshielder
Linux服务器加固脚本/安全LAMP-LEMP部署器/CIS基准
 tmobile/pacbot
PacBot (策略即代码机器人)
 p0ssuidao/terraguard
🛡️ 🔒 本项目的目标是简单创建和销毁你自己的基于WireGuard的VPN服务。
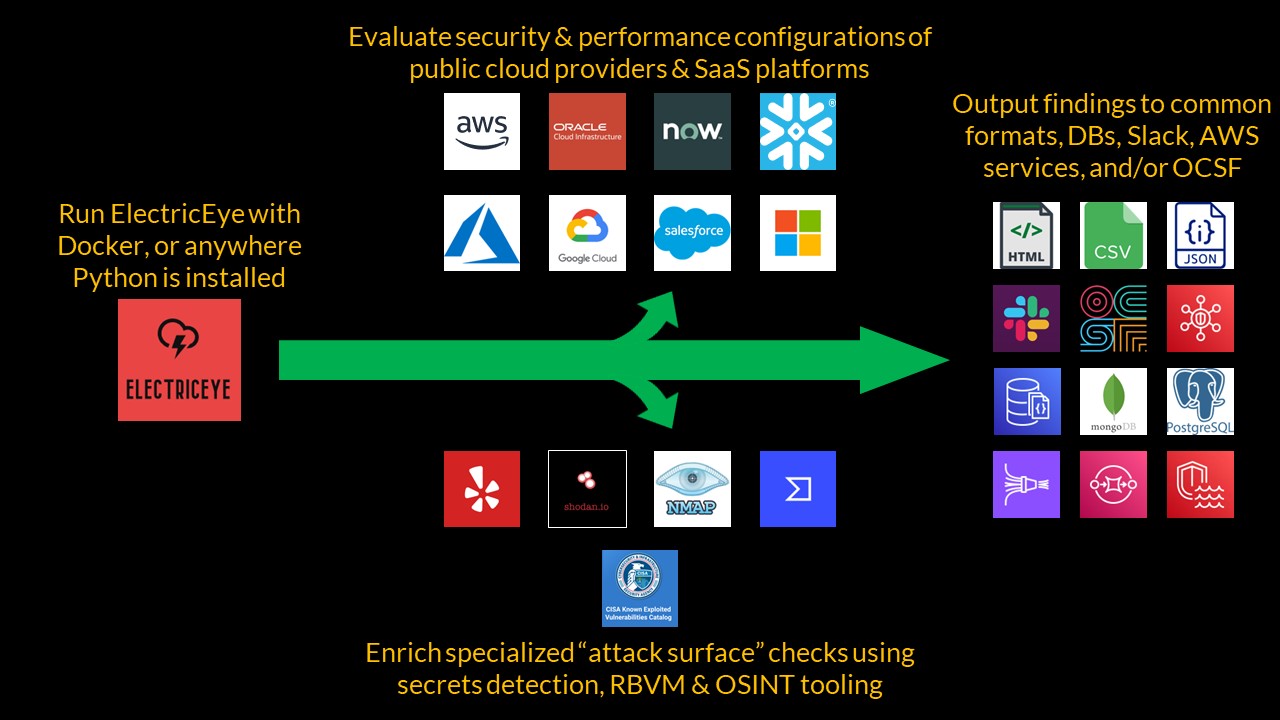 jonrau1/electriceye
ElectricEye 是一款多云、多 SaaS 的 Python CLI 工具,用于资产管理、安全态势管理和攻击面监控,支持数百项服务和评估,以加固您的 CSP 与 SaaS 环境,其控制项映射至超过 20 个行业、监管及最佳实践控制框架。
 dev-sec/linux-baseline
基于InSpec的合规性配置文件,用于审计Linux系统加固是否符合安全基线,确保基础设施配置的一致性。
 asamassekou10/ship-safe
面向 AI 编写软件的独立安全代理。发现问题,调查其是否真实存在,并向你展示证据。确定性核心,无需 API 密钥,支持 JSON 和 SARIF 输出。
 google/oss-fuzz-gen
LLM 驱动的模糊测试,基于 OSS-Fuzz。
 chainguard-dev/melange
使用面向 Wolfi/Alpine 的声明式流水线,将源代码编译为可审计、已签名的 APK 软件包,并支持多架构 QEMU 仿真与可重现构建。
 zupit/horusec
Horusec 是一个开源工具,只需一条命令即可增强项目中漏洞的识别能力。
 powerfulseal/powerfulseal
一个功能强大的 Kubernetes 集群测试工具。
 chaitin/veinmind-tools
veinmind-tools 是由长亭科技自研,基于 veinmind-sdk 打造的容器安全工具集
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
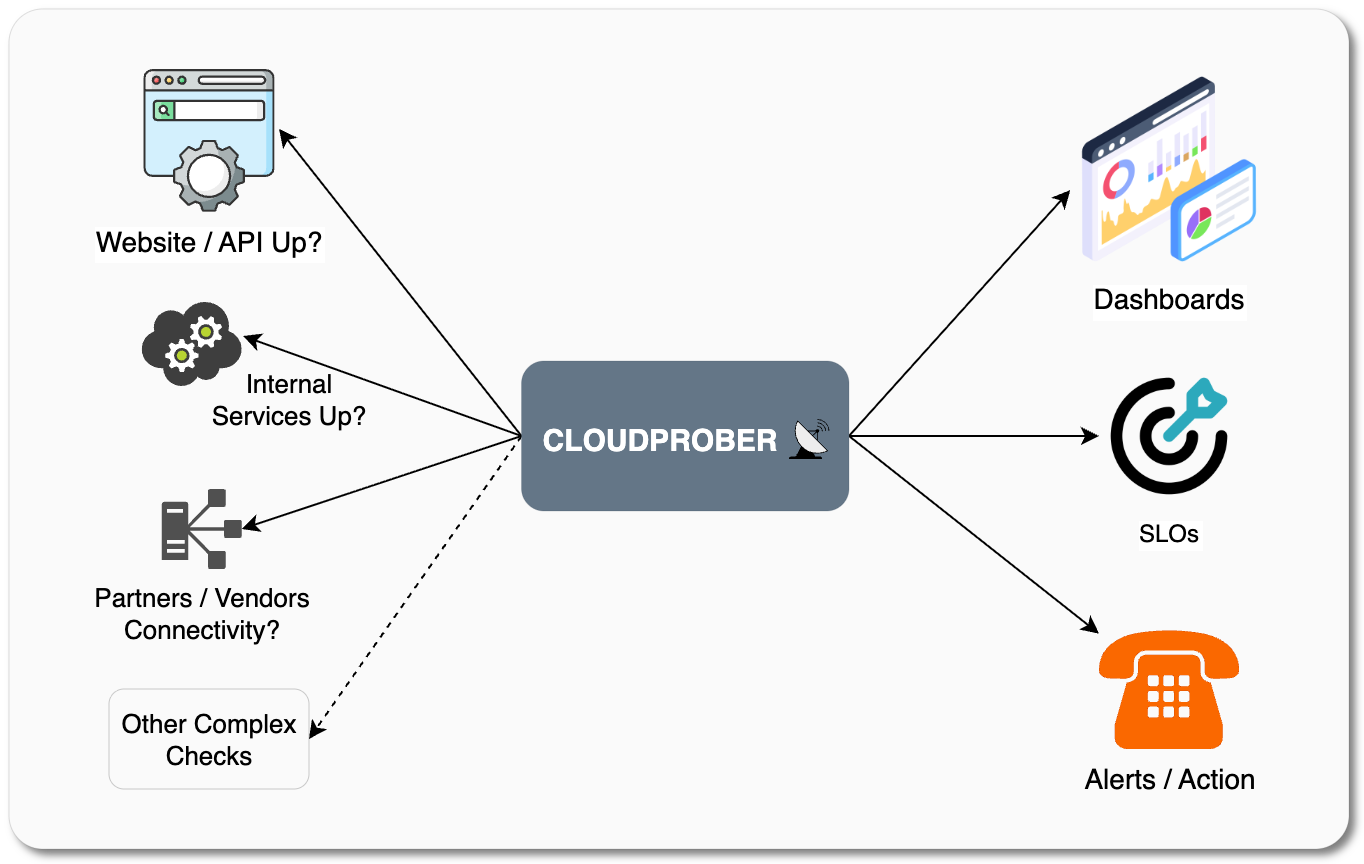 cloudprober/cloudprober
一款主动监控软件,在客户发现之前检测故障。
 cyberark/conjur
CyberArk Conjur 自动保护由特权用户和机器身份使用的秘密
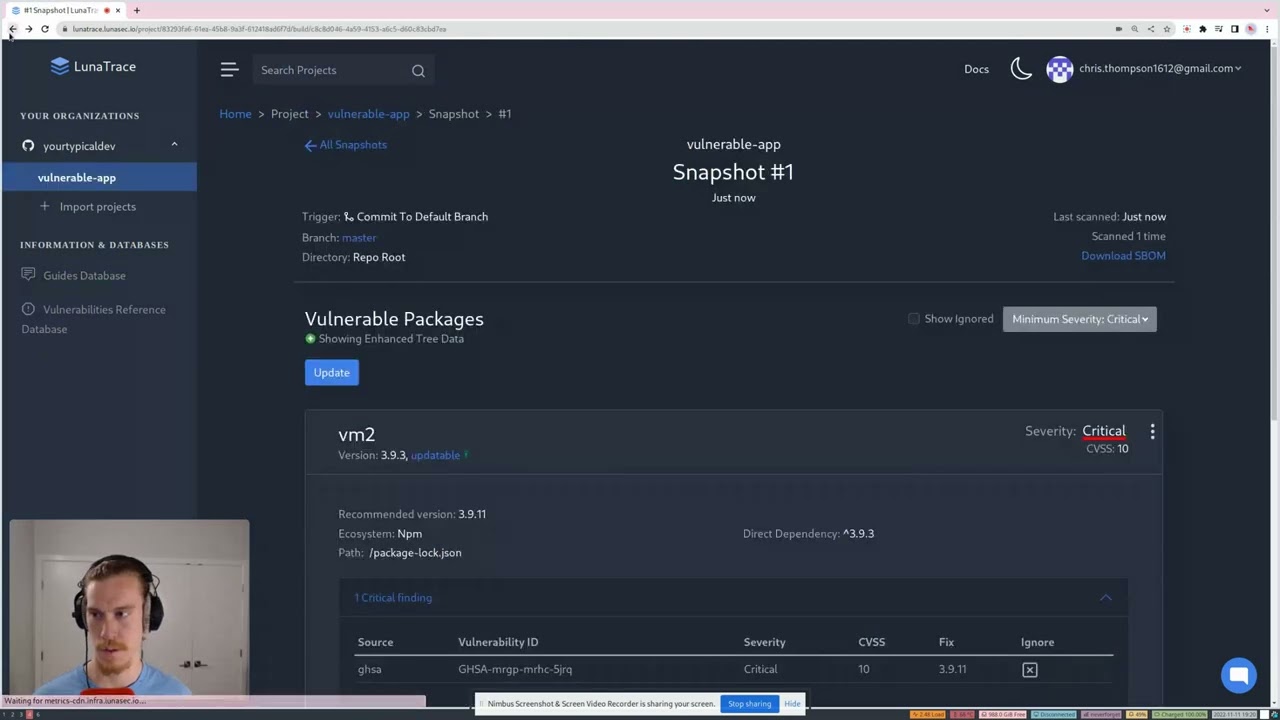 lunasec-io/lunasec
LunaSec - 依赖安全扫描器,自动在您的Pull Request和构建中通知您类似Log4Shell或node-ipc的漏洞。使用LunaTrace GitHub应用在30秒内保护自己:https://github.com/marketplace/lunatrace-by-lunasec/