该框架使用各种大型语言模型(LLM)为真实世界的 C/C++/Java/Python 项目生成模糊测试目标,并通过
OSS-Fuzz 平台对其进行基准测试。
更多细节请参见 AI-Powered Fuzzing: Breaking the Bug Hunting Barrier:

当前支持的模型有:
生成的模糊测试目标会基于生产环境中最新的数据,通过四项指标进行评估:
OSS-Fuzz 中现有由人工编写的模糊测试目标相比的运行时行覆盖率差异。以下是 2024 年 1 月 31 日的一次示例实验结果。 该实验包含了来自 297 个开源项目的 1300+ 个基准测试。
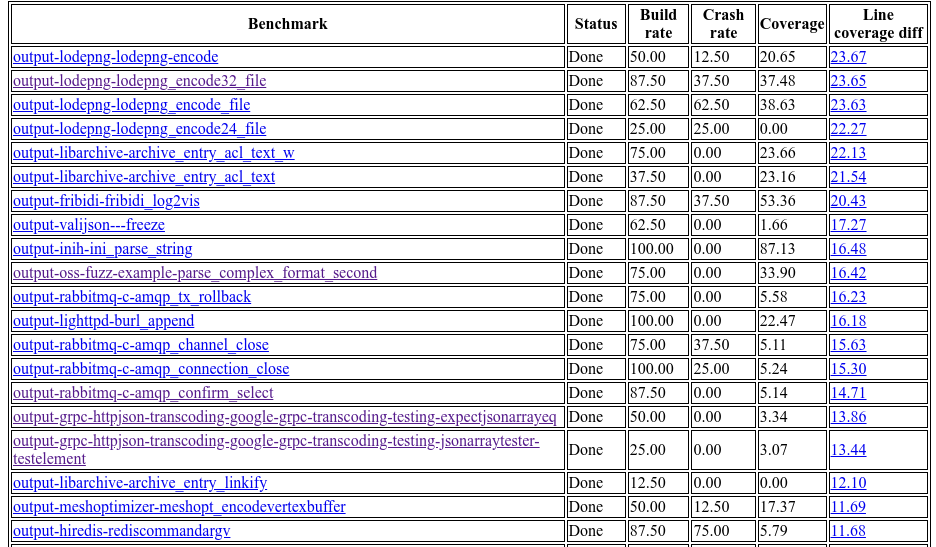
总体而言,该框架成功利用 LLM 为 160 个 C/C++ 项目生成了有效的模糊测试目标(这些目标带来了非零的覆盖率提升)。 与现有由人工编写的目标相比,最大行覆盖率提升为 29%。
请注意,这些报告并非公开的,因为它们可能包含未披露的漏洞。
请查看我们详细的使用指南,了解如何运行此框架并基于结果生成报告。
你还可以使用集成的代理执行框架,在不运行完整实验的情况下执行或评估单个代理。 有关如何运行单个代理或代理序列的详细说明,请参见该框架的文档。
对研究或开源社区合作感兴趣? 欢迎创建 issue 或发送邮件至:[email protected]。

到目前为止,我们已报告了由该框架自动生成的目标所发现的 30 个新 bug/漏洞:
| 项目 | Bug | LLM | Prompt Builder | Target oracle |
|---|---|---|---|---|
cJSON | OOB read | Vertex AI | Default | Far reach, low coverage |
libplist | OOB read | Vertex AI | Default | Far reach, low coverage |
hunspell | OOB read | Vertex AI | default | Far reach, low coverage |
zstd | OOB write | Vertex AI | default | Far reach, low coverage |
gdbm | Stack buffer underflow | Vertex AI | default | Far reach, low coverage |
hoextdown | Use of uninitialised memory | Vertex AI | default | Far reach, low coverage |
pjsip | OOB read | Vertex AI | Default | Low coverage with fuzz keyword + easy params far reach |
pjsip | OOB read | Vertex AI | Default | Low coverage with fuzz keyword + easy params far reach |
gpac | OOB read | Vertex AI | Default | Low coverage with fuzz keyword + easy params far reach |
gpac | OOB read/write | Vertex AI | Default | All |
gpac | OOB read | Vertex AI | Default | All |
gpac | OOB read | Vertex AI | Default | All |
sqlite3 | OOB read | Vertex AI | Default | All |
htslib | OOB read | Vertex AI | Default | All |
libical | OOB read | Vertex AI | Default | All |
croaring | OOB read | Vertex AI | Test-to-harness | All |
openssl | CVE-2024-9143 - OOB read/write | Vertex AI | Default | All |
liblouis | 使用未初始化内存 | Vertex AI | 测试到测试框架 | 测试标识符 |
libucl | 越界读取 | Vertex AI | 默认 | 使用 fuzz 关键字时覆盖率低 + 简单参数难以触及 |
openbabel | 释放后使用 | Vertex AI | 默认 | 使用 fuzz 关键字时覆盖率低 + 简单参数难以触及 |
libyang | 越界读取 | Vertex AI | 默认 | 全部 |
openbabel | 越界读取 | Vertex AI | 默认 | 全部 |









