
 #1
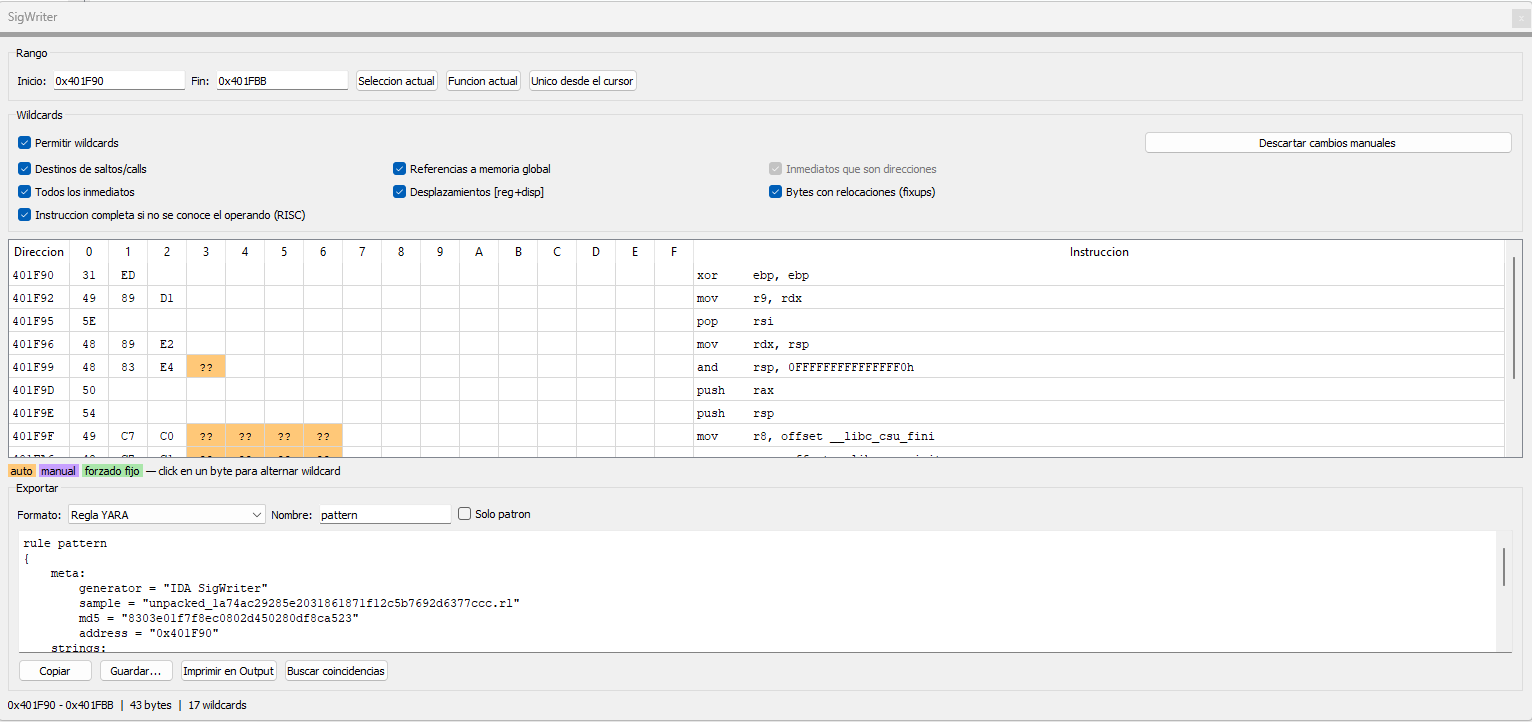
 crackinglandia/idasignwriter
IDA Pro 插件,可从反汇编选择中生成字节签名,支持自动和手动通配符、匹配搜索,并可导出为 YARA、x64dbg、C 数组和二进制块。
 googlesky/cve-2026-118383
针对 CVE-2026-118383 的概念验证,该漏洞是 MongoDB 复制追赶过程中一个未认证的释放后使用(use-after-free)漏洞,包含 wire-protocol 漏洞利用脚本、一个 gdb 崩溃判定器(crash oracle)以及修复版本对照。
 krixx1337/reagentlive
让 AI 智能体从内部探索正在运行的游戏。实时、安全、即时。
 iartorias/coffee_explorer
熟悉的 PE 编辑器,采用 Visual Studio 风格重新设计,支持高 DPI 及更多功能。
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 0xh3y3/cve-2026-42533
Reproduction lab for CVE-2026-42533 (nginx two-pass capture clobbering): HTTP and stream PoCs, heap leak/DoS tests, gdb analysis, and a full RCE…
 gmh5225/raminspect
一个允许在 Linux 系统上检查和操作运行中进程的内存与代码的库。
 utabk/marrow
用于 REA 逆向工程 MCP 的桌面 GUI:包含列表、反编译器和函数图的代码浏览器,以及 229 个分析工具和同一会话中的 AI 代理。
 ibonok/cve-2026-94300
针对 CVE-2026-94300 的自包含 PoC 与分析,该漏洞是 BIND 9.20.29 中的 GSS-TSIG 释放后使用(use-after-free),并包含一个借助调试器辅助的、从信息泄露到代码执行的链路模型。
 lauriewired/jadxecute
用于动态反编译器操作的 JADX-gui 脚本插件
 morluto/awesome-reverse-engineering
Curated reverse-engineering tools and learning resources for binaries, apps, firmware, formats, and protocols.
 radareorg/iaito
基于 Qt 的 radare2 逆向工程框架图形界面,通过 r2 命令和插件提供反汇编、二进制分析、调试、补丁和取证功能。
 zhuyansen/awesome-ai-reverse-engineering
Open-source AI reverse engineering tools for coding agents: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills and REA. 122 repos, each read and…
 storytold/craft-anything
纯 Rust 逆向工程引擎,内置 314 个 CLI/MCP 检查工具(反汇编、反编译、字符串提取、调用图),可分析任意应用、网站或游戏,并由 AI 智能体重建。
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
 1llu50ry/mcp-reverse
MCP 服务器,提供 180 多个逆向工程工具,聚合了 Ghidra、IDA、x64dbg、Frida 以及其他 56 个后端,并内置原生二进制解析器和包含 4,200 项技能的知识库。
 exporx/idachef
面向 IDA Pro 的 CyberChef 风格配方工具包:对数据库字节串联执行 289 种编码、加密、压缩和哈希操作,然后将结果修补回二进制文件。









