Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
awesome-reverse-engineering — 精选逆向工程工具与学习资源,涵盖二进制文件、应用程序、固件、格式和协议。 | Kitploit
工具/GitHubGitHub/morluto/awesome-reverse-engineering
静态分析动态分析 (沙盒)逆向工程调试器恶意软件分析移动安全二进制分析论文与研究学习与教育精选资源固件分析
1.6k346835天前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
GitHub
morluto/awesome-reverse-engineering

awesome-reverse-engineering

精选逆向工程工具与学习资源,涵盖二进制文件、应用程序、固件、格式和协议。

查看仓库
分享

超赞逆向工程 Awesome

精选:REA — 面向智能体的逆向工程工具,从应用程序行为到原生二进制文件。由 awesome-reverse-engineering 的创作者打造。
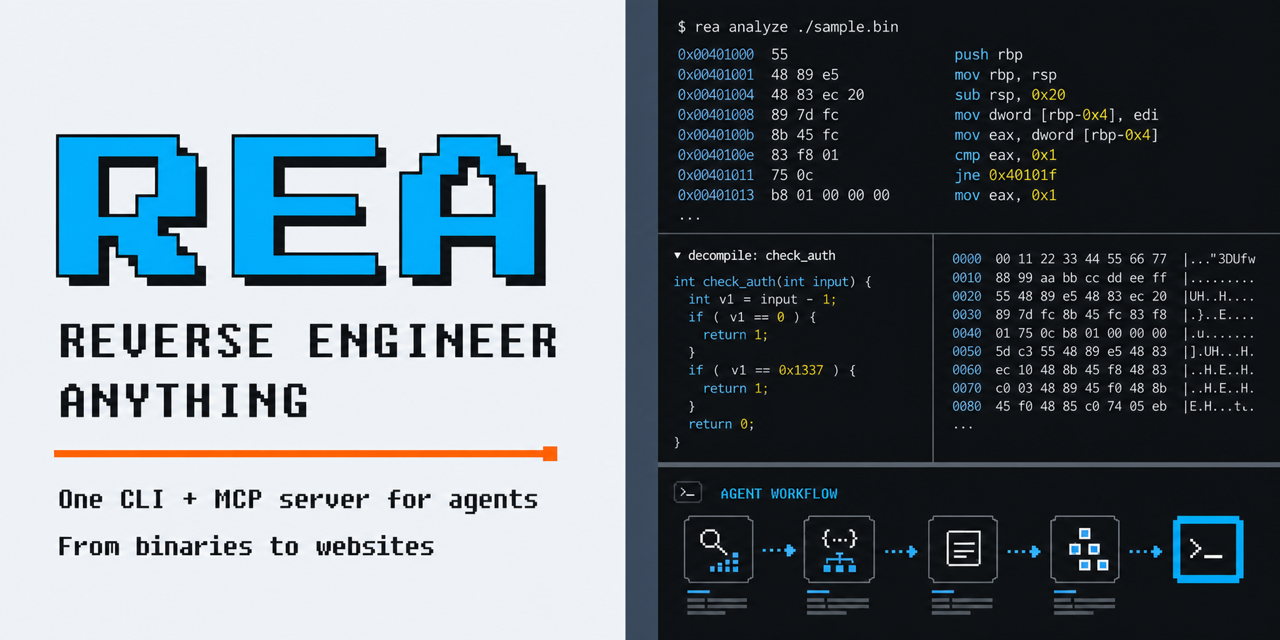
REA — 逆向工程一切

一个精心策划的起点,用于理解二进制文件、应用程序、固件、文件格式和协议。

根据你需要完成的工作来查找工具。每个条目都说明了其用途;商业工具标记为 commercial。这是一个初步的精选列表,欢迎补充和更正。

从这里开始

你的任务从以下开始
学习汇编和逆向工程基础知识学习
识别可执行文件及其功能文件识别与初步分析
阅读原生代码或单步调试原生分析 和 调试器
跟踪调用或对运行中的程序进行插桩动态插桩与跟踪
绕过反调试、脱壳或重建导入表反混淆与反分析
检查可疑文件、进程或内存镜像恶意软件分析
检查 APK、.NET 程序集或 Java 程序Android 与托管代码
检查 iOS 应用、macOS 二进制文件或 Apple 固件iOS 与 macOS
解包 Python、Go、Flutter 或 Hermes 二进制文件语言运行时与打包器
理解浏览器行为或未文档化的协议Web 与协议
提取固件或检查二进制格式固件与硬件 和 文件格式
重建游戏内存结构、资源或字节码游戏逆向工程
比较构建版本或审计二进制差异二进制差异比较与补丁分析
求解约束、探索状态或提升语义符号执行与形式化分析 和 指令提升与语义
借助 AI 智能体加速调查AI 辅助分析

目录

  • 学习
    • 书籍
  • 文件识别与初步分析
  • 原生分析
  • 调试器
  • 动态插桩与跟踪
  • 反混淆与反分析
  • 恶意软件分析
  • Android 与托管代码
  • iOS 与 macOS
  • 语言运行时与打包器
  • Web 与协议
  • 固件与硬件
  • 文件格式
  • 游戏逆向工程
  • 二进制差异比较与补丁分析
  • 符号执行与形式化分析
  • 指令提升与语义
  • AI 辅助分析
  • 实践与社区
  • 相关列表
  • 贡献与维护
  • 许可证

学习

一本带有电路图和橙色书签的开放式技术手册

  • Azeria Labs - ARM 汇编教程,配有练习,用于学习寄存器、内存和调用约定。
  • Compiler Explorer - 在浏览器中使用多种编译器编译代码,并展示生成的汇编,用于观察源代码结构和优化级别如何转换为机器码。
  • Corkami - 解释二进制格式和文件结构的可视化参考资料和海报,包括可执行文件格式的布局。
  • Corkami PoCs - 用于研究文件格式边界情况和解析器行为的最小化且不寻常的可执行文件和文档样本。
  • Hextree - 动手实践的移动和硬件逆向工程课程及交互式实验;商业,部分内容免费。
  • Malware Analysis Training - Windows 恶意软件分析课程,包含编程、Windows 内部机制和逆向练习;实验需要合适的 Windows 分析环境。
  • Malware Unicorn RE101 - 入门级 Windows 恶意软件逆向研讨会,涵盖 x86 汇编、分类和调试;其基于虚拟机的实验说明使用较旧的软件镜像。
  • Nightmare - 基于带注释的 CTF 挑战构建的课程,从汇编和逆向基础逐步进阶到二进制漏洞利用。
  • OpenSecurityTraining2 - 涵盖汇编、体系结构、调试和逆向工程的结构化课程。
  • pwn.college - 免费课程,包含 Linux、汇编、逆向工程和二进制漏洞利用的动手挑战,在可通过浏览器访问的环境中运行。
  • Reverse Engineering by Kevin Thomas - 涵盖 x86、x64、ARM、AVR 和 RISC-V 的带注释汇编与逆向工程课程,每课有特定的工具链和硬件要求。
  • Reverse Engineering for Beginners - 免费书籍,将编译后的 C 和 C++ 示例与多种体系结构的汇编联系起来。
  • RPISEC Modern Binary Exploitation - 涵盖逆向工程、内存破坏和漏洞利用的课程材料和实验;自 2021 年 12 月以来没有提交,因此实验可能需要较旧的工具链。

书籍

  • Hacking the Xbox - 通过初代 Xbox 的安全设计介绍硬件逆向工程;作者发布了免费 PDF 版本。
  • Practical Binary Analysis - 涵盖 ELF 和 PE 内部结构、反汇编、二进制插桩、污点分析和符号执行,并在练习中构建工具。
  • Practical Malware Analysis - 通过实验练习动手介绍 Windows 恶意软件的静态和动态分析;出版于 2012 年,因此部分工具章节已过时。
  • The Ghidra Book - Ghidra 反汇编器、反编译器、脚本和扩展 API 指南;2026 年第二版涵盖 BSim 和 PyGhidra。

文件识别与分类

在检查托盘中按格式标记排序的未知文件

  • capa - 通过基于静态或动态分析结果的规则识别可执行文件中的能力。
  • checksec - 检查 ELF 安全属性,如 PIE、RELRO、栈金丝雀和不可执行栈;缓解标志并不等同于漏洞判定。
  • Detect It Easy - 识别可执行文件格式、编译器、加壳器及其他文件特征。
  • FLOSS - 恢复混淆字符串,包括在栈上构造的字符串。
  • hexvero - 对 Electron 归档和 JavaScript 包进行静态分诊,检查 IPC 通道、预加载桥接和窗口设置,以及 ELF/Mach-O/PE 导入和加固情况;其 CLI、MCP 服务器和本地 Web UI 需要 Node.js 22.12+,基于模式的 JavaScript 分析可能遗漏间接代码。
  • LIEF - 通过代码解析和修改 PE、ELF 和 Mach-O 等可执行文件格式。
  • Malcat - 用于分诊未知文件的十六进制编辑器和反汇编器,具有 50+ 格式解析器、嵌入文件提取、YARA 扫描和 Python 脚本功能。商业软件,提供供非专业使用的免费 Lite 版。
  • PE-bear - 图形化 PE 查看器和编辑器,可快速初步查看头部、节区、导入和资源,包括畸形文件。
  • pestudio - 标记 Windows 可执行文件中的可疑导入、字符串、资源及其他指标,用于初步评估。商业软件,提供供私人使用的免费基础版。

原生分析
通过放大镜检视二进制文件

  • Binary Ninja - 具有中间表示和脚本 API 的交互式反汇编器和反编译器。商业软件,提供免费版。
  • Cutter - 基于 Rizin 构建的图形化逆向工程界面。
  • Decompiler Explorer - Web 服务,将上传的二进制文件通过多个反编译器运行,并并排显示其输出。
  • Ghidra - 针对原生二进制文件的反汇编、反编译、脚本和无头分析。
  • IDA - 具有处理器模块和插件生态系统的交互式反汇编器和反编译器。商业软件,提供免费版。
  • radare2 - 用于反汇编、二进制检查、调试和脚本的命令行工具包。
  • REDasm - 支持旧格式的原生反汇编器和分析 GUI;Windows 和 Linux 是主要测试宿主,其他平台构建的支持级别较低。
  • RetDec - 基于 LLVM 的可重定向反编译器,支持 ELF、PE、Mach-O 及其他格式;处于有限维护模式,新开发较少。
  • rev.ng - 基于 LLVM 和 QEMU 的二进制分析框架和反编译器,用于检查和转换原生代码;从源码构建需要其文档中说明的工具链。
  • Rizin - 具有命令行分析和可复用库的逆向工程框架。
  • Rubber Room - 浏览器 PE 工作台,具有 x86-64 反汇编、部分 Win32 API 模拟和实验性类 C 伪代码,可能遗漏程序逻辑;alpha 阶段。

调试器
调试器跟踪执行至橙色断点

  • GDB - 原生调试器,支持脚本编写和远程调试。
  • GEF - 单文件 GDB 扩展,增加了上下文视图、堆检查以及用于漏洞利用开发和二进制分析的命令。
  • LLDB - 用于原生程序的 LLVM 调试器,包括 macOS 和 iOS 开发工作流。
  • pwndbg - 调试器扩展,用于在二进制分析期间检查内存、汇编和运行时状态。
  • rr - 记录并重放 Linux 进程执行,以实现可重复的调试。
  • WinDbg - 微软调试器,用于 Windows 用户模式和内核调试、崩溃转储分析以及时间旅行调试;版本 1.2610.1001.0 及更高版本包含官方 WinDbg MCP 服务器。
  • x64dbg - Windows 用户模式调试器,用于检查原生可执行文件和库。

动态插桩与跟踪

下载工具