
 #1
夺旗平台、挑战创建、解题工具和竞争性网络安全框架。
Kitploit 推荐
 pallangyo98/trickster-htb
本报告详述了如何通过 PrestaShop 中的 XSS(CVE-2024-34716)攻击 Trickster,从而获得 www-data 访问权限,并提取数据库凭据以 james 身份进行 SSH 登录。通过 ChangeDetection.io(CVE-2024-32651)在 Docker…
 patrickhalasik/cve-2020-23127-poc
针对CVE-2020-23127(CSRF)的概念验证与分析,附带基于Docker的实验室环境。展示了跨站请求伪造漏洞的利用与理解。
 battleofthebots/dejavu
基于 CVE-2021-22204 的挑战:用户向 Web 应用程序发送恶意文件以实现 RCE。
 kuangting4231/mitigation-cve-2019-9787
CVE-2019-9787(WordPress XSS/CSRF/RCE)的PoC与缓解措施。演示了通过代码修改实现的安全修复、HttpOnly Cookie 以及基于哈希的 CSRF 防御。
 anugiarrawwala/cve-research
CVE-2017-0144 (Eternal Blue) | CVE-2023-3881 | CVE-2011-2523
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
在本项目中,我记录了一个针对Apache HTTP Server漏洞(CVE-2021-41773 和 CVE-2021-42013,涉及路径遍历与远程代码执行(RCE))的详细渗透测试过程。
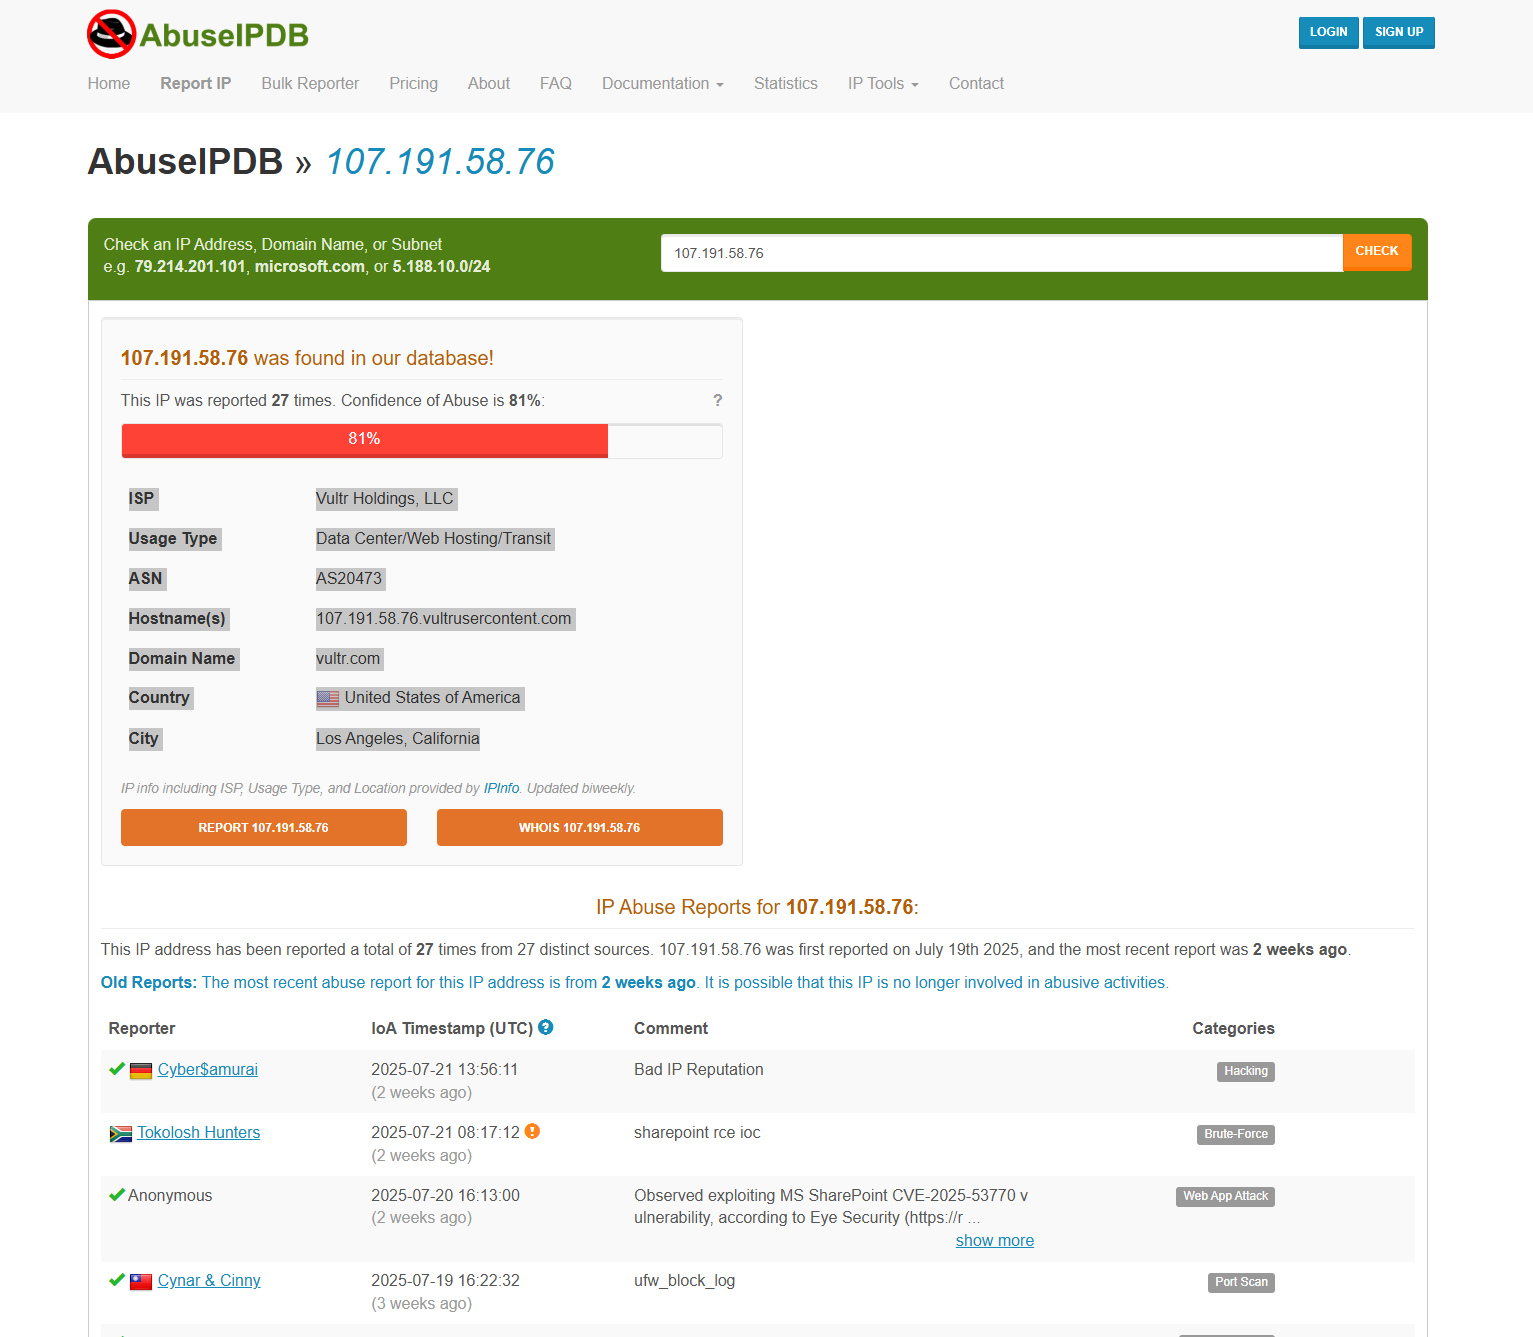 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
逐步演练在LetsDefend实验室中利用CVE-2025-53770 (ToolShell),涵盖RCE、Web Shell部署和事件响应分析。
 m0d0ri205/wargame-turkey_in_2
CTF wargame平台,包含Unicode绕过漏洞利用(CVE-2015-9238)、flag文件分段、暴力破解延迟和密码哈希,用于教育性安全挑战。
 synacktiv/bfs_challenge_2019
BFS Ekoparty 2019 挑战赛的解决方案
 natteesetobol/cve-2018-15133-lavel-expliot
Lavel Exploit CVE-2018-15133 是一款强大的漏洞利用工具,可让攻击者未经授权访问存在漏洞的系统。该漏洞利用程序最初是作为夺旗赛(CTF)挑战的一部分而开发的,此后一直被安全研究人员和白帽黑客用来识别和解决 Web 应用程序中的漏洞。
 shayz614/cve-2022-22963
CVE 转 CTF FP
 adindrabkin/llama_facts
易受 Python3 Flask SSTI(CVE-2019-8341)漏洞影响的 Web 应用程序
 abdibimantara/cve-2022-30190-analysis-with-letsdefends-lab
这是我对CVE 2022-30190 (Follina)分析的简单文章。我使用了Letsdefend的实验室。
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web(通过 ".tar" 文件实现目录遍历,CVE-2007-4559),简单难度
 bka/magento-cve-2024-34102-exploit-cosmicstring
解释 CosmicSting XXE 漏洞(CVE-2024-34102)在 Adobe Commerce 和 Magento 中的教育性幻灯片和演示材料,包括用于安全意识的漏洞利用演示。
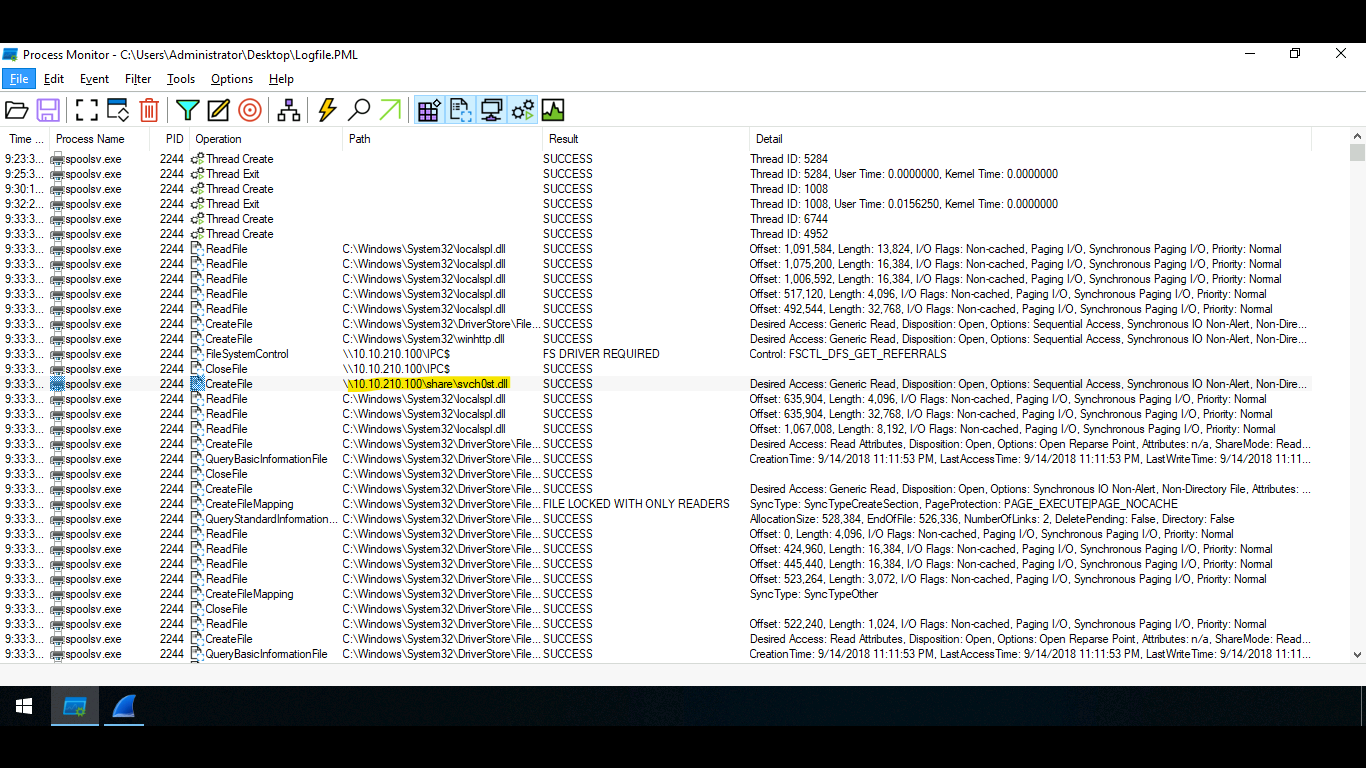 r1skkam/printnightmare
了解名为 PrintNightmare (CVE-2021-1675) 和 (CVE-2021-34527) 的漏洞
 thanhthuy2908/athdh_cve_2022_24644
Bai cuoi ky CVE-2022-24644








