
 #1

 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 liquid-sec/variatype.htb-cve-2025-66034
针对 HackTheBox Variatype 靶机中 CVE-2025-66034 的 Python 漏洞利用脚本,可投递命令执行和反向 shell 载荷以实现初始访问。
 horkimhab/cve-2026
面向授权实验室测试、防御性研究和安全编码实践的教育性 CVE 概念验证资源与漏洞研究材料合集。
 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 saqibnet/blackbox-pentesting-infsecos
针对 SecOS:1(VulnHub)的完整黑盒渗透测试——CSRF 利用、通过 CVE-2015-1328(OverlayFS)进行权限提升、后渗透
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
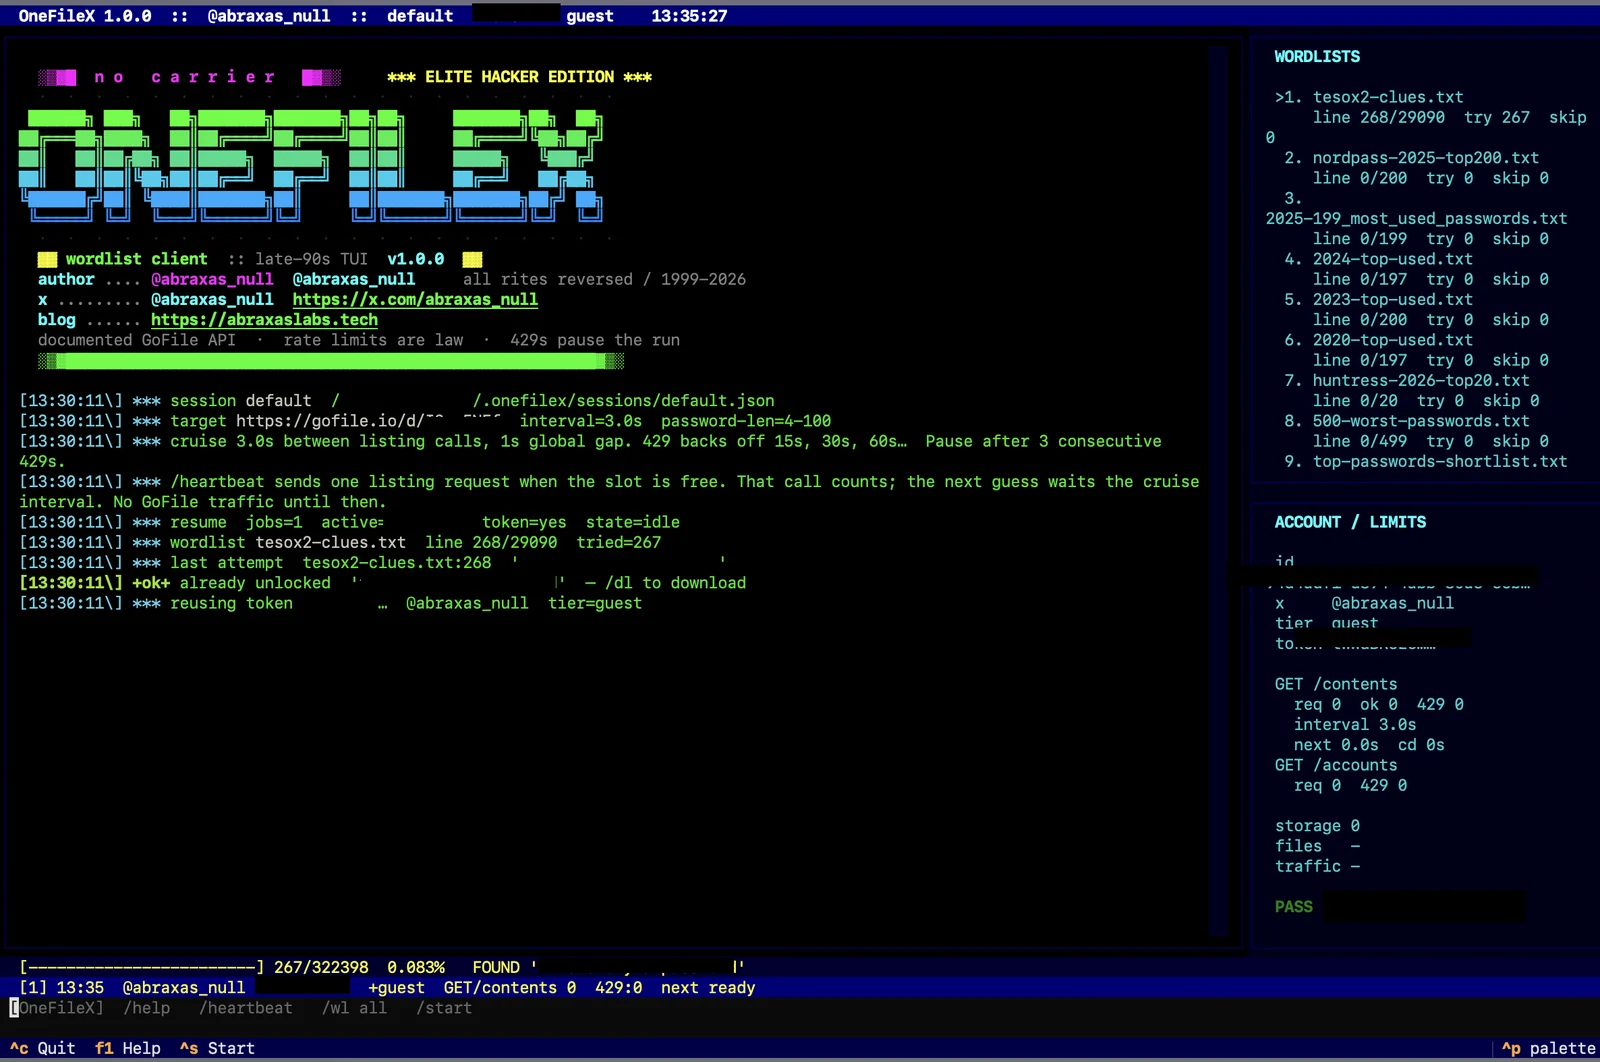 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 gmh5225/kernel-ctf
Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。
 portswigger/splitting-the-email-atom
用于利用电子邮件地址解析差异绕过访问控制的研究资料和工具,包括模糊测试器、Hackvertor 标签、CSS 数据窃取器和演示代码。
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 harry178945/cve-2026-38526
Python PoC,利用 Krayin CRM <= 2.2.x 中的 CVE-2026-38526:通过 /admin/tinymce/upload 进行认证后的 PHP webshell 上传,导致远程代码执行。
 mrdark-ops/cve-2026-38526
Python PoC 利用 Krayin CRM <= 2.2.x 中的 CVE-2026-38526:通过 /admin/tinymce/upload 进行身份验证、上传 PHP webshell,并远程执行命令。
 mister-iks/pcybox-attackgraph
开源浏览器实验室,用于构建模拟基础设施、观察攻击在其间的移动,并检验你的防御是否有效。
 abdelhakimgafernetworksec/enigm-writeup
针对 Hack The Box - Enigma 机器的全面渗透测试报告与漏洞利用细节,涵盖本地枚举、OliveTin CVE-2026-27626 命令注入以及 root 权限提升
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
Docker-based cybersecurity lab for studying and reproducing CVE-2021-41773 in an isolated environment.
 mitsu-bis/security-portfolio
原创负责任披露发现、CTF 与实验环境报告、方法论笔记以及专用渗透测试工具的安全作品集,涵盖 Web、Active Directory 和检测工程。









