#1
 nospaceavailable/cve-2022-39227
在做 HTB 挑战时发现的一个可用 POC。原始:https://github.com/user0x1337/CVE-2022-39227
 flojboj/cve-2024-32002
用于CVE-2024-32002(Git RCE)的教学型漏洞利用脚本,具备自动化配置功能,专为CTF环境和安全培训而设计。
 flojboj/cve-2023-42793
TeamCity CVE-2023-42793 RCE(远程代码执行)
 m0d0ri205/pdfjs
Wargame exploiting CVE-2024-4367 in PDF.js for educational vulnerability analysis and exploitation practice.
 dnr6419/cve-2021-24545
WordPress 插件 HTML 作者简介描述 XSS
 chrispritchard/cve-2021-22911-rust
针对 CVE-2021-22911 的 Rust 漏洞利用
 fauzan-aldi/cve-2022-21661
一个针对 CVE-2022-21661 的 Python PoC,改编自 z92g 的 Go PoC,旨在以更易用的脚本环境演示该漏洞。
 danielazulayy/ctf-2021
面向 See 安全学院 HDE 64 学员的 CTF。利用 JWT(Web 部分)与 CVE-2021-3156(LPE 部分)。
 wxrdnx/cve-2023-38408
分析 CVE-2023-38408 的幻灯片和源代码,详细介绍了利用方法和攻击向量,用于教育性安全研究。
 silasspringer/cve-2018-10933
CTF 挑战与针对 CVE-2018-10933(libSSH 认证绕过漏洞)的利用脚本,附带 Docker 环境搭建与演练指南。
 al3xgd/cve-2023-4220-exploit
LMS Chamilo 1.11.24 CVE-2023-4220 漏洞利用
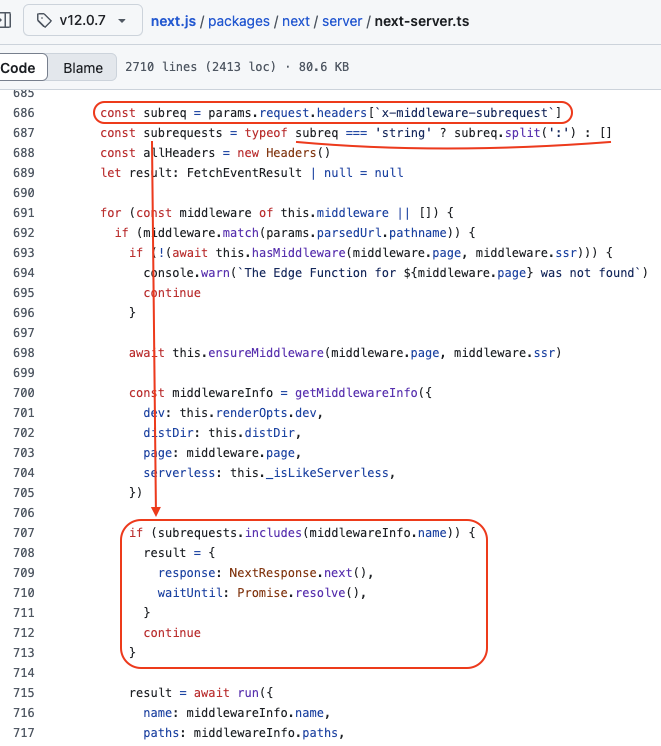 gokul-krishnan-v-r/cve-2025-29927
Next.js 和损坏的中间件...尝试攻击它..!
 hanmin0512/cve-2014-6271_pwnable
动手实验演示了Shellshock(CVE-2014-6271)Bash漏洞,通过环境变量注入实现权限提升,基于pwnable.kr挑战。
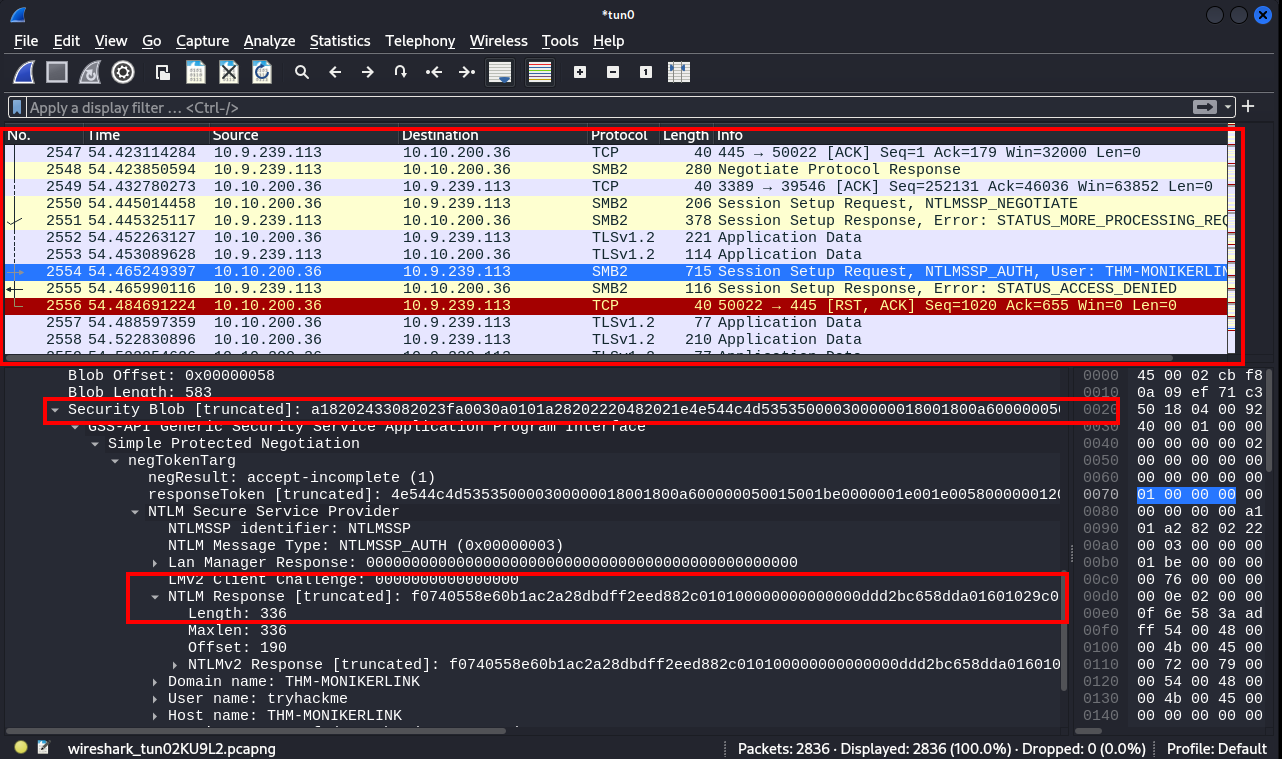 kartheekkandalam99/svpt_cw_2
CVE-2024-21413为CW设置
 jtoalu/ctf-cve-2019-9053-gtfobins
逐步CTF演练,演示在CMS Made Simple目标上利用CVE-2019-9053 SQL注入漏洞,并基于GTFOBins进行权限提升。
 titusg85/sidewinder-exploit
这是一个围绕 CVE-2021-3560 构建的练习
 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...尝试入侵它.....!