#1
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
这是一个简单的脚本,用于自动化内部端口扫描,由于 requests-baskets v 1.2.1 中的 SSRF 漏洞。此脚本还可以帮助解决 hackthebox 上的 'SAU' 机器。
 ch4n3-yoon/cve-2024-21520-demo
教育性仓库,演示Django Rest Framework应用程序中的XSS漏洞。包含故意存在漏洞的代码,以教导开发者识别和缓解XSS攻击。
 ahmedmansour93/event-id-268-rule-name-soc292-possible-php-injection-detected-cve-2024-4577-
🚨 新事件报告已完成!🚨 刚刚在 LetsDefend.io 上完成了“Event ID 268: SOC292 - Possible PHP Injection Detected (CVE-2024-4577)”。该分析涉及调查一次针对我们 PHP…
 capture0x/confirmesc
Linux 提权枚举工具,可确认可利用性并给出精确的 root shell 命令——无需再搜索 GTFOBins。包含 MCP 服务器 + AI 代理技能。
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
 horkimhab/cve-2026
面向授权实验室测试、防御性研究和安全编码实践的教育性 CVE 概念验证资源与漏洞研究材料合集。
 liquid-sec/variatype.htb-cve-2025-66034
针对 HackTheBox Variatype 靶机中 CVE-2025-66034 的 Python 漏洞利用脚本,可投递命令执行和反向 shell 载荷以实现初始访问。
 wwwiesel/infosec-black-friday
所有与信息安全相关的软件/工具在这个黑色星期五的优惠
 cure53/xsschallengewiki
社区维护的 XSS 挑战与解决方案维基,提供精心策划的动手练习,用于学习跨站脚本攻击的利用与防御。
 iapetus12/hackcar-writeup
分析报告: Hackcar - DockerLabs (Node.js Inspector RCE + CVE-2025-55182 React2Shell)
 iapetus12/cohort-htb
HTB Cohort - SSRF、Marimo 预认证 RCE(CVE-2026-39987)以及 PackageKit 提权(CVE-2026-41651)
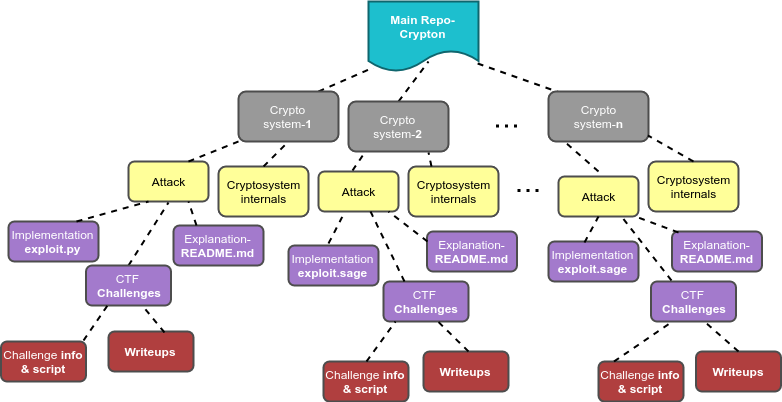 ashutosh1206/crypton
一个包含对各种加密系统、数字签名、密钥交换、认证方法的所有现有攻击的解释与实现的库,并附带来自CTF的示例挑战。
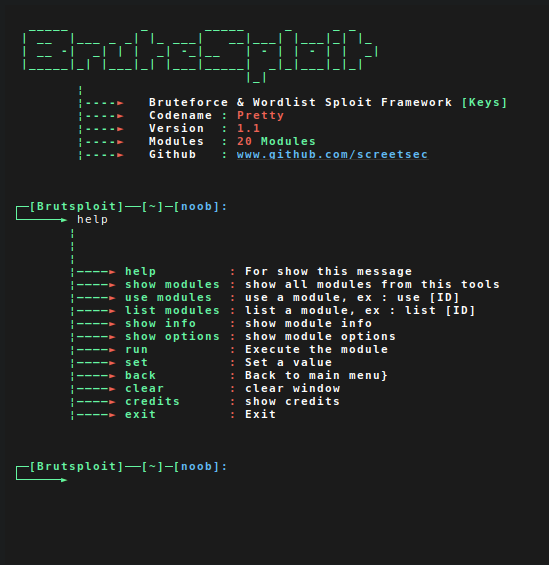 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
 b3nac/injuredandroid
一个存在漏洞的Android应用,以CTF风格展示简单的漏洞示例。