#1
 str1keboo/cve-2025-49132
该仓库包含针对 CVE-2025-49132 的概念验证(PoC),这是 Pterodactyl Panel 版本 < 1.11.11 中的一个严重漏洞。
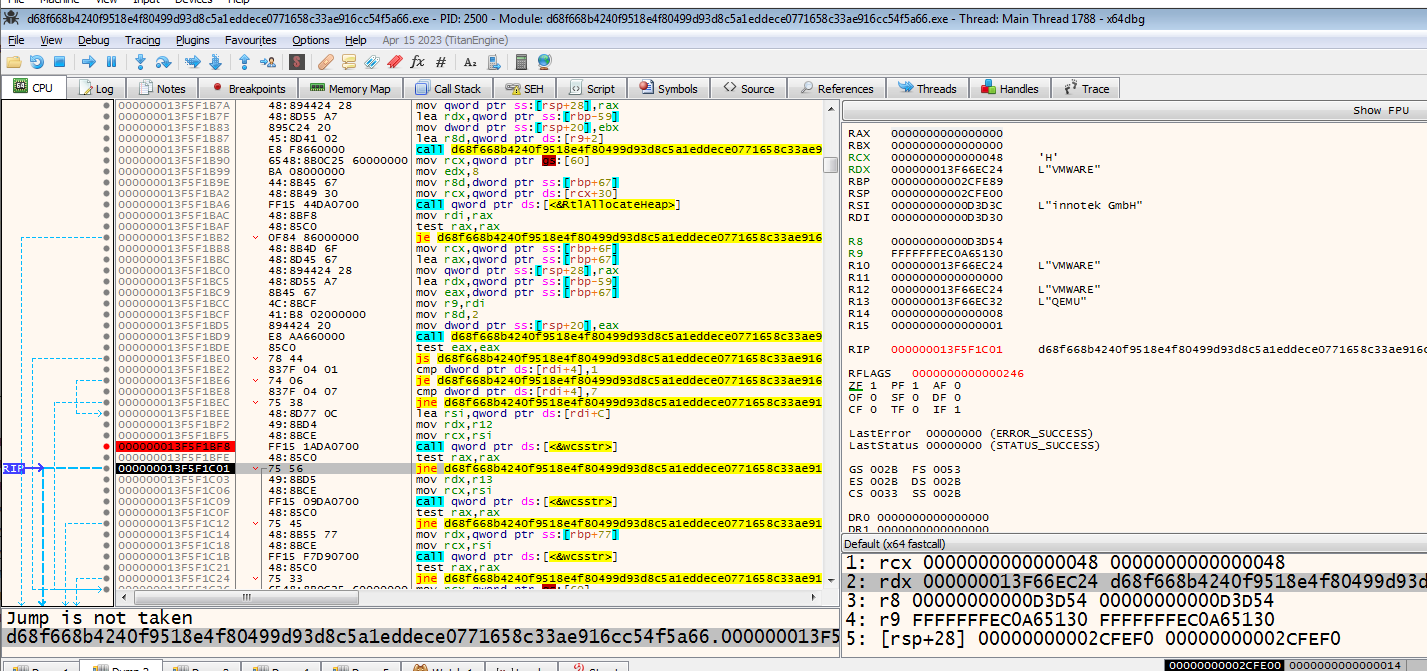 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge,目前这里没什么可看的,请继续前进。
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
利用CVE-2022-0847 - 作者:Antonius (w1sdom)
 is4yev/cve-2026-57830
Joomla Helix Ultimate (JoomShaper) <= 2.2.6 中未经认证的任意文件/文件夹删除漏洞 — CVE-2026-57830
 giangdurian/cve-2026-63030-cve-2026-60137
WordPress 预认证 RCE 漏洞利用(CVE-2026-63030 + CVE-2026-60137),将路由混淆与 SQL 注入链式组合,实现完整 shell 访问权限。附带 Docker 实验环境,便于安全测试。
 demining/digital-signature-forgery-attack
CVE-2025-29774漏洞与SIGHASH_SINGLE缺陷如何通过伪造RawTX威胁多重签名钱包的操作方法
 yumeae/bootstrap-with-xss
一个针对Bootstrap XSS的POC(CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 inferiorak/cve-2025-55182-react2shell-async-scanner
异步 RCE 扫描器,用于 CVE-2025-55182 / CVE-2025-66478 — 原型污染 → 通过 React Server Actions 执行代码
 jinook-kim/cve-2025-64512_poc
针对 CVE-2025-64512 的 Python PoC,一个 pdfminer.six pickle 反序列化 RCE。生成 gzip 压缩的 pickle 载荷和 polyglot PDF,然后将其投递到上传门户以进行授权测试。
 isaca0315/cve-2026-44578-next-js-ssrf
这个实验室可能好也可能坏,正在测试中,但应该能用,去问问AI吧哈哈
 gbuyssens/cve-2026-41651
通过 PackageKit 的 TOCTOU 竞态条件实现本地权限提升。
 khwajasaad267-coder/cve-2024-4577-lab
基于 Docker 的 CTF 实验环境,演示 CVE-2024-4577 PHP-CGI 参数注入漏洞,可导致远程代码执行(RCE)。包含存在漏洞的 PHP 5.4.1 CGI、漏洞利用脚本及 flag 获取流程。
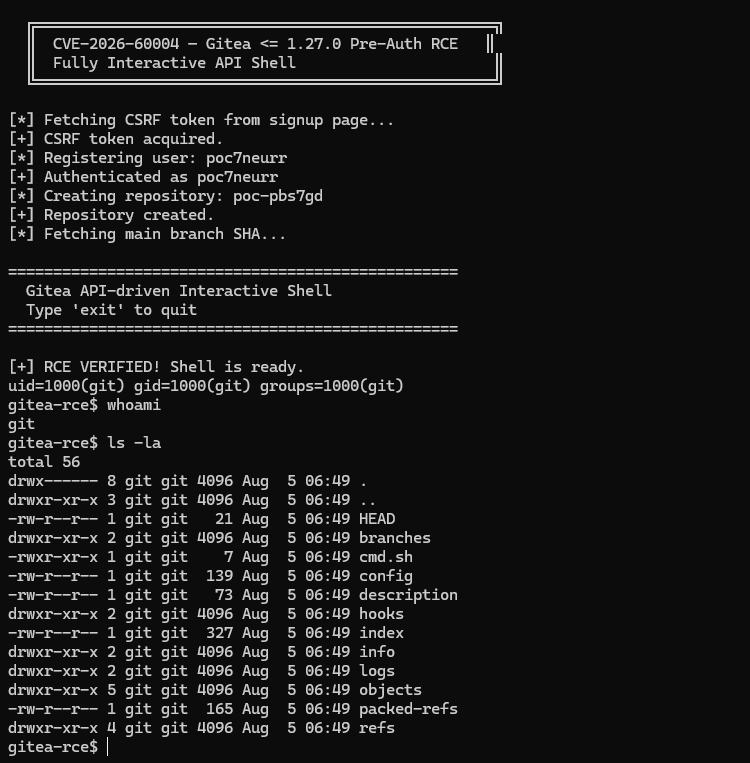 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 预认证远程代码执行(RCE)
 hackerking24/cve-2026-30225-olivetin-rce
OliveTin 未认证 RCE(CVE-2026-30225)的概念验证漏洞利用,通过不安全的访客默认设置和未经验证的参数类型,可在易受攻击的实例上获取 root shell。
 l41kaa/cve-2023-33733-exploit-poc
针对CVE-2023-33733的Python漏洞利用脚本,目标为Web应用程序。自动化身份验证、会话提取和反向Shell投递,适用于渗透测试和CTF环境。
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) PHP file-read to RCE exploit adapted to an XXE/CTF channel
 hackerking24/cve-2026-29782-openstamanager-rce
CVE-2026-29782 的概念验证漏洞利用,将 SQL 注入与 PHP 对象注入串联,以在 OpenSTAManager 中实现远程代码执行。包含 WebShell 部署和反向 Shell 选项。