#1

 gbuyssens/cve-2026-41651
通过 PackageKit 的 TOCTOU 竞态条件实现本地权限提升。
 khwajasaad267-coder/cve-2024-4577-lab
基于 Docker 的 CTF 实验环境,演示 CVE-2024-4577 PHP-CGI 参数注入漏洞,可导致远程代码执行(RCE)。包含存在漏洞的 PHP 5.4.1 CGI、漏洞利用脚本及 flag 获取流程。
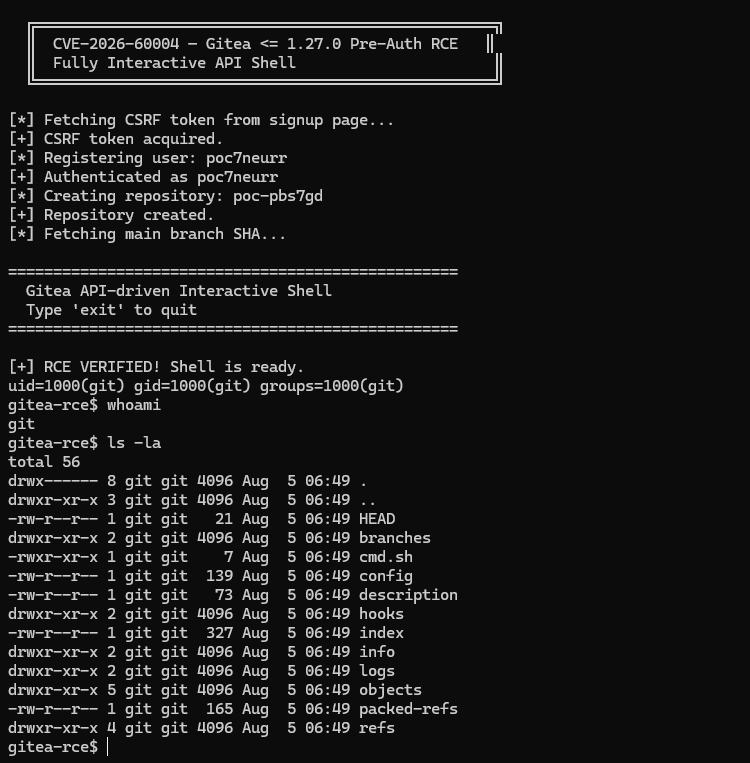 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 预认证远程代码执行(RCE)
 hackerking24/cve-2026-30225-olivetin-rce
OliveTin 未认证 RCE(CVE-2026-30225)的概念验证漏洞利用,通过不安全的访客默认设置和未经验证的参数类型,可在易受攻击的实例上获取 root shell。
 l41kaa/cve-2023-33733-exploit-poc
针对CVE-2023-33733的Python漏洞利用脚本,目标为Web应用程序。自动化身份验证、会话提取和反向Shell投递,适用于渗透测试和CTF环境。
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) PHP file-read to RCE exploit adapted to an XXE/CTF channel
 hackerking24/cve-2026-29782-openstamanager-rce
CVE-2026-29782 的概念验证漏洞利用,将 SQL 注入与 PHP 对象注入串联,以在 OpenSTAManager 中实现远程代码执行。包含 WebShell 部署和反向 Shell 选项。
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python 在提取目录外任意文件写入
 alreadyclosed/cve-2026-39987
CVE-2026-39987 针对 marimo 0.20.4 的 PoC
 beraphin/cve-2018-6789
CVE-2018-6789 的漏洞利用程序,针对 Exim 的 base64 解码中的堆缓冲区溢出,通过堆块重叠和 ACL 字符串操作实现远程代码执行。
 byt3quester/cve-2023-20938-poc
CVE-2023-20938 的本地权限提升概念验证,这是 Android binder 中的一个释放后使用漏洞,可在易受攻击的测试版本上获取 root 权限并禁用 SELinux。
 ywh-jfellus/cve-2026-9198
CVE-2026-9198 - IBM Langflow 通过自动登录绕过实现未认证远程代码执行(RCE)的概念验证
 cd-ratel/cve-2025-32432
针对CVE-2025-32432的可运行PoC - 通过Yii2 PhpManager gadget和nginx access.log日志投毒实现的Craft CMS <= 5.6.16未认证RCE
 giordy0424/cve-2023-25690_lab
HTTP请求走私实验室:Apache 2.4.55 CRLF注入
 cmpnn-romain/cve-2024-27198_lab
CVE-2024-27198实验室
 ritinify/cve-2025-29927-poc
CVE-2025-29927 的概念验证漏洞利用,该漏洞是 Next.js 中间件授权绕过。包含一个存在漏洞的目标实验环境和一个 Python 脚本,通过发送精心构造的 x-middleware-subrequest 头来验证该绕过。
 innocentx0/cve-2022-25765
CVE-2022-25765 的 Python 概念验证,pdfkit 中的一个命令注入漏洞,可通过精心构造的 PDF 生成实现远程代码执行。