#1
 jeanpeyremesmots/osx-password-dumper
一个用于转储 Mac OS 系统上用户 .plist 文件并将其转换为可破解哈希的工具。
 hasherezade/flareon2024
Flare-On 11 CTF 挑战的解决方案与 Write-ups,展示了逆向工程、二进制分析和恶意软件分析技术,并附有带注释的源代码。
 r3tr074/exploits
个人收集的漏洞利用程序合集,涵盖 n-day、0-day、CTF、内核及浏览器漏洞,用于安全研究和渗透测试。
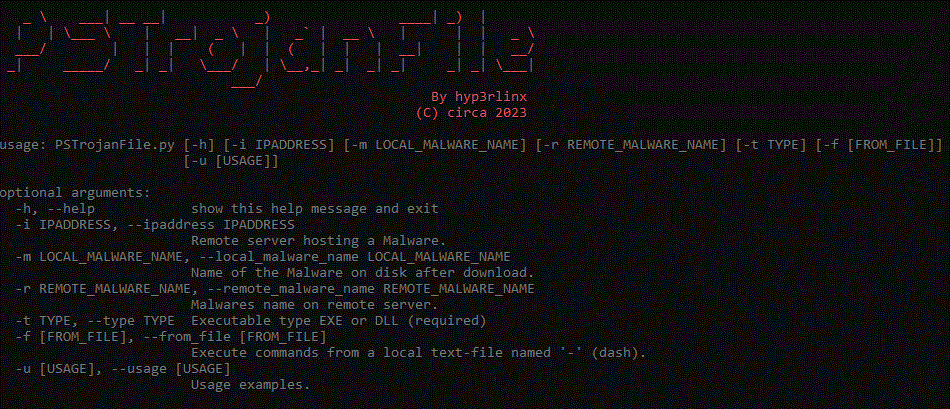 hyp3rlinx/pstrojanfile
未修复的 Windows PowerShell 文件名代码执行 POC
 owasp/vulnerable-container-hub
VULCONHUB 提供文件访问权限,用于构建您自己的实践型易受攻击容器镜像,以学习和练习安全技能。
 zinja-coder/damn-vulnerable-android-components
一个故意存在漏洞的Android应用程序,用于演示Android组件中出现的各种漏洞。
 psycostea/pi-zero-2w-bad-usb
将你的 Pi Zero 2W 配置为 BadUSB
 ameetsaahu/kernel-exploitation
用于 CTF 挑战赛的 Linux 内核漏洞利用开发笔记与脚本,涵盖 initramfs 提取、msg_msg/ldt_struct 滥用以及权限提升的实用漏洞利用技术。
 owasp/ai-vulnerabilities-playground
动手实操的AI安全实验室平台,涵盖50多个场景,涉及提示注入、智能体系统利用、模型操纵以及MCP信任边界攻击。采用Ollama + FastAPI + React构建,用于安全的攻防演练实践。
 thecybergeek/cve-2026-4480-poc
CVE-2026-4480 的概念验证漏洞利用程序,该漏洞是 Samba 打印子系统中通过 %J 注入实现的无认证远程命令执行漏洞。包含反向 Shell 和盲命令执行模式,并提供检测与缓解指南。
 owasp/wrongsecrets-binaries
OWASP WrongSecrets 二进制文件的源代码
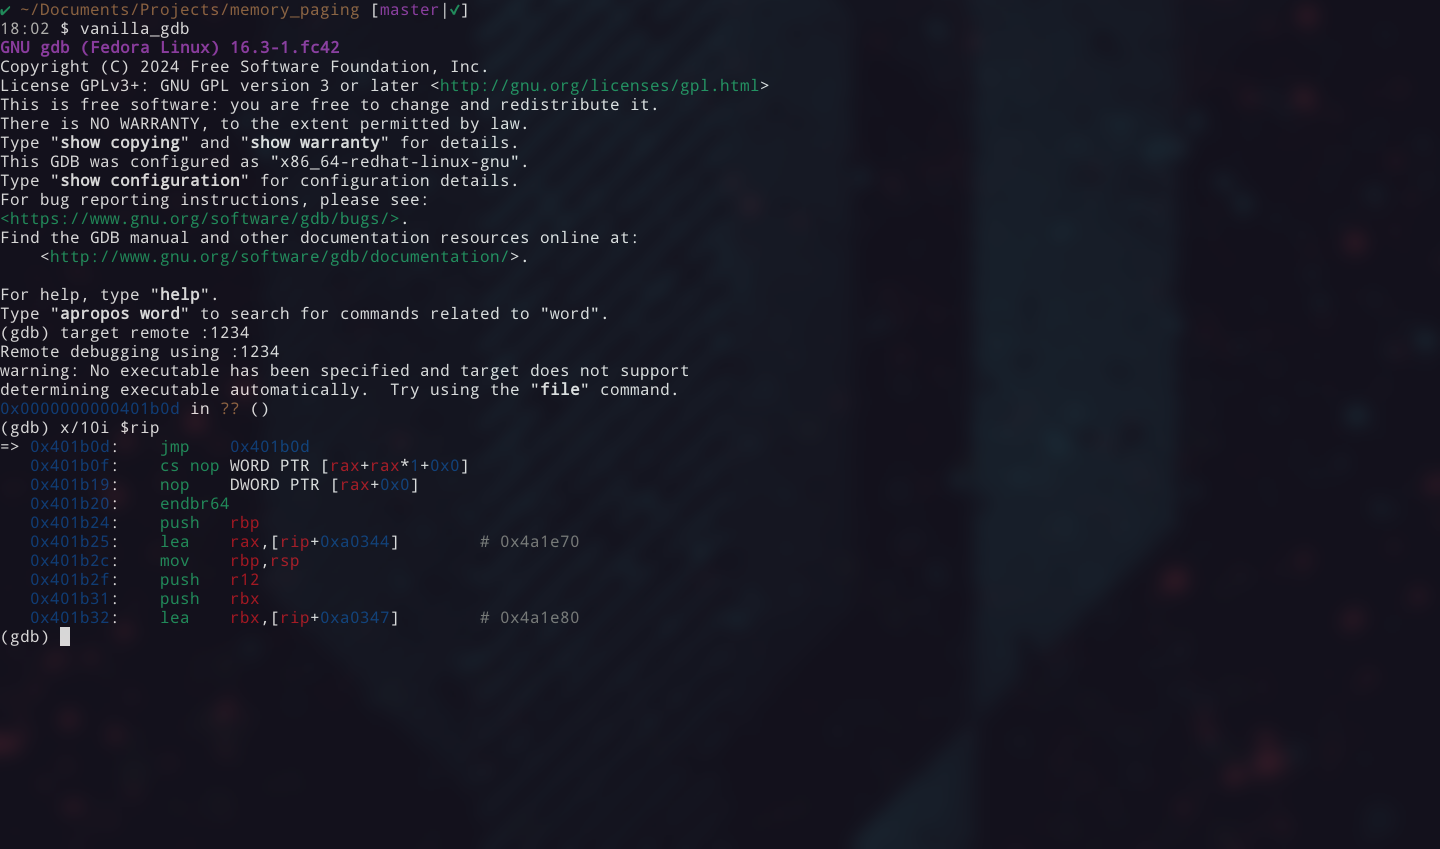 jazho76/page_table_walk
手动在 qemu 和 gdb 中遍历 x86-64 页表。分解虚拟地址,跟随 cr3 遍历物理内存的所有层级,并从原始字节中提取 flag。
 agampreet-singh/redroot
RedRoot is a Python-based, CLI-driven offensive security framework that brings essential red teaming tools into one unified terminal environment.…
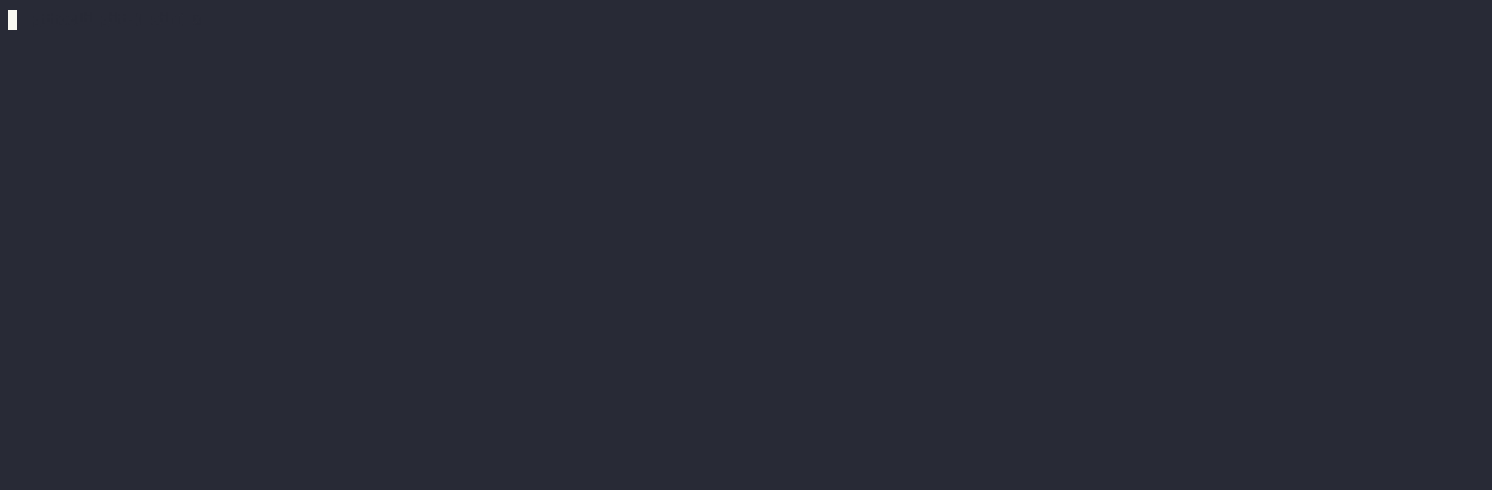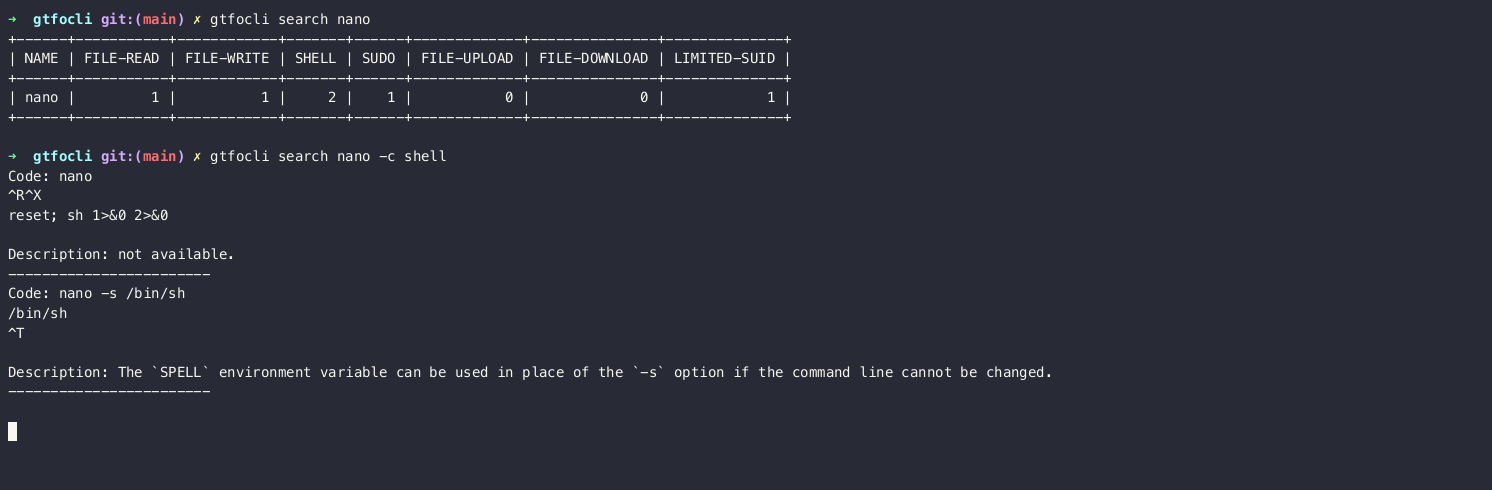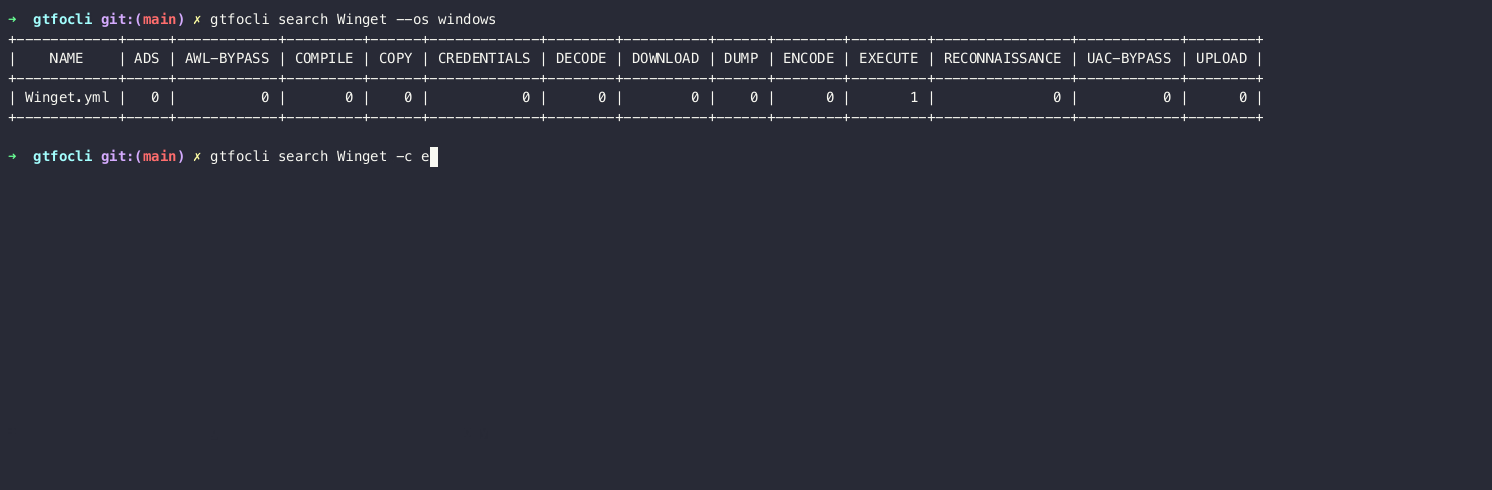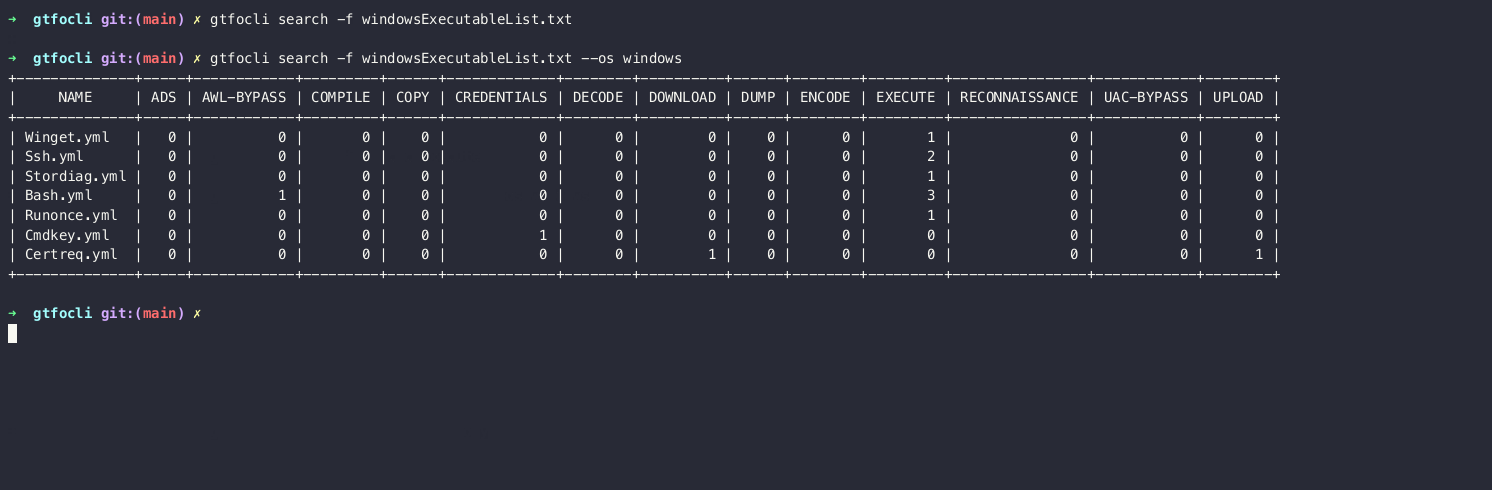 cmd-tools/gtfocli
GTFO 命令行界面,用于简单的二进制文件搜索命令,可用来绕过配置错误系统中的本地安全限制。