#1
 nccgroup/binja_sensei
一个为初学者提供使用 Binary Ninja 学习逆向工程资源的插件。它会自动安装其他几个插件,并提供展示这些插件功能的示例。
 portswigger/research-labs
此仓库包含多个不安全的自托管应用程序,供安全工程师测试 Portswigger 研究团队发现的漏洞。
 owasp/ai-vulnerabilities-playground
动手实操的AI安全实验室平台,涵盖50多个场景,涉及提示注入、智能体系统利用、模型操纵以及MCP信任边界攻击。采用Ollama + FastAPI + React构建,用于安全的攻防演练实践。
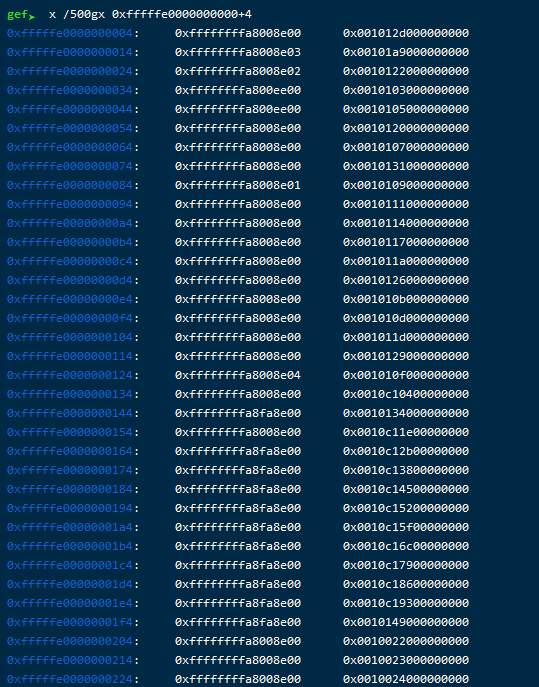 pray77/cve-2023-3640
SCTF 2023 内核 pwn 与 CVE-2023-3640
 tianstcht/cve-2023-4427
针对 CVE-2023-4427 的漏洞利用程序,目标是 Chrome 117 V8,通过大量跨源 iframe 暴力破解 ASLR 并实现代码执行。提供根因分析和 CTF 上下文。
 mirchr/cve-2025-32463-sudo-chwoot
CVE-2025-32463 的 PoC - Sudo chroot 权限提升漏洞
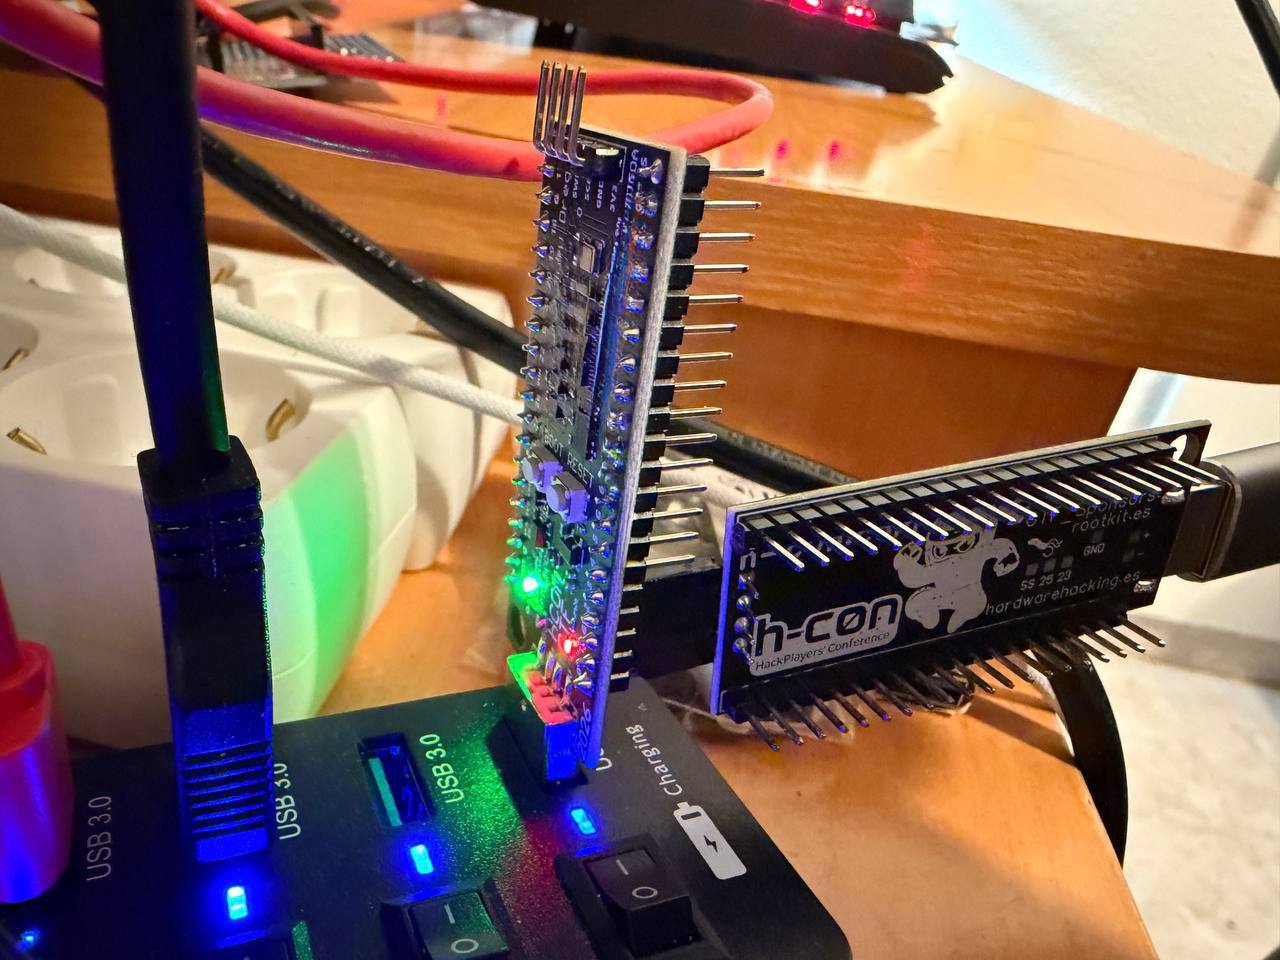 therealdreg/hcon2026hwctf
硬件黑客CTF hcon2026hwctf - RISCV Hazard3(@Wren6991)由@b1n4ri0 @antoniovazquezblanco和@therealdreg利用
 y5neko/cve-2026-8461-exp
针对CVE-2026-8461的概念验证漏洞利用,这是FFmpeg的MagicYUV解码器中的堆越界写入,通过AVBuffer.free劫持实现远程代码执行。包括用于调试和生产构建的校准脚本。
 ciscocxsecurity/cve-2015-5119_walkthrough
文章存档:CVE-2015-5119 Flash ByteArray UaF 新手入门指南
 hasherezade/flareon2023
Flare-On 10 逆向工程挑战的源代码解决方案,展示了适用于 CTF 风格逆向任务的二进制与恶意软件分析技术。
 r3n3r0/cve-2026-20700
PoC 演示了通过 arm64e 上手工构造的 Mach-O 链式修复,将 dyld 用作 PAC 签名预言机,从而在 iOS 上实现受控的 PAC 有效指针写入与分发回调执行。
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10