
 #1

 0xblackash/cve-2026-45585
CVE-2026-45585
 dim0x69/cve-2022-25640-exploit
使用 scapy 对 CVE-2020-256480 进行利用
 m1kb0k/cve-2022-25012-dvr4-weak-password-encryption
通过 CVE-2022-25012 解密 Argus Surveillance DVR 系统中的弱加密密码,从 DVRParams.ini 密文中重建明文凭据。
 ayham-megdadi/zero-day-legacy
一个易受攻击的Boot-to-Root CTF实验室机器,模拟医院环境。具有真实的17步攻击链,包括SQL注入、XSS、会话劫持、SSH访问、密码破解、通过CVE-2021-3493进行权限提升以及完全root接管。作为Ajloun National…
 jorianwoltjer/shodan-favicon-preimage
生成一个在 Shodan 上可得到任意目标哈希的 favicon
 trustedsec/lazzzy_dump
通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Python 概念验证(PoC),演示通过 multihash 长度扩展进行 IPFS CID 欺骗,揭示可污染 IPFS 网关的内容寻址验证缺陷。
 murrez/cve-2026-97657
针对 CVE-2026-97657 的 Python PoC:通过 XOR 可延展性伪造 AES-CTR 恢复令牌,从而绕过身份验证并接管 Abandoned Cart Pro ≤10.8.0 中的 WordPress 账户。
 george0papasotiriou/cve-2026-23006-kyber-ciphertext-length-side-channel
针对 CVE-2026-23006 的 Python PoC,演示了一种 Kyber 密文长度侧信道,该侧信道可通过统计分析可变长度输出来泄露私钥位。
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
演示 CVE-2026-22020 的 Python PoC:量子密钥分发隐私放大中存在可利用的弱种子,会降低最终密钥熵。
 aetherai3/aether-protocol-p
可运行实现:经密码学验证的短期身份,用于 AI 决策认证 — CVE-2025-59536(美国专利申请中 64/006,746)
 george0papasotiriou/cve-2026-21009-ecdsa-nonce-reuse-in-iot-firmware-signing
Educational Python simulation demonstrating ECDSA nonce reuse in IoT firmware signing, showing how an attacker can recover private keys from two…
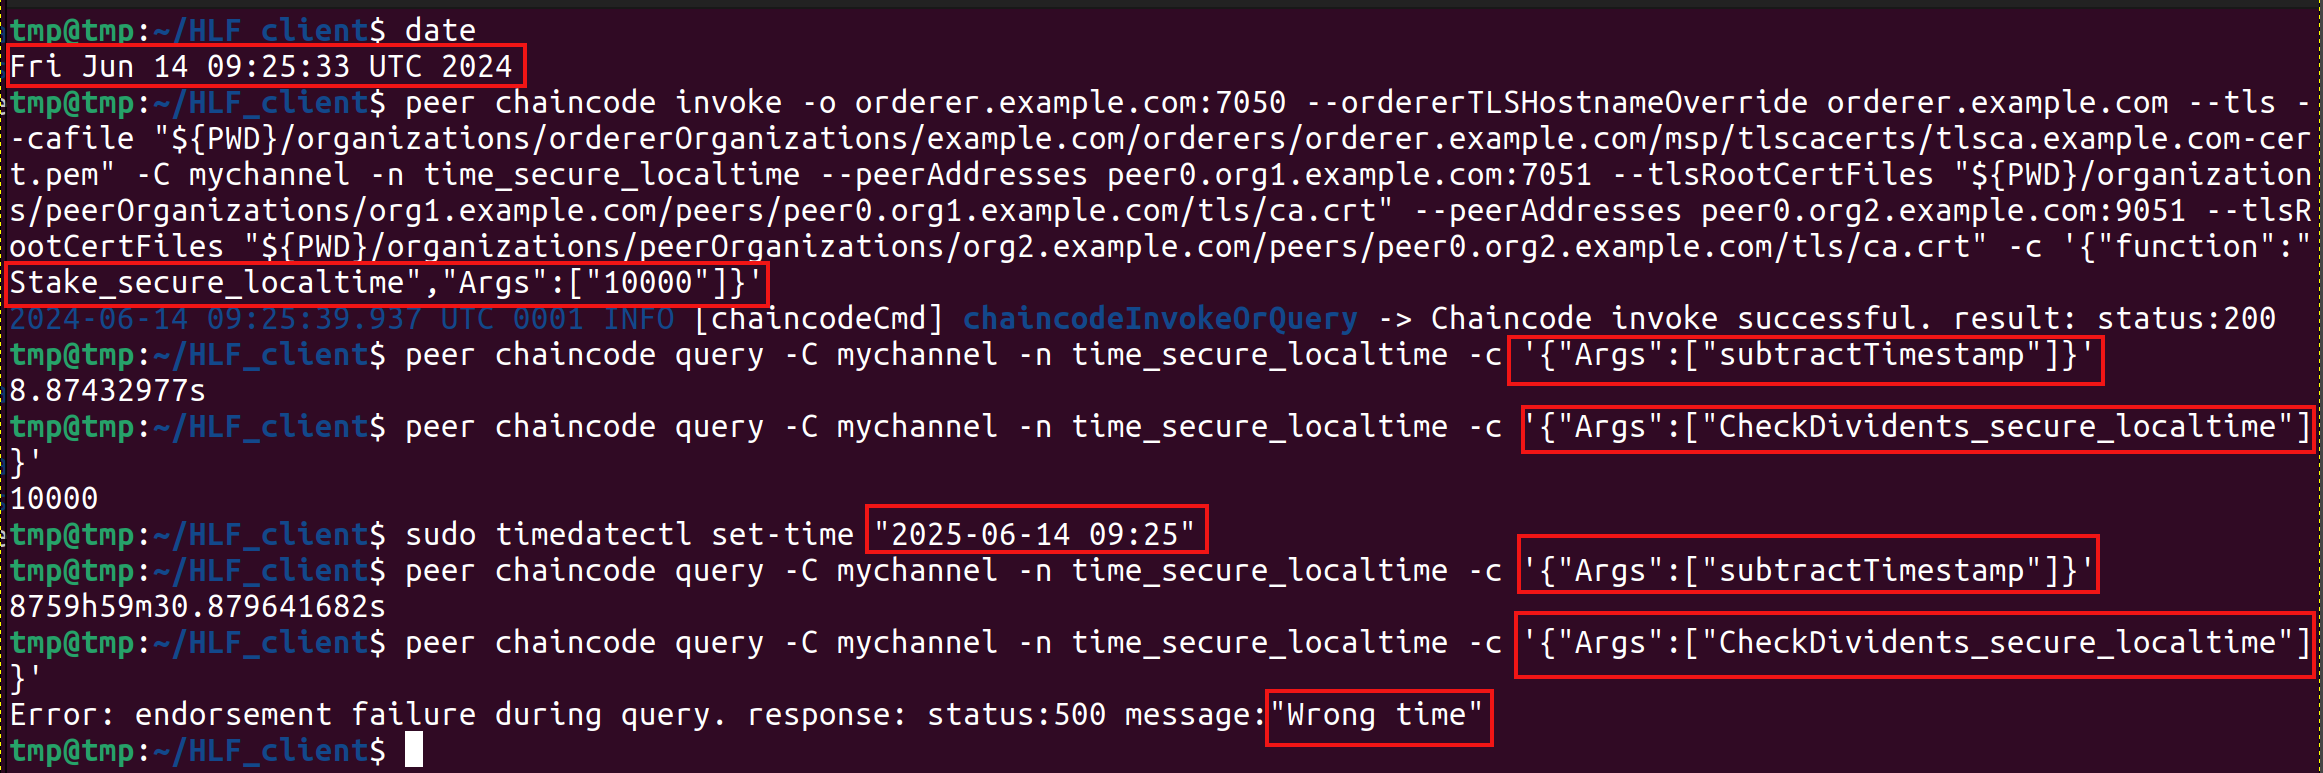 shanker-sec/hlf_txtime_spoofing
PoC覆盖了Hyperledger Fabric区块链中交易时间操纵的问题(CVE-2024-45244)。
 synacktiv/lehack-2026-challenge
Synacktiv 的 leHack 2026 挑战赛源码
 alex-seymour/cve-2020-10560-key-recovery
概念验证漏洞利用程序,可恢复 OSSN 5.3 及以上版本的 site_key,利用 CVE-2020-10560 任意文件读取漏洞。
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全

 roxanne_ardary/real-estate
规范与开源平台,用于自主主权、加密的房地产数据管理,采用受区块链启发的验证机制,实现本地控制、防篡改记录和可组合的房地产智能。









